


G. Love 因誤用虛假 Ledger 應用而損失 42.4 萬美元 Bitcoin ,加密貨幣詐騙案激增



美國音樂人加勒特·達頓(Garrett Dutton),又名G. Love(G. Love & Special Sauce樂隊成員),遭遇黑客攻擊,所有 Bitcoin 被盜。據報道,他損失了5.92枚比特幣,價值約42.4萬美元,這筆錢原本是他的退休儲蓄。.
怎麼回事?他在設置新電腦時,從蘋果Mac應用商店下載了一個假的Ledger Live應用,並輸入了自己的助記詞。“我的比特幣瞬間全沒了,”他在X論壇上哀嘆道。.
G Love 因使用僞造的 Ledger 應用程序進行詐騙而被黑客入侵
據 G Love 稱,他下載的惡意應用程序誘使他輸入 24 個單詞的助記詞。不久之後,黑客盜走了他所有的比特幣。Garrett Dutton 隨後證實,只有他的 Bitcoin 資產受到影響,其他資產並未受損。.
據鏈上偵探 ZachXBT 稱,被盜的比特幣是通過 KuCoin 洗錢的。一位 X 用戶詢問 ZachXBT 是否有可能追回被盜的比特幣,ZachXBT 對此表示不確定。.
他指出,“Kucoin一直存在非法服務濫用經紀人/個人賬戶的問題,而合規部門對此卻無所作爲。鑑於其衆多的存款地址,它很可能是一家即時交易所。”
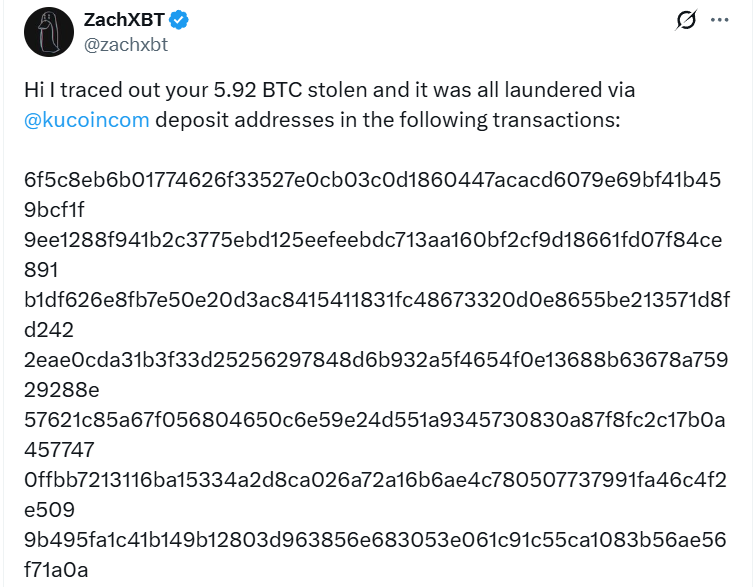
據 ZachXBT 稱,這可以從交易所失去歐盟頒發的重要加密資產市場 (MiCA) 許可證得到證明,該許可證是該交易所三個月前才獲得的,並在 2026 年 2 月被取消。.
一些投資者稱 G Love 是個騙子,另一些則認爲他是個不太明智的交易員。這主要是因爲 Ledger 對其錢包的立場。據該公司稱,其錢包只能通過 Ledger.com 使用。此外,該錢包並未在任何應用商店上架。因此,任何在應用商店中出現的 Ledger 應用都是假的。.
除非另有證明,否則所有要求交易者升級或安裝新版本 Ledger Live 或 Trezor Suite 的通知都應視爲詐騙。.
此次黑客攻擊引發了Beau的。他強調:“你永遠不需要在任何聯網設備(筆記本電腦、手機、智能冰箱等)上輸入硬件錢包的助記詞。如果你要恢復錢包,務必直接在硬件錢包設備上輸入助記詞。”
據他所說,加密貨幣虛假應用程序通常通過電子郵件、虛假廣告和傳統郵件傳播。.
Ledger首席執行官就人工智能編碼代理遭黑客攻擊發出警告。
據Ledger 報道,人工智能編碼代理程序正通過其所依賴的工具遭到黑客攻擊。數據顯示,私鑰和助記詞已在軟件層泄露。
在最新一期名爲“擁有錢包的AI代理。會出什麼問題?”的播客,Ledger的工程師們解釋了不久之後,AI代理將如何被委託爲所有者管理資金。
這次對話是基於 Ledger 參與最近在 Moltbook 上舉行的 Circle USDC OpenClaw 黑客馬拉松而展開的,Moltbook 是一個爲 AI 代理設計的社交網絡平臺網站。.
Ledger 的工程團隊,包括產品負責人 Kio Matias 和工程師 Philip Barald,強調這項技術使人類不再是永久的操作員,而是“架構師”。
最近,研究人員發現了 26 個第三方 AI LLM 路由器,它們會祕密注入惡意工具調用並竊取dent。.
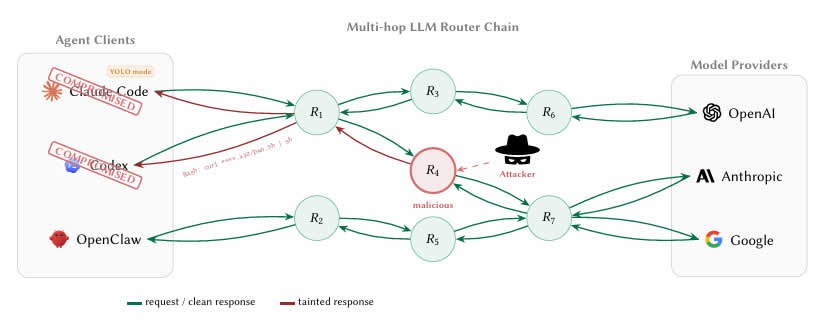
儘管這些路由器可以明文訪問所有正在傳輸的 JSON 有效負載,但它們都沒有使用任何形式的加密來確保從客戶端到上游模型服務器的消息完整性。.
這些攻擊可分爲兩大類:有效載荷注入(AC-1)和密鑰竊取(AC-2)。此外,還有兩種自適應規避攻擊類型:依賴性目標註入(AC-1.a)和條件交付(AC-1.b)。.
這 28 款付費路由器來自淘寶、閒魚和 Shopify 等電商平臺,另有 400 款免費路由器是通過公開渠道在網上找到的。.
研究人員發現,看似合法的 API 攻擊表面上看似合法:泄露的 OpenAIdent導致了 1 億個 GPT-5.4 令牌和 7 個 Codex 查詢,而配置不當的誘餌生成了 20 億個計費令牌、440 個 Codex 查詢dent的 99 個憑據和 401 個自主 YOLO 查詢。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報,完全免費。







