


地址投毒者在以太坊创世钱包测试支付后数分钟内发动攻击


以太坊创世钱包在时隔11年后首次转账,不到3分钟后,骗子便开始向其空投垃圾代币。
该所有者将价值约460万美元的2,154.94 ETH转移至正确地址,无视了那些仿冒地址。
两个以1A44结尾的仿冒地址复制了新收款人
该地址于2015年7月在以太坊创世区块中首次获得以太币,并于2016年3月又获得755 ETH。直到周一深夜它才开始发送交易,当时它在UTC时间22:04发出了一笔0.05 ETH(价值106美元)的测试付款。
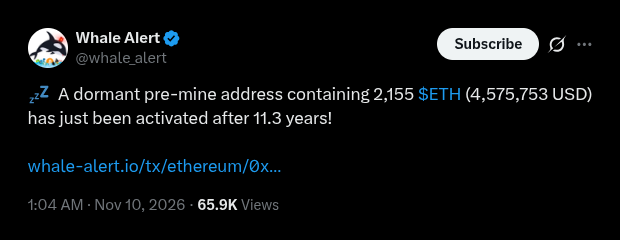
鲸鱼警报(Whale Alert)将该交易标记为一个休眠的预挖地址,拥有2,155 ETH,在沉寂11.3年后再次活跃。
这笔测试交易转入了一个以0x1321beb8开头、以1A44结尾的新地址。在三分钟内,旧钱包开始从两个刻意模仿该收款人地址的地址接收少量ETH。
其中一个以0x13211f开头,另一个以0x1321FB开头。两者均以1A44结尾。
这两个仿冒地址均由Etherscan标记为“Fake_Phishing”的账户资助。其中较活跃的那个仿冒地址向创世钱包发送了43笔粉尘交易。
所有者在2,154.94分钟后向正确地址发送了38 ETH
在UTC时间22:20,新钱包发出了0.01 ETH,几乎全部金额在三分钟后又返回了。
第一次测试后38分钟,即UTC时间22:42,旧钱包将全部2,154.94 ETH发送至正确的地址0x1321beb8。目前创世钱包余额约为0.0004 ETH,而接收方余额约为2,155 ETH。
0x1321FB的仿冒地址于UTC时间23:03再次发送,而另一个以1A44结尾的仿冒地址在周二UTC时间03:36和03:49发送了零值转账。
地址毒化利用了钱包截断长地址的特性。钱包不会显示全部42个字符,而是显示类似0x6D90…2E48的内容。
攻击者会生成数百万个自定义地址,直到找到一个与目标真实联系人首尾字符相匹配的地址。
随后,他们发送微量代币或零值交易,将伪造的地址插入受害者的近期历史记录中。如果用户在下一次付款时复制该地址,资金就会被转给攻击者。
以太坊转账无法撤销。
2025年12月,一名交易员在脚本于50美元测试交易后毒化其历史记录的情况下,损失了约5000万美元的USDT。
2026年1月,一名受害者向攻击者控制的地址发送了4,556 ETH(价值1225万美元)。另一名受害者损失了60万美元。
据Cryptopolitan报道,以太坊每天面临超过百万次的投毒攻击。今年1月,花旗银行警告称,垃圾邮件正在推高以太坊创纪录的交易数量,其中大多数转账价值不足1美元。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。









