


菲律宾SEC遭入侵,487K条记录泄露说法受质疑


菲律宾证券交易委员会(SEC)披露,一起涉及数据安全漏洞的事件于11月6日被发现。他们已向国家隐私委员会(NPC)报告了该事件。
在其声明中,美国证券交易委员会(SEC)确认,公司记录、密码以及数据库均未受到此次事件的影响。然而,部分个人账户信息可能已遭泄露。
SEC 称其发现的情况
美国证券交易委员会(SEC)未发现任何密码泄露、数据被篡改或公司记录受损的证据。然而,其公告指出,姓名、用户名、联系方式、出生日期、地址以及纳税人识别码可能已遭泄露。
当局目前正在调查相关数据的来源及其真实性。SEC已加强防范措施并展开调查,以澄清所报信息的真实性。该机构还指出,数据来源可能是恶意软件,但尚无法确定事件的具体原因。
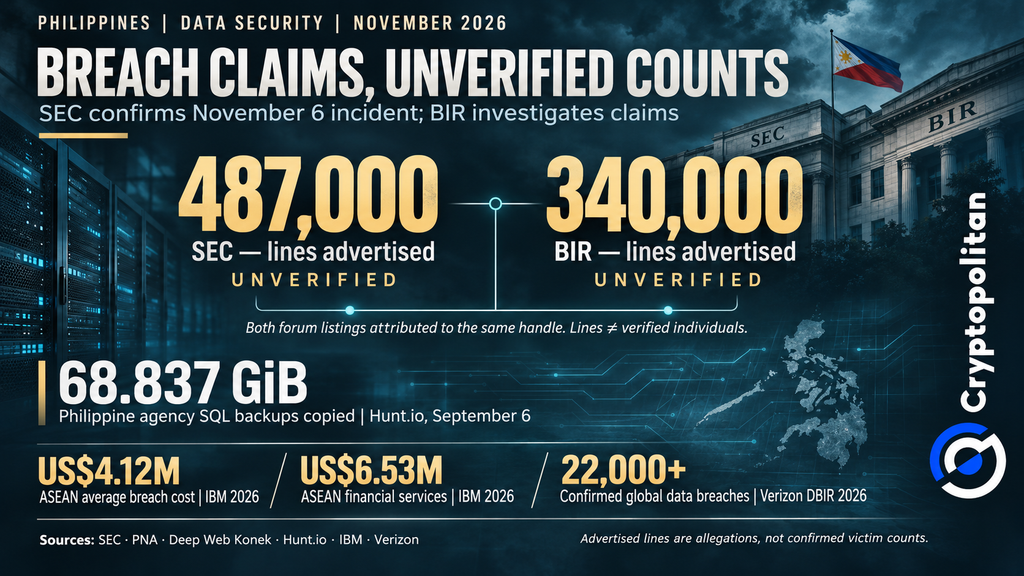
与此同时,菲律宾网络安全倡导组织 Deep Web Konek 于 11 月 5 日报道,有一个论坛帖子声称出售来自 SEC 的 487,000 条所谓信息。
税务局调查 340,000 条数据泄露指控
据菲律宾通讯社报道,国内税收局(BIR)正与网络犯罪调查与协调中心及国家计算机应急响应小组联合调查另一项指控。目前尚未确认有任何纳税人数据被盗。
第二则论坛广告声称提供34万条BIR数据。
SEC 和税务局(BIR)的论坛列表有一个共同点:它们均于 11 月 5 日通过名为“sinigangmixwithgabi”的账号出现。由于这些说法出自同一账号,因此无法相互独立证实。487,000 条和 340,000 条的数据量也无法反映受影响的具体人数。为本文目的,针对这些说法背后的数据尚未进行独立验证。
隐私监管机构的 72 小时倒计时
据国家隐私委员会(NPC)称,截至11月6日,未收到关于所谓政府泄露事件的违规通知。美国证券交易委员会(SEC)表示,其已就该情况向NPC通报。这两份事件说明是在不同时间给出的。
当机构知晓或有合理理由相信发生了需要通知的违规行为时,NPC的72小时规则即生效。随后必须通知该机构和受影响方。仅凭在线指控本身并不构成此类违规行为。
早于本周的模式
Hunt.io追踪到9月6日从27个文件名与菲律宾外劳系统匹配的SQL Server备份中复制了68.837 GiB数据。该公司无法确定访问是如何开始的,也无法确认是否运行了恶意软件。
Verizon在其2026年报告中审查了全球超过22,000起已确认的违规行为,其中包括涉及数据泄露的2,410起公共行政案例。IBM将东盟地区违规行为的平均成本定为412万美元,金融服务行业则为653万美元。这些均非菲律宾的损失估算。
为何反复泄露损害数字政府信任
对于政府门户网站用户而言,即使企业数据保持安全,潜在泄露的个人资料也可能引发定向诈骗风险。当前关键在于确认所宣传的记录是否属实。
网络攻击可能带来更广泛的财务后果。IMF警告称,针对关键金融系统的攻击可能会扰乱服务并削弱市场信心。然而迄今为止,菲律宾事件尚未产生既定的市场影响。
法国提供了一个更为清晰的已确认数据被盗案例。其税务机关承认纳税人记录遭到窃取,正如Cryptopolitan报道的那样。在菲律宾,证券交易委员会(SEC)已确认发生了一起安全事件,但SEC和税务局(BIR)均未核实网上公布的数据量。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










