


Chainalysis在遭受多线网络攻击后恢复Reactor和KYT服务


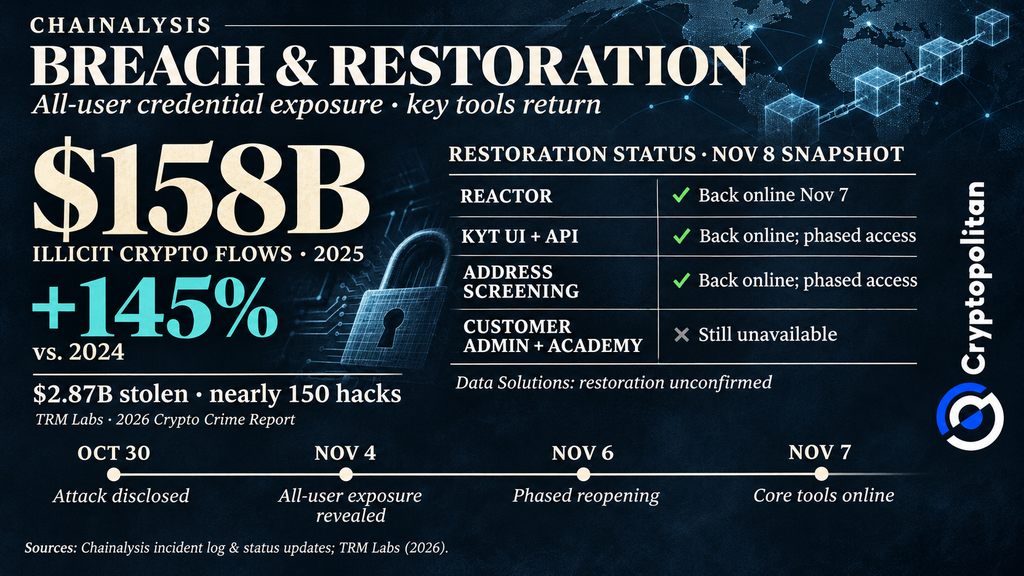
Chainalysis 于 11 月 7 日恢复了 Reactor、KYT 和地址筛查服务的正常运行。此前,该公司遭遇网络攻击,导致所有用户的账户信息和活跃登录令牌泄露。这家区块链分析公司服务于包括 customers, 如美国联邦调查局(FBI)、Coinbase 和巴克莱银行在内的主要机构。但恢复工具只是恢复工作的一部分。客户还必须完成额外的安全检查,才能重新获得访问权限。
外部行为者和“进攻性代理技术”
Chainalysis 在10 月 30 日报告了此次黑客事件,声称一名未经授权的人员利用“进攻性代理技术”访问了公司的基础设施和内部措施。该公司尚未披露具体使用了哪些 AI 工具以及黑客是如何获得访问权限的。
截至 11 月 4 日,Chainalysis 发现所有用户的姓名、用户名、密码哈希值和有效令牌均已泄露。尽管如此,这并不意味着每个账户都被访问了。
Chainalysis 还发现了一种“路径中”攻击,该攻击拦截了部分客户的密码。该公司表示已挫败该方法,并确认:
“我们正在直接通知那些 KYT 账户似乎被未经授权访问的客户。”
截至目前,Chainalysis 未发现任何证据表明调查材料被访问或其区块链归因数据遭到篡改。调查仍在进行中。
软件已恢复在线,但访问仍受限制
Chainalysis 确认,Reactor、KYT 的界面和 API 以及地址筛查服务已于 11 月 7 日恢复运营。然而,客户无法立即开始工作。作为分阶段重新开放的一部分,他们必须提交已批准的网络 IP 地址、重置密码并更换适用的 API 密钥,然后才能注册交易。
截至11月8日的状态公告,客户管理门户和培训学院仍显示不可用。Chainalysis尚未确认数据解决方案已完全恢复。该公司已通过电子邮件发送重新连接说明,客户可查看其实时仪表板以获取更新信息。
为何一家供应商的中断会产生连锁反应
Chainalysis 的中断凸显了依赖同一区块链筛查提供商的交易所、银行和调查人员所面临的风险。当服务离线时,对可疑钱包和交易的审查可能会在多个机构中放缓。然而,目前没有证据表明此次事件阻止了交易或导致合规违规。
10月,金融稳定理事会(FSB)秘书长约翰·辛德勒警告称,如果一家供应商发生中断,可能会导致多家机构跨境受到影响。
随着围绕加密货币的监管日益严格,这一风险显得尤为重要。根据2027年普华永道报告,欧盟《反洗钱条例》将于2027年7月起实施其相关规定,而英国的加密资产监管框架则从10月开始生效。
与此同时,Verizon的2026报告发现,在被研究的入侵事件中,有61%存在系统入侵。然而,该研究并未考察Chainalysis遭受的攻击。
一个已经在争夺合同的市场
TRM Labs 估计 2025年非法加密货币资金流动达1580亿美元,增幅近145%。黑客还在近150起事件中窃取了28.7亿美元。然而,非法活动在整体加密货币交易量中的占比从1.3%降至1.2%。
区块链监控公司之间的竞争十分激烈。Cryptopolitan报道称,Chainalysis对美国移民和海关执法局(ICE)授予竞争对手TRM Labs的9466万美元合同提出挑战。此次泄露事件引发了人们对这一建立在信任之上的业务可靠性的质疑。
Chainalysis 尚未披露有多少 KYT 账户可能被访问,也未量化任何更广泛的财务损失。目前,已记录的影晌包括凭证泄露、服务中断以及逐步重新开放。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










