


Luke Dashjr九点长文:Coldcard随机数生成器漏洞本可由人工发现


比特币核心开发者卢克·达什杰尔(Luke Dashjr)周一提出了关于 Coldcard 随机数代码的九项担忧,并表示他此前已私下向 Coinkite 提出过这些问题。
他发布了这份清单,以反驳所谓只有“天才人工智能”才能发现该钱包 RNG(随机数生成器)缺陷的说法。
在向 Coinkite 私下报告后,九项 RNG 问题公开化
“时间已经够长了,我听说 nvk 到处宣扬人类无法发现 Coldcard 的缺陷,”达什杰尔在 X 平台的一条帖子中写道。罗多尔夫·诺瓦克(Rodolfo Novak,昵称 Nvk)是 Coinkite 的联合创始人之一。
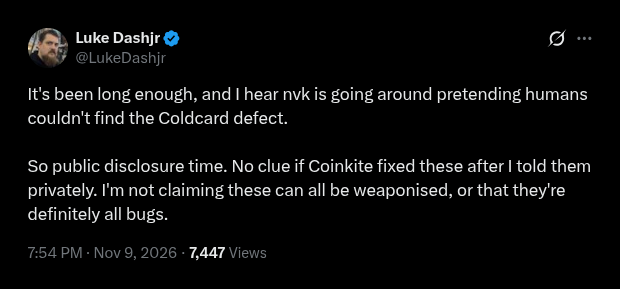
达什杰尔表示,他不知道在告知该公司后,Coinkite 是否修复了这些问题。他并未声称每一项都能被武器化,也未断言所有问题都确凿无疑是漏洞。
“但声称只有‘天才 AI’才能发现 RNG 的问题,这显然是谎言。”达什杰尔写道。
第一项标记指出了 rng_init 中的一个 TODO 注释,这是启动 Mk4 RNG 的例程。他指出,某些 STM32 芯片似乎需要丢弃第一次采样。
达什杰尔称,驱动程序还忽略了芯片的种子错误和时钟错误位。他表示,STM32 手册要求对加密用途进行额外的后处理。
random_buffer 函数可检测重复的 RNG 输出,但直接调用 rng_get 则无法检测。
Dashjr 表示,在证明 random_buffer 检查可以冗余之前,rng_get_or_fault 不能被视为安全。他还询问,如果 STM32 的输出变得确定,那么为什么安全元件的随机性未能保持完整的 256 位熵。
Dashjr 表示,替换代码本质上是一种新型 RNG,需要进行全面测试。
该补丁仅在构建时禁用旧的 PRNG,而他寻求的是运行时断言。他在信中写道,错误上下文中的 RNG 超时可能导致未定义行为,甚至可能引发导致设备变砖的崩溃。
Coinkite 固件 5.6.1 已检查标记的种子错误状态
Coinkite 在2026年7月30日发布的技术背景说明中表示,“直到今天才知晓该漏洞”。Cryptopolitan 报道称,该公司推测外部方可能利用人工智能对其开源固件进行了分析,从而提前发现了该漏洞。
Coinkite 补充称,其几周前进行的 AI 辅助审查并未发现此问题。该缺陷源于 2021 年 3 月进行的一项固件更改,该更改将种子生成从硬件随机数芯片移除了。
相反,种子源自Yasmarang——一种由芯片序列号和计时器驱动的软件工具。Mk2和Mk3种子的真实随机性仅有约40位,远低于BIP-39所假设的128位,攻击者因此能够离线重建这些弱种子。
Mk4 和 Mk5 接收了 5.6.1 版固件,Q 于8月20日接收了 1.5.1Q 版固件。Coinkite 的安全 更新 引用了“由 Kimi 及其他前沿模型协助进行的 AI 审查”,并感谢外部研究人员报告相关问题。
部分更改已列入Dashjr的清单。固件现在会检查硬件随机数生成器的种子错误状态,并在发生可恢复错误后丢弃接下来的12个硬件字。
启动检查确保rng_get()命中硬件读取路径。备用生成器已更改为SHA-256 Hash_DRBG。
盗窃行为始于7月30日,一名攻击者在25分钟内从约500个钱包中窃取了约594枚比特币(价值约3800万美元)。部分流出款项属于白帽 救援 操作,但累计损失估计超过1.4亿美元。
Coldcard客户Amir Reza Naderi在安大略省高等法院对Coinkite、Novak及联合创始人Peter D. Gray提起了一项拟议的集体诉讼。他称,他们自2025年5月起便知晓种子生成问题,却未向用户发出警告,而Coinkite对此予以否认。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。










