


1.3M 安卓电视盒子遭曝光,谷歌捣毁 XCPE 僵尸网络


11月2日,该公司宣布,谷歌及其合作伙伴破坏了XCPE僵尸网络,该网络涉及超过130万台Android TV机顶盒。此举剥夺了犯罪分子对设备的远程控制权限。然而,恶意软件仍然隐藏在固件中。
对于购买了这些机顶盒的用户来说,当前的担忧是接下来会发生什么。11月3日对Google、TrendAI以及Synthient的调查结果进行了审查,并查看了MECOOL保修页面,结果显示没有任何迹象表明存在与XCPE相关的产品召回、干净的固件更新或已实施的批量更换计划。此次审查仅包括已公开的文件,未涉及任何特定卖家的回应。
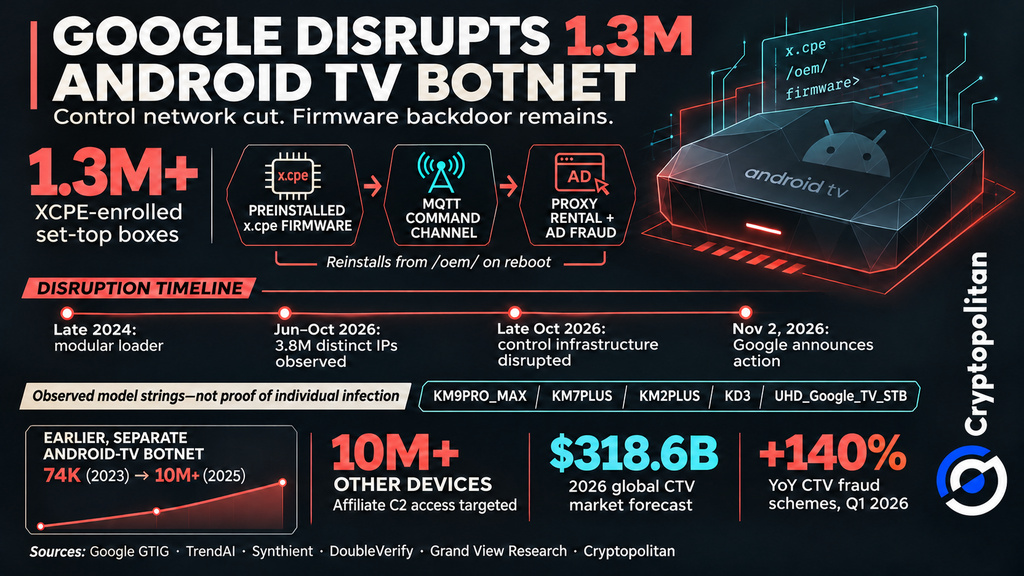
预装代理如何回传数据
恶意随设备而来。谷歌发现,x.cpe(在某些设备上称为com.oemservice)以系统级访问权限预装在固件中。即使被删除,它也会在重启后从/oem/分区重新安装。
一旦设备开机并建立网络连接,预装的代理便开始与其控制器通信,并向com.abc.nexus或更新的加载器发送命令。
犯罪分子可以利用MQTT消息在未经同意的情况下安装应用程序、执行命令以及录制屏幕。据TrendAI称,该系统应用使用制造商的密钥进行数字签名。这增加了用户移除它的难度。
谷歌指责的对象
Google表示,其高度确信Videostrong故意构建并运营后门以牟利。据称,该制造商对恶意代码进行了伪装,以绕过Android的认证检查。
作为回应,Google禁止Videostrong及其未来关联公司制造经认证的Android设备或向认证供应商提供软件。同时,Google加强了对固件的检查。日本国家警察厅与多家安全公司与Google合作参与了此次下架行动。
追踪家庭宽带背后的资金流向
该骗局利用家庭互联网连接来产生收入。受感染的电视盒子充当住宅代理,在不知情的情况下为其他人提供访问权限。此外,攻击者还实施了广告欺诈程序。从2026年6月3日至10月1日,TrendAI监测了385万个唯一的住宅出口IP地址。
连接到家庭网络对犯罪分子而言十分有用,因为他们的活动看起来具有合法性。根据FBI的说法,这是使用住宅代理的结果,这使得犯罪分子看起来像普通消费者一样。广告商也面临类似的风险。DoubleVerify发现,2026年第一季度连接电视欺诈的方案和变体比一年前增加了140%。然而,并非所有这些骗局都属于XCPE类别。
涉及哪些盒子,以及所有者可以采取的措施
Synthient检查了一台MECOOL KM9PRO Max,并列出了包括KM9PRO_MAX、KM7PLUS和KD3在内的型号字符串。仅凭名称匹配并不能证明设备已被感染。
MECOOL的保修提供30天退货和一年质量问题保障,但并无针对XCPE的具体补救措施。担忧的机主应断开疑似设备的连接,并向卖家要求书面修复或更换方案。
为什么一个死掉的C2并非终点
Google还针对关联控制域名采取了行动,据估计这可以切断至少1000万台额外的被入侵设备。这些设备与XCPE的130万台是分开的。
卷土重来的风险真实存在。据Cryptopolitan报道,一个早期不同的Android TV僵尸网络从2023年的7.4万台设备增长至2025年的超过1000万台。
市场潜力更为庞大。Grand View Research预测,2026年全球联网电视收入将达到3186亿美元。Pixalate指出,Roku在全球程序化CTV广告活动中的份额为36%。这两个数据均未衡量XCPE造成的损失。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










