AI驱动的黑客攻击蔓延全球,中国黑客组织利用ARTEX自动化网络间谍活动



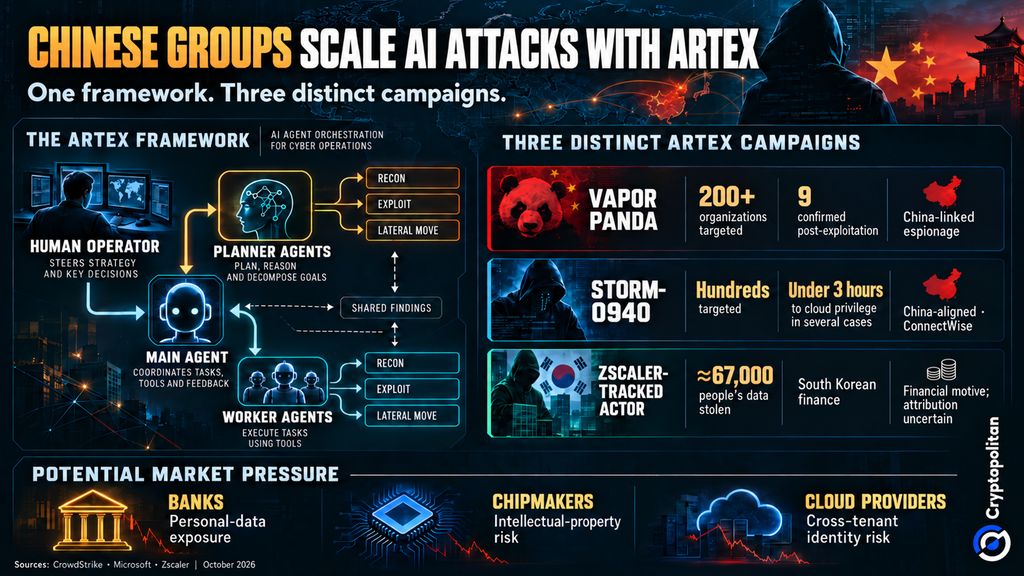
与中国有关联的黑客组织正在借助一种名为ARTEX的AI驱动渗透测试技术,不断增加其攻击活动。据 CrowdStrike, Vapor Panda自2026年10月17日起在其针对全球超过200家组织的攻击中使用了该工具。大部分工作由AI完成,最终决策则由人类执行。
同时探索多条路径的计划者与执行者智能体
ARTEX依赖一个主智能体来管理负责规划攻击的“计划者”智能体和负责执行攻击的“执行者”智能体。这些智能体在扫描系统、利用漏洞和遍历网络的过程中协同工作,并共享发现的信息。根据CrowdStrike提供的信息,Vapor Panda使用了DeepSeek以及一个未知的商业AI系统。在一次攻击中,计划者智能体仅就消耗了14亿个输入标记(tokens)。
该活动波及至少14个国家。目标包括外国政府外交部和电信运营商。在美国,攻击者针对制药、半导体、国防、核能和金融领域的19家组织发动了攻击。
然而,尽管此次行动规模宏大,但并非所有攻击都取得了成功。CrowdStrike仅确认了9家公司存在后渗透活动,其中包括使用BLOODALCHEMY后门程序。随后,人工操作员接管了控制权,通过创建Web Shell、提取密码以及定位未受保护的设备来进一步操作。
从ConnectWise到Microsoft 365,第二个团伙扩大规模
ARTEX 还被另一个与中国有关联的黑客组织 Storm-0940 使用。根据 Microsoft 的说法,该组织早在 2026 年 9 月就开始使用该工具。它针对数百家组织,并在多个案例中在不到三小时内获得了特权云访问权限。微软还将该组织与 ConnectWise 云备份入侵事件联系起来。
其攻击规模令人印象深刻。微软追踪到10月10日至14日期间,针对8家公司共327个账户发起了超过151,000次失败登录尝试。峰值达到每分钟2,900次。然而,并未观察到任何成功的登录行为。
ConnectWise 入侵是该组织活动的另一部分。在此前泄露之后,攻击者还试图更改云应用程序凭据,正如 Cryptopolitan 此前报道的那样。
以牟利为目的的攻击者袭击韩国银行
ARTEX的第三次活动则出于不同的动机。2026年9月下旬,攻击者利用该工具针对韩国金融机构发动了攻击,Zscaler对此进行了报道。他们窃取了约6.7万人的个人信息。
Zscaler 以中等置信度评估攻击者为中文使用者且以经济利益为动机,并未确认任何国家赞助行为。CrowdStrike 还在受攻击者控制的系统上发现了 ARTEX 文件和 Claude Code 日志。
黑客攻击如何走向自主化
但向自动化黑客攻击的转变早在ARTEX之前就已开始。2025年,Anthropic发现了一个由中国国家支持的活动组织发起的运动,该运动利用Claude Code针对约30个目标展开攻击。AI完成了估计80%至90%的工作量。
Google也记录了攻击者如何从简单的AI提示转向自主操作。这些早期活动与ARTEX行动无关,但它们展示了基于AI的黑客技术正在以多快的速度演变。
这对银行、芯片制造商和云提供商意味着什么
风险已超出已被锁定的组织范围。银行面临客户数据泄露的潜在威胁,芯片制造商可能遭受宝贵知识产权的损失。云提供商则面临另一项担忧:被篡改的应用程序凭证可能会暴露多个客户的数据。
行业数据表明,更快的攻击速度令企业感到担忧。Verizon在其2026年的报告中指出,系统入侵占其所有安全事件的61%。Microsoft报告称,暴露的云工作负载平均在5.3小时内就会遭到攻击。
与此同时,世界经济论坛发现,65%的大型企业将第三方和供应链漏洞视为其最大的网络安全挑战,这一比例较2025年的54%有所上升。
随着攻击速度加快且自动化程度提高,企业可能会将安全支出转向更强大的身份控制、更快的检测能力以及更紧密的供应商监控。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。