微软称朝鲜顶级黑客组织已实现AI实战化



微软表示,目前有三个朝鲜黑客组织在日常攻击中使用人工智能,达到了其评估量表中的最高级别。
微软(NASDAQ: MSFT)将朝鲜在黑客活动中使用人工智能的整体水平评定为“高”。该报告发布之际,朝鲜正被指涉嫌制造史上最大规模的加密货币盗窃案——63.6亿美元的币安黑客事件。
朝鲜黑客是如何利用人工智能的?
在周四发布的一份报告中,微软威胁情报部门 对朝鲜最活跃的八个黑客组织 进行了四级评分。这四个级别分别是:新兴、扩展、加速和实战化。“实战化”为最高级别,意味着人工智能已成为该组织整体运作的一部分。
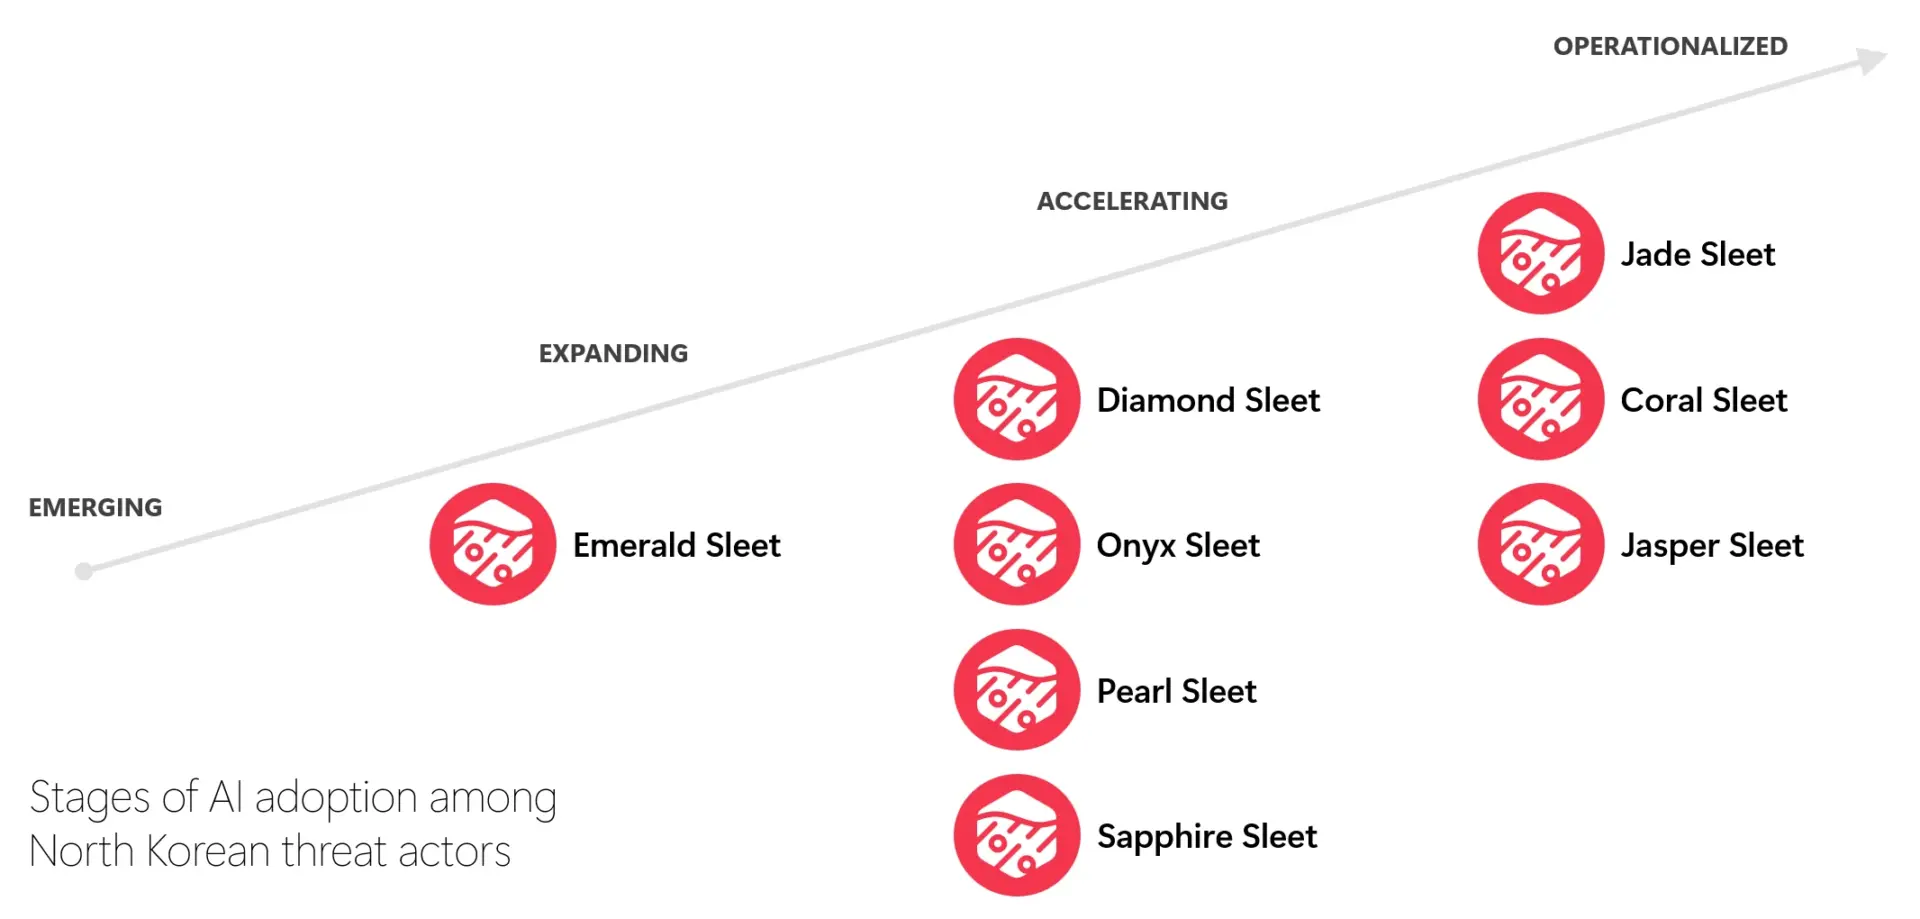
翡翠冰雹、珊瑚冰雹和碧玉冰雹位于顶层阶段,而钻石冰雹、黑曜石冰雹、珍珠冰雹和蓝宝石冰雹处于加速阶段。绿柱石冰雹处于扩张阶段,目前没有任何组织处于萌芽阶段。
微软将排名与特定活动关联起来。
- 翡翠冰雹在一周内通过三家虚假公司开展了活动。
- 珊瑚冰雹找到了一种在私有代码存储中植入恶意软件的方法。
- 黑曜石冰雹在几分钟内创建了数十条定制网络钓鱼消息。
- 钻石冰雹利用人工智能构建虚假人物和空壳公司以欺骗其目标。
据报道,一个组织在8月和9月制作了超过100个针对韩国用户的定制PDF诱饵。此类工作过去每个目标都需要数天时间才能完成。
这些组织还使用了AI编码工具。微软表示,攻击者使用Cursor等工具编写代码、修复错误并构建规避检测的方法。
黑曜石冰雹和珍珠冰雹使用了ARTEX,这是一款开源系统漏洞测试工具。它可以与AI模型关联,并被指示自行侦察目标。据报道,与中国有关联的组织Storm-0940曾对ConnectWise使用过ARTEX。
微软分析师认为,人类仍然主要掌控朝鲜的网络攻击行动,仅利用人工智能来加速该组织已开展的工作,例如侦察目标、制作钓鱼内容以及维持虚假身份。
微软表示,加密货币交易所和金融机构是 朝鲜网络行动中 最常见的目标,因为 其目的 主要是为政权筹集资金并收集情报。
人工智能是否在币安黑客事件中发挥了作用?
截至目前,尚无证据表明参与币安黑客事件的攻击者使用了人工智能,且微软的报告也未将币安被盗事件与任何人工智能技术联系起来。
此次被描述为史上最大规模加密货币盗窃案的币安黑客事件发生于10月29日。区块链研究公司TRM Labs称,一名攻击者在约20分钟内从币安跨十个区块链的钱包中转移了约63.6亿美元。
TRM将责任归咎于TraderTraitor,并称其为朝鲜的精锐黑客部队,对此结论高度确信。Chainalysis联合创始人Jonathan Levin也在X平台上得出了相同结论。
Cryptopolitan 报道 尽管币安自身对事件的描述说明了攻击者是如何进入系统的,但并未透露他们使用了哪些工具。交易所最初表示,一名被黑客入侵的工程师的笔记本电脑似乎是入口点,但随后的调查发现了更多的“漏洞点”。
币安已冻结约30亿美元的被盗资金,暂停了提款操作,并承诺承担用户的损失。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。