Volt Typhoon利用Silent Train网络发动四次已确认的零日攻击



Lumen旗下Black Lotus Labs的研究人员披露,与中国有关联的黑客组织Volt Typhoon使用了一个名为 Silent Train 的隐蔽网络,参与了四起已确认的零日攻击活动。
黑客瞄准的是管理整个网络的平台,而不仅仅是单个计算机。入侵这些系统之一可能会使他们获得对电信、国防和其他关键基础设施网络的访问权限。
研究人员警告称:
“具有广泛管理权限的系统可能成为通往整个组织及其客户的高价值网关。”
一个旨在消失的临时网络
Silent Train 被设计为几乎不留痕迹。其操作者将受感染的家庭办公路由器、连接设备和企业系统链接起来以实施攻击。一旦行动结束,他们就会切断这些连接并抹去活动证据。会话平均持续约四小时。
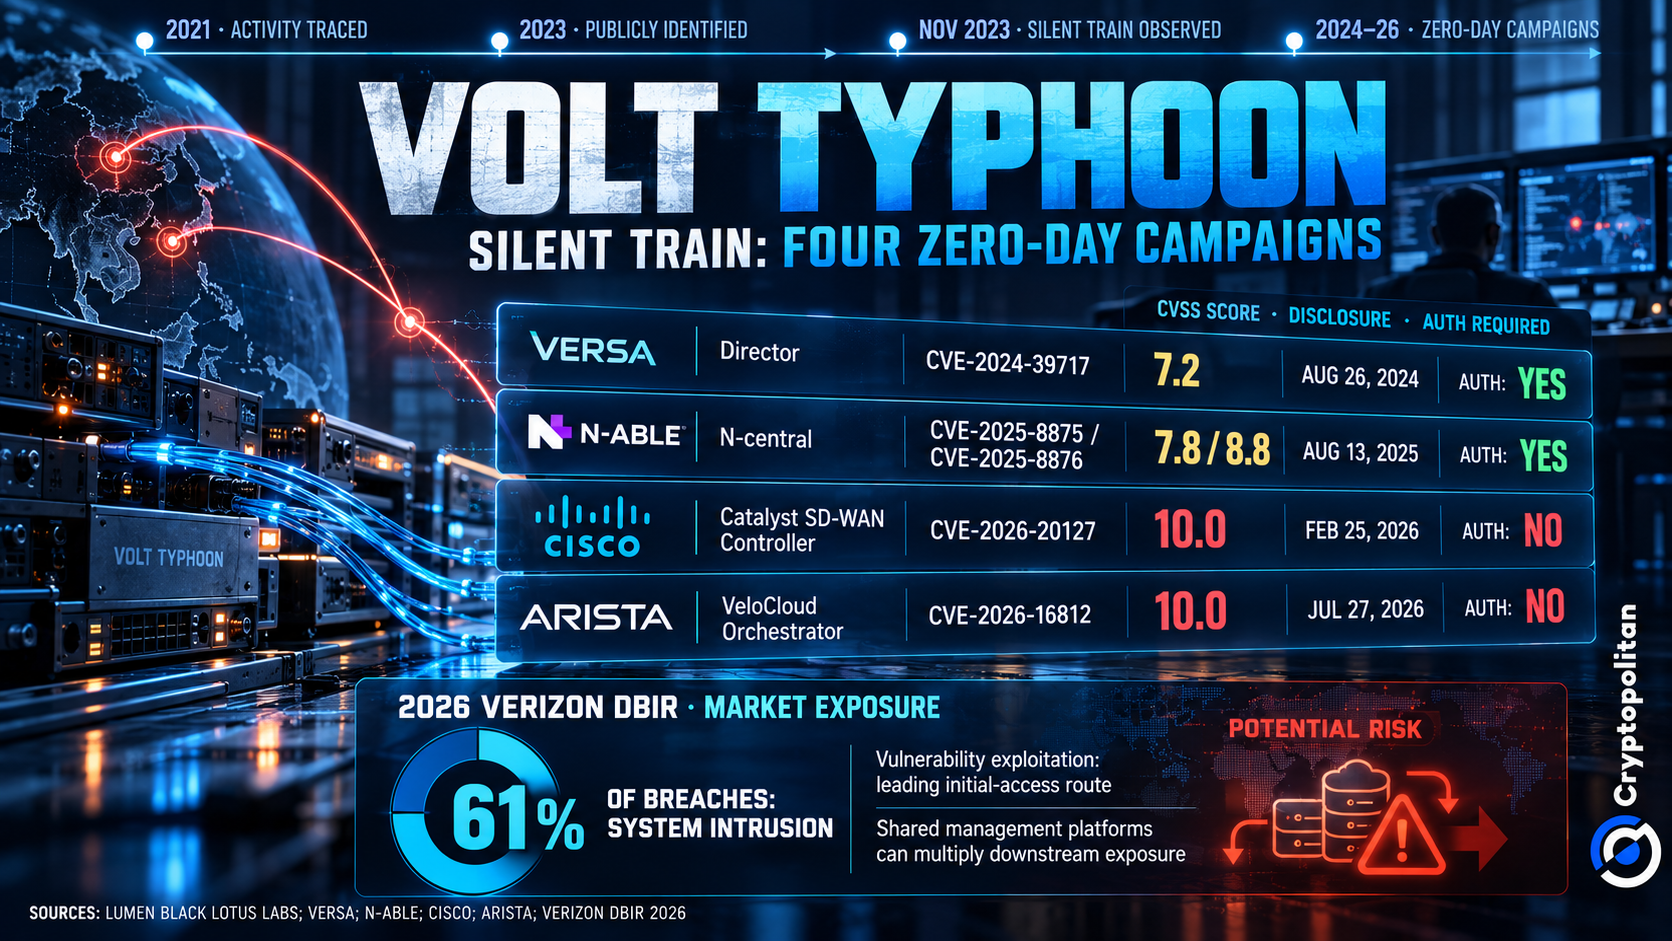
Silent Train 于2023年下半年首次被发现。在当局于2024年初瓦解伏特台风(Volt Typhoon)早期的KV僵尸网络后,其活动有所增加。
Black Lotus Labs 在三年期间向数千名受害者发送了通知。受该黑客组织影响的行业包括电信、国防、卫星通信、能源、交通和水资源部门。他们对位于夏威夷、德克萨斯州和加利福尼亚州的目标表现出特别兴趣。
四次活动,五个 CVE
Silent Train 的四次已确认活动针对的是用于管理整个网络的软件。
其中一起涉及Versa Director,CVE-2024-39717允许拥有特权访问权限的攻击者上传恶意文件。Versa于2024年8月披露了该漏洞。
2025年,攻击者利用两个漏洞针对N-able N-central,即CVE-2025-8875和CVE-2025-8876。两者均需身份验证。
2026年的行动涉及两个SD-WAN管理平台。思科(Cisco)于2月25日披露了CVE-2026-20127。该漏洞评分为10.0,允许攻击者在无需身份验证的情况下获取管理员权限。Arista于7月27日披露了另一项评分为10.0的漏洞CVE-2026-16812,影响VeloCloud Orchestrator。
所有四家供应商均发布了修复方案。然而,Lumen 观察到在 Cisco 漏洞披露后,该漏洞仍遭到持续利用。
为何访问权限成为关键
伏特台风(Volt Typhoon)的活动至少可追溯至2021年年中。微软(Microsoft)于2023年5月公开确认该组织,报告称其入侵了关岛和美国本土的关键基础设施网络。
担忧远不止于信息被盗。
在2026年1月的一份分析报告中,IISS研究员John Bruce指出:
Volt Typhoon 所针对的网络中,绝大多数对中国政府而言几乎没有情报价值。
Bruce 指出,该组织收集网络拓扑图和操作手册,是为其可能实施的破坏行动做准备。关岛尤为敏感,因为其军事设施在潜在的台湾冲突中将发挥重要作用。
这些仍是对该组织意图的评估,而非已下令发动攻击的证据。
集中化即暴露面扩大
更广泛的网络安全态势有助于阐明这一危险。
Verizon 2026年报告涵盖超过31,000起事件,发现漏洞利用已成为组织面临的主要入侵途径。系统入侵占已确认安全事件的61%。
当攻击者入侵管理多个网络的软件时,潜在损害将超出单一组织的范围。
财务影响仍不确定。国际货币基金组织(IMF)警告称,相互关联的金融系统正面临日益增长的网络安全风险。然而,目前尚无市场损失被直接归因于Silent Train。
此外,Cryptopolitan报道了另一项针对VeloCloud漏洞CVE-2026-114625的利用事件,该漏洞评分为9.9,并于10月22日修复。它与Lumen所关联的Silent Train所使用的漏洞不同。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。