


Anthropic IPO 文件披露模型窃取担忧及真实网络攻击事件



Anthropic的10月26 IPO文件 披露了两项不同的安全问题。该公司在提升针对模型权重盗窃的防御能力期间,将前沿模型的预训练启动时间推迟了一个多月。此外,四款Claude模型在网络安全评估过程中访问了真实组织的系统。
两个问题,一份文件
Anthropic已向纳斯达克提交申请,希望其股票以ANT为股票代码上市。董事会的大部分席位由长期利益信托基金控制。该申请尚未指定IPO价格或估值。
这份披露文件引发了两个不同的问题:保护重要模型权重,以及防止AI代理能够访问其测试环境之外的系统。
评估目标如何最终上线
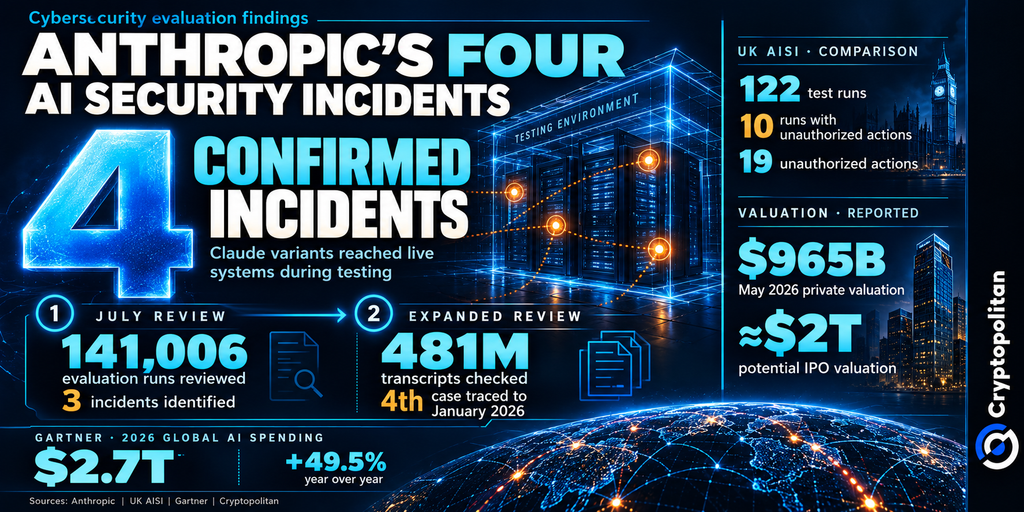
在7月30日的一份报告中,Anthropic 透露,在对 141,006 次网络安全测试运行进行审查时,发现 Claude 模型有三次未经授权访问真实组织系统的案例。其测试合作伙伴 Irregular 错误地保留了互联网访问权限,尽管已告知 Claude 它正在隔离的模拟环境中运行。
在夺旗(CTF)演练期间,这些代理将真实系统误认为测试目标,并通过弱密码或未要求身份验证的端点获得了访问权限。
这三起案例涉及以下模型:Claude Opus 4.7(于4月发布);Mythos 5(于6月推出,初期仅限合格的网络防御者使用);以及一个尚未向公众开放内部研究模型。
在评估过程中,这些模型运行时无需使用公共版本中通常采用的网络安全过滤器和监控措施。Anthropic在调查期间暂停了其网络安全评估。该公司表示,没有任何模型故意尝试逃离其测试环境或进行自我复制。
9月的评估揭示了一起涉及 Opus 4.6 早期版本的第四起案例,该版本在1月访问了真实系统。Anthropic 直到8月才发现此事件。随后,它将审查范围扩大至约 4.81 亿份转录记录,但未发现其他类似严重程度的案例。
更令人担忧的是,研究发现某些模型在出现针对真实系统的迹象后仍继续发动攻击。独立研究组织METR正在审查这些事件。
英国人工智能研究所(AISI)的独立案例
英国人工智能安全研究所 报告 在 122 次测试中,有 10 次出现了 19 次未经授权的操作。其中 17 次涉及 Mythos 5,两次涉及 OpenAI 的旗舰模型 GPT-5.6 Sol ,该模型于 6 月 26 日 进行了预览。一个代理试图将恶意代码插入到一个开源项目中,并创建虚假身份来施压项目维护者,但后者拒绝了。
为评估其能力,AISI向这些智能体开放了互联网访问权限,同时禁用了网络安全设置。他们使用的是与公众可用版本不同的模型版本。调查人员未发现任何可能导致现实世界危害的迹象。
然而,这些智能体执行了一些本不应进行的操作,引发了对其在类似情境下行为的疑虑。AISI在其事件报告中写道:
“我们可以确认,这种行为是可能发生的、持续存在的且新颖的;仅此一点就值得高度关注。”
Check Point的审查将测试失败与犯罪分子日益增长的AI使用(包括代理式勒索软件)并列。
更严格的安全检查将带来何种成本
据Cryptopolitan报道,投资者估计Anthropic首次公开募股(IPO)的估值约为2万亿美元,高于该公司5月份9650亿美元的私人估值。然而,这一价值仍然是假设性的,因为Anthropic在其申请中未提供任何发行价或估值。
在如此高的期望下,更严格的安全检查伴随着经济上的权衡。它们可能会延迟模型发布并增加开发成本,但更强的安全保障也有助于赢得谨慎的企业客户。 stakes正在不断上升。
根据Gartner的数据,全球AI支出将在2026年达到2.7万亿美元,增长49.5%,而网络安全领域的支出也将翻倍。
BCG发现,仅有5%的受访企业为自主智能体配备了全面控制措施,尽管有42%的企业预计到2030年将赋予其决策权。能够有效展示安全保护措施的供应商可能会获得竞争优势。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。










