


Moonshot承诺在Kimi K3.1 Pro下架后逐步提升开源模型黑客技能



在新发布的Kimi K3.1 Pro模型在内部黑客测试中取得81%的分数后,Moonshot表示打算“逐步提升开源权重中的网络安全能力”。 未接受该公司网络安全数据削减的训练版本得分为90.5%。
这家北京初创企业将于11月4日发布K3.1 Pro的完整权重。该模型已在Kimi.ai和Kimi API上部署,上下文窗口为100万个token。
该公司表示,存在一个高速版本,其速度是普通版本的2到3倍。
前代K3仅解决了xdev-bench-hard测试集中33.3%的任务
Moonshot将模型的不断扩展的漏洞利用能力与其通用中间训练语料库及强化学习任务中的网络材料关联起来。
Moonshot的早期实验发现,在任一阶段保留这些数据都会显著提升下游的网络能力。为了公开发布,它从两个阶段中移除了这些数据,并保留了通用的编码任务。
在xdev-bench-hard测试中,智能体被要求利用Linux内核、Node.js和Exim等软件中最近披露的漏洞。
每个任务包含易受攻击的源代码、关于该漏洞的二进制文件的简短提示。只有当智能体能够在沙箱中运行任意代码并检索到一个秘密字符串时,该任务才算解决。
K3.1 Pro的表现仍远远超过其前身Kimi K3(后者仅达到33.3%)。Moonshot的图表显示DeepSeek-V4.1-Flash为85.7%,GLM-5.3为57.1%,但它们均在另一个测试框架上运行。
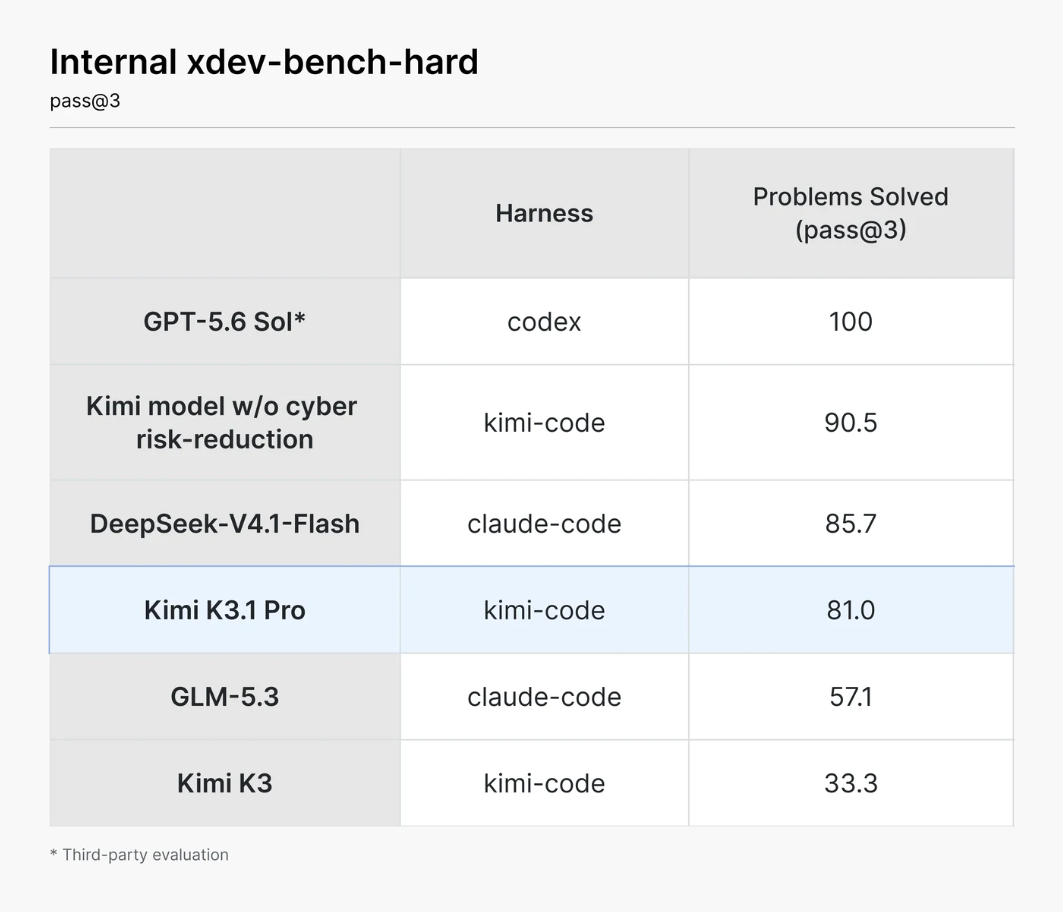
该公司表示,K3.1 Pro 的网络技能落后于前沿专有模型至少三个月。这些评分均未得到独立证实。
K3.1 Pro 不会扩展网络攻击的绝对前沿
“我们的目标是不发布会扩展网络能力绝对前沿的开源权重模型,”该公司表示。
Moonshot 将缓慢发布视为一种防御性手段。该公司称,在自有基础设施上运行开源模型的公司能够审计其维护的代码,其中包括很少进行安全审查的遗留系统。
监管开源权重更为困难。一旦文件被传播,开发者就失去了大部分控制访问、监控使用或更新安全措施的能力。
上周,中国提出了出口管制提案,禁止出口利用人工智能生成恶意软件的技术,并限制利用人工智能识别漏洞的工具。该草案目前仍公开征求公众意见。
Cryptopolitan 本周报道,微软将 ConnectWise 入侵事件与与中国有关联的 Storm-0940 组织联系起来,该入侵通过 ARTEX(一个支持任何 AI 模型的开源渗透测试框架)进行。
Moonshot 在网络安全之外对该模型进行了更深入的测试。该公司表示,K3.1 Pro 在 Terminal-Bench 4.0 上的得分为 65.7%,领先于 OpenAI 的 GPT-6 Astra(58.2%),并略低于 Anthropic 的 Claude Opus 5.5(66.4%)。
在Moonshot针对虚构事实的内部压力测试中,声明级幻觉率从K3的23.4%降至8.3%。
据 Cryptopolitan 报道,在 Moonshot 计划中的香港 IPO 之前,其股东 Recurrent AI 对其提起了约 7 亿美元的仲裁索赔。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。










