


PHP2Shell攻击激增,Potassium僵尸网络瞄准易受攻击服务器



“可行且非常严重。”
——约翰·赫尔特奎斯特,谷歌,The Record引用。
DDoS 僵尸网络为何令托管服务和加密货币运营商担忧
更广泛的威胁已经非常严重。Cloudflare记录到,在2026年上半年发生了935次超过每秒1太比特的DDoS攻击。
这些攻击未归因于 Potassium。尽管如此,它们说明了托管服务提供商、支付处理商和加密平台所面临的干扰。目前尚未发现与 PHP2Shell 相关的财务损失。
PHP 的新公告及值得关注的要点
10月23日,PHP披露了另一个问题CVE-2026-115560,涉及不寻常的应用程序配置。在常规修复之前,它建议设置session.upload_progress.enabled=0,这也是对CVE-2026-109619的一种缓解措施。
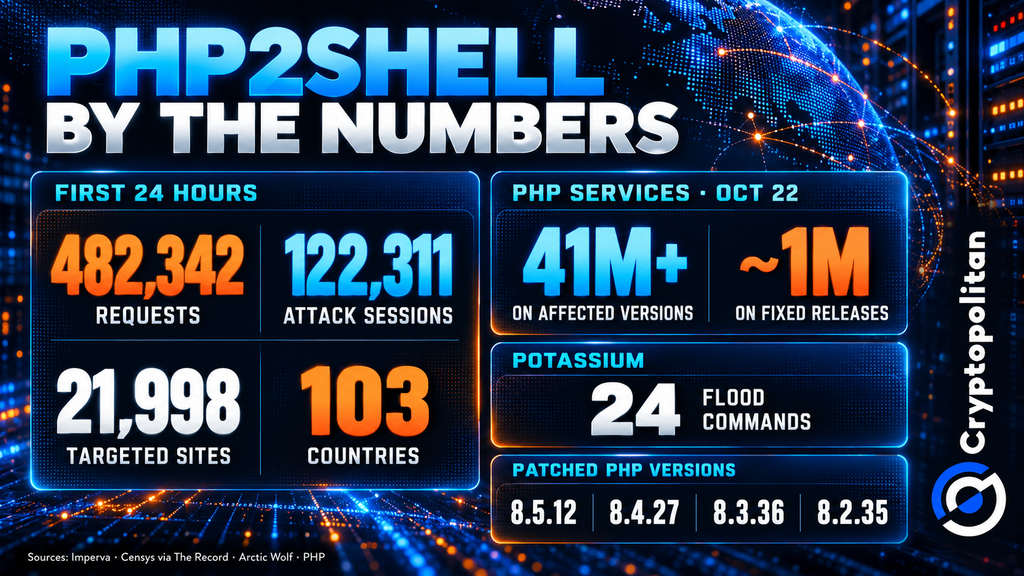
管理员应安装 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重启工作进程并监控可疑下载。
Cobalt CISO Andrew Obadiaru 警告称,这段平静期是:
“借来的时间。”
——安德鲁·奥巴迪亚鲁,Cobalt,The Record引用。
“垃圾且无法运行。”
——斯宾塞·麦金泰尔,VulnCheck,The Record引用。
这种保护并非万无一失。VulnCheck开发了一种私有漏洞利用工具,绕过了在生产环境中配置的PHP 8.4.26上的ASLR,随后将支持扩展到选定的8.4和8.5版本。
Google 的 John Hultquist 将该威胁称为:
“可行且非常严重。”
——约翰·赫尔特奎斯特,谷歌,The Record引用。
DDoS 僵尸网络为何令托管服务和加密货币运营商担忧
更广泛的威胁已经非常严重。Cloudflare记录到,在2026年上半年发生了935次超过每秒1太比特的DDoS攻击。
这些攻击未归因于 Potassium。尽管如此,它们说明了托管服务提供商、支付处理商和加密平台所面临的干扰。目前尚未发现与 PHP2Shell 相关的财务损失。
PHP 的新公告及值得关注的要点
10月23日,PHP披露了另一个问题CVE-2026-115560,涉及不寻常的应用程序配置。在常规修复之前,它建议设置session.upload_progress.enabled=0,这也是对CVE-2026-109619的一种缓解措施。
管理员应安装 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重启工作进程并监控可疑下载。
Cobalt CISO Andrew Obadiaru 警告称,这段平静期是:
“借来的时间。”
——安德鲁·奥巴迪亚鲁,Cobalt,The Record引用。
攻击者正试图将易受攻击的 PHP 服务器转化为 Potassium 僵尸网络节点,该网络源自 Mirai,专为分布式拒绝服务(DDoS)攻击而设计。但迄今为止,他们进展不顺。 The Hacker News 在 10 月 23 日报道称,尚未确认任何服务器被入侵的情况。
有两个主要的PHP漏洞是网络攻击的主要目标——CVE-2026-109618和CVE-2026-109619,两者的严重程度评分均为9.2(满分10分)。PHP于10月21日发布了补丁,但到那时黑客已经开始针对这些漏洞发动攻击。
Sophos 曾发布后又撤回的内容
Arctic Wolf报告称,尝试执行命令和下载恶意软件的行为已被归因于Potassium。在沙箱环境中进行的另一项评估显示,另一个样本通过IP地址134.199.154[.]64在TCP端口50792上连接到thunder.godofthunder[.]st,并攻击了两台乌克兰主机。
这表明了恶意软件的潜力,但并未表明攻击者已入侵生产服务器。10月22日,Sophos撤回了之前的成功声明,向The Record表示,他们仅观察到未成功的攻击尝试。
数百万次探测,零起确认入侵事件
然而,这些数据确实表明了攻击者的探测程度。Imperva记录显示,在24小时内,针对103个国家的21,998个网站进行了482,342次请求尝试,涉及122,311个会话。
与此同时,Censys报告称,截至10月22日,检测到超过4100万个面向互联网的PHP服务运行着受影响的版本,而部署了该软件修补版本的实例仅约100万个。反映扫描事件或受影响个人数量的数据不足以证明实际发生了漏洞利用。
24 洪水命令与休眠的 ENS 开关
Arctic Wolf 披露,24 个洪水命令包括所有类型的 ICMP、TCP、UDP 和 Open VPN。ARM 和 x86-64 Potassium 版本中均存在以太坊名称服务 (ENS) 查找功能,但在这两种情况下均已关闭。
Ethereum 和 ENS 均未受到侵害。然而,激活 ENS 查找功能可能导致使用常规 DNS 和 IP 控制手段更难屏蔽命令服务器。
垃圾级概念验证(PoC)与可用的私有漏洞利用程序
许多公开的漏洞利用概念验证(PoC)在面对生产环境防御时往往失效,尤其是针对地址空间布局随机化(ASLR)。VulnCheck 的 Spencer McIntyre 将许多流传样本描述为:
“垃圾且无法运行。”
——斯宾塞·麦金泰尔,VulnCheck,The Record引用。
这种保护并非万无一失。VulnCheck开发了一种私有漏洞利用工具,绕过了在生产环境中配置的PHP 8.4.26上的ASLR,随后将支持扩展到选定的8.4和8.5版本。
Google 的 John Hultquist 将该威胁称为:
“可行且非常严重。”
——约翰·赫尔特奎斯特,谷歌,The Record引用。
DDoS 僵尸网络为何令托管服务和加密货币运营商担忧
更广泛的威胁已经非常严重。Cloudflare记录到,在2026年上半年发生了935次超过每秒1太比特的DDoS攻击。
这些攻击未归因于 Potassium。尽管如此,它们说明了托管服务提供商、支付处理商和加密平台所面临的干扰。目前尚未发现与 PHP2Shell 相关的财务损失。
PHP 的新公告及值得关注的要点
10月23日,PHP披露了另一个问题CVE-2026-115560,涉及不寻常的应用程序配置。在常规修复之前,它建议设置session.upload_progress.enabled=0,这也是对CVE-2026-109619的一种缓解措施。
管理员应安装 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重启工作进程并监控可疑下载。
Cobalt CISO Andrew Obadiaru 警告称,这段平静期是:
“借来的时间。”
——安德鲁·奥巴迪亚鲁,Cobalt,The Record引用。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。










