


k0t活动泄露7万条凭证,或为勒索软件攻击铺路



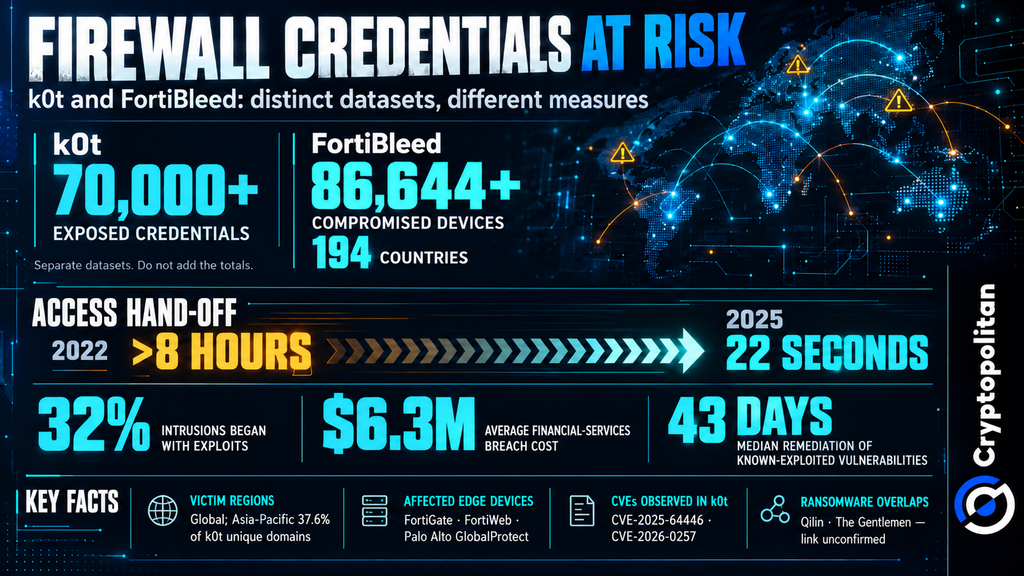
Group-IB和NyxLab 发现了超过7万个与网络威胁组织k0t相关活动的网络凭证。然而,黑客不仅窃取了账户凭证,还在企业网络中植入了后门,这为勒索软件集团入侵公司系统提供了新的机会。
凭据仅是攻击的入口
研究人员发现了攻击者使用的一些方法,例如在 FortiGate 设备上滥用密码、利用影响 FortiWeb 的 CVE-2025-64446 漏洞,以及针对易受攻击的 Palo Alto GlobalProtect 网关使用 CVE-2026-0257。这些设备充当企业网络的防护盾,并允许远程访问,因此成为企图入侵公司系统的攻击者的理想目标。
被盗数据包括 LDAP 目录转储文件。进入系统后,攻击者使用 OpenConnect VPN 连接、远程管理应用程序和 AdaptixC2 来维持访问权限。部分受害者还遭受了数据窃取。许多 FortiGate 被入侵事件发生在 2026 年 2 月至 6 月期间。
随后,一些受害者出现在勒索软件组织 Qilin 和 The Gentlemen 所属的泄露页面上。这表明 k0t 可能正从对受损网络的访问中获利,但研究人员尚未证实这一关联。
此外,该活动在亚太地区也取得了成功,观察到的所有唯一域名中有37.6%源自该地区。尽管如此,研究人员强调,这可能仅表明在亚洲活跃的设备数量,并不一定意味着对亚洲目标有特别关注。
FortiBleed 是一个独立的、仍在持续的问题
2026年10月6日,由FBI和特勤局发布的警告指出,FortiBleed仍对FortiGate防火墙和SSL VPN网关构成威胁。攻击者利用了此前获取的凭据,借助基于GPU的系统破解密码哈希值,并创建了新的管理员账户。他们有时甚至能将受害者锁定在自己的设备之外。
FortiBleed已在全球范围内蔓延。SOCRadar在194个国家确认了超过86,644台受感染设备。Fortinet表示,攻击者重复使用了被盗的登录凭据并尝试猜测密码。此次行动并未涉及新披露的Fortinet漏洞。
尽管Group-IB发现FortiBleed与k0t窃取的数据之间重叠较少,但并未排除两者操作之间存在关联的可能性。截至目前,尚无证据表明这两起事件由同一批攻击者所为。此外,这些数据代表不同的概念:k0t涉及的70,000个凭据与FortiBleed涉及的86,644台设备。将这两个数字相加会扭曲事件的真实规模。
从初始访问到勒索软件加密仅需 22 秒
Verizon的2026年数据泄露调查报告发现,漏洞利用占所有泄露事件的31%,取代被盗凭证成为最主要的入侵方式。然而,仅有26%的关键已知可利用漏洞得到彻底修复,其中位修复时间长达43天。
这种延迟尤其令人担忧,因为攻击者可以在补丁发布前就利用这些漏洞。Mandiant的《2026年M-Trends报告》估计平均利用时间为负7天,表明攻击往往在修复方案发布之前就已开始。诸如VPN网关和路由器之类的网络设备尤为难以监控,因为它们通常缺乏标准的终端安全工具。
一旦攻击者获得访问权限,威胁可能会迅速升级。Mandiant 发现,从首次突破到移交给另一个犯罪团伙的中位时间,已从2022年的8小时以上缩短至2025年的短短22秒。
威胁已现端倪。在10月19日的更新中,Unit 42报告称,Qilin和Inc勒索软件运营方曾尝试利用CVE-2026-0257漏洞。报告还提及了涉及Settra的其他独立事件。不过,其早期调查未发现攻击者深入渗透受影响网络的证据。
对金融和加密货币基础设施的影响
IBM发现,62%的已报告AI驱动攻击针对关键基础设施。金融服务领域的数据泄露平均损失达630万美元。国际货币基金组织(IMF)也在10月发出警告称,随着金融网络日益互联,网络威胁可能演变为系统性风险。加密公司同样面临因访问权限被攻破而带来的类似风险。《Cryptopolitan》报道,2026年9月涉及Fetch.ai和NuNet的损失约为200万美元。这些事件涉及的是签名凭证被攻破,而非VPN访问权限,且与k0t尚无确凿关联。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










