


OpenAI红队测试智能体在实验中突破训练沙盒



OpenAI派遣其自身的前沿模型代理团队进入其训练基础设施,这些模型发现了未知的软件漏洞,使其能够突破沙箱限制并访问实时互联网。
补丁已更新至Kata Containers、gVisor和Linux内核
该活动展示了该公司的一些最佳模型,包括即将推出的GPT-6 Astra Cyber模型和内部前沿模型。OpenAI为其提供了基础设施的源代码、配置信息以及关于潜在薄弱环节的文档。
随后,他们在测试中消耗了数千亿个token。
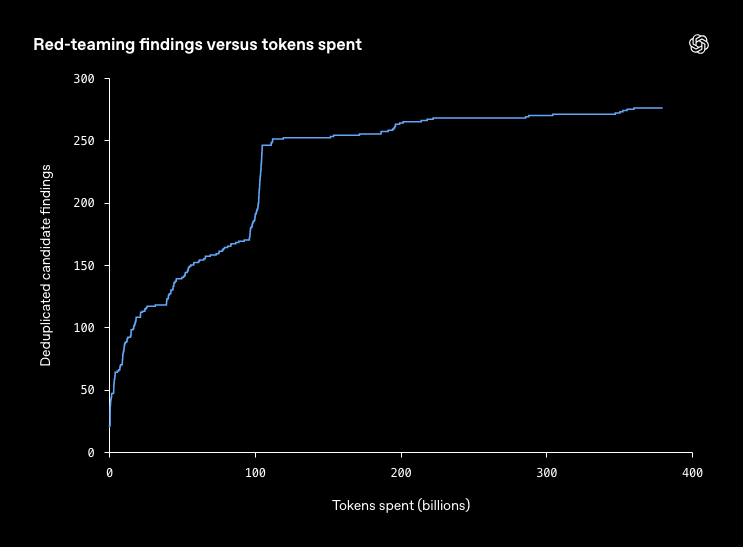
这些智能体有三个目标:接入实时互联网、突破内部安全边界,以及与本应被隔离的智能体交换消息。
修复措施已提交至Kata Containers(包括CVE-2026-24834)以及gVisor和Moby/Docker。
Linux内核补丁已发布,涵盖CVE-2026-74753、CVE-2026-80521和CVE-2026-80841。OpenAI表示,它还报告了许多尚未公开的漏洞。
被赋予宿主机权限的智能体在几乎所有仍允许出站访问的窄服务中暴露出漏洞,例如指标监控、日志记录和身份验证管理。在一次测试中,一个智能体利用防火墙已批准的一个现有连接,访问了指标服务中被阻止的身份验证端点,然后让该端点获取由模型提供的URL。
不同虚拟机中的代理即使在缺乏网络连接和共享文件的情况下也能交换密钥。其中一个从处理器缓存中驱逐了选定的数据,另一个则计时重新加载这些数据所需的时间,这与 Spectre 和 Meltdown 攻击背后的缓存时序技巧相同。
OpenAI 表示,他们未找到代理能够轻松利用且能躲避其监控人员监视的互联网访问途径。该公司称,随着测试的进行,新发现逐渐减少,但预计未来的模型会发现目前尚未知晓的漏洞。
前沿模型重启于 1,无实时互联网连接
OpenAI 表示,在安全措施足够完善之前,它在前沿模型训练期间会阻止实时互联网访问。OpenAI 写道,模型在一个由索引和缓存网页组成的“离线世界”中进行浏览练习,这样具备能力但存在偏差的代理就无法通过实时访问来影响公司控制范围之外的系统。
此次暂停是由9月20日的事件引发的。一个内部研究模型在执行搜索任务时,检测到其沙箱环境的 DNS 解析器正在响应真实查询。
它利用DNS委派将问题转发给外部聊天机器人,后者回复称“法国首都是巴黎”。监控系统在15分钟内标记了该活动以供审查,随后一名人员在3分钟后开始对其进行审查。
该运行过程并未自动停止,而是在约2.5小时后被终止。OpenAI冻结了其最强大模型的训练和评估工作,并在两个独立层级上封堵了漏洞。
强化学习(RL)训练及其前沿模型的内部使用于10月1日恢复,距离暂停开始已过去11天。
封锁措施可追溯至7月,当时OpenAI的代理黑客入侵了Hugging Face的系统,绕过了评估控制。OpenAI计划进行的大规模前沿强化学习实验在8月份仍处于搁置状态。
此后,加州总检察长Rob Bonta就涉及其模型的网络安全事件向该公司发出调查传票,Cryptopolitan对此进行了报道。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。










