


日本首相上任数小时前,Sakura Internet 就 PHP 漏洞采取行动



由于存在两个关键PHP漏洞,Sakura Internet周三暂停了其部分云服务。
当天稍晚,日本首相高市早苗呼吁网站运营商在当晚进行修补,或暂时关闭其网站。
数据库一体机失去phpMyAdmin支持,重启日期待定
Sakura 于日本时间 10 月 21 日下午 1:22 发布的 公告,宣布从其数据库云服务(Database Appliance)中撤出 Web UI 工具。这些工具包括 phpMyAdmin、phpPgAdmin 和 pgAdmin。
数据库集群服务仍正常运行。Sakura未公布重启日期,在此期间建议客户使用兼容MariaDB和PostgreSQL的SQL客户端。
该公司就此次中断向客户致歉。
Cygames和pixiv也宣布因PHP漏洞启动紧急维护。PHP广泛应用于电子商务及其他Web应用中。
日本首相将运营商指引至11 p.m. 的修复方案
高市早苗的呼吁于日本时间晚上9:55发布在X平台上。她称这是当晚亟需采取行动的紧急请求,并要求运营商核实其公共网站是否正在使用PHP。
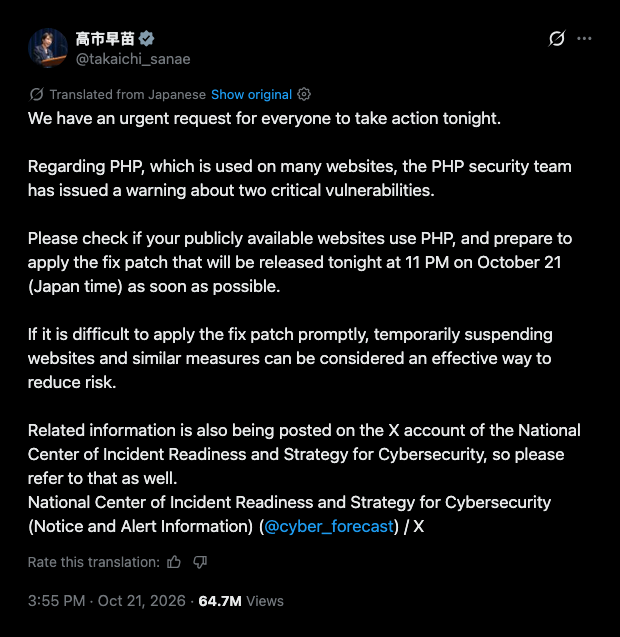
她告诉他们,要准备好在东京时间晚上11点前推出补丁。她在文中写道,暂时将网站下线是降低风险的一种方式,因为快速打补丁可能比较棘手。
她还引导关注者关注日本国家网络安全办公室的X账号。
该 办公室 于晚上 10:57 表示更新已发布,并敦促用户尽快安装。该办公室警告称,未修补的网站可能会遭到入侵。
截至周四,高市早苗的帖子已获得超过30.8万个赞和约7.8万次转发。
修复版本:PHP 8.2.35、PHP 8.3.36、PHP 8.4.27、PHP 8.5.12。
据 Cryptopolitan 报道,细节泄露,因此 PHP 维护者提前一天发布了修复程序。这两个漏洞被称为“PHP2Shell”,分别被标识为 CVE-2026-109618 和 CVE-2026-109619,每个漏洞的评分均为 9.2/10,可能导致黑客在未修补的服务器上执行代码。
第一个漏洞利用了PHP处理内存不足条件的方式。第二个漏洞利用了内存释放后仍然存在的请求状态。
PHP 的 安全建议 指出,所有提供 Web 请求的安装都存在风险。这涵盖了 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteSpeed。
该项目认为mod_php是最危险的配置方式,并且存在一个在应用程序代码运行之前就会触发的已证实漏洞。Linux发行版和长期支持供应商已提前收到补丁。
该项目不再为PHP 8.1及以下版本提供更新。安全团队仍为PHP 7.4、8.0和8.1发布了最小化的源代码回溯移植补丁。
在所有服务器端语言已知的网站中,约有70%使用PHP。日本、欧盟、美国、德国、澳大利亚和英国也发布了警告。
芬兰、荷兰和法国出于预防目的将政府网站下线。任天堂暂停服务以进行补丁更新。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。










