


Polkadot要求Fearless Wallet扩展用户转移资金,此前密钥泄露已持续20个月



Polkadot 社区基金会警告所有自2025年2月以来使用 Fearless Wallet 浏览器扩展程序的用户,应视为扩展程序中的所有账户均已泄露,并立即转移资金。
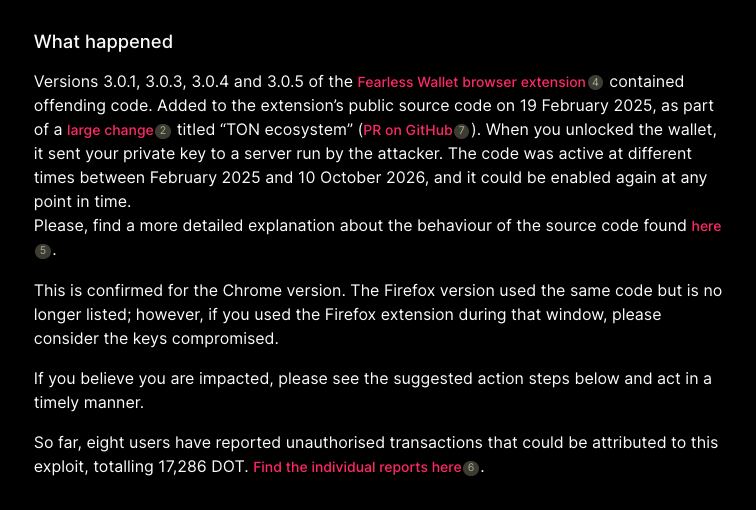
2025年2月19日,代码被添加至扩展程序中,该代码会将私钥发送至攻击者的服务器,并在不同时间点运行,直至2026年10月10日。
四个版本将助记词发送至 tonscanner.org
恶意代码存在于四个版本中:3.0.1、3.0.3、3.0.4 和 3.0.5。根据基金会于10月21日发布的公告,该代码在输入正确密码解锁时被激活。
公告中链接的技术 分析 指出,该扩展程序收集了每个账户的助记词或其备份文件及钱包密码。这些数据使用空密码(任何人都可逆转)进行加密,并发送至 tonscanner.org。
基金会表示,私钥对账户拥有完全控制权。即使更改密码或重新安装扩展程序也无济于事,因为任何持有私钥的人都可以签署转账交易并清空余额。
Firefox 版本的扩展程序也运行着相同的代码,且目前已从官方列表中移除。如果有人在 Firefox 窗口中使用过该扩展程序,其相关密钥也应被视为已泄露。
经审核的 Android 和 iOS 应用程序中不存在该恶意代码。但公告指出,任何曾在扩展程序中出现过的私钥,无论其在何处使用,均已被视为泄露。
代码作为名为“TON生态系统”的大规模变更的一部分,通过GitHub拉取请求 #1022 合并至扩展程序的公开源代码中。3.0.3至3.0.5版本在一个单独的公共仓库中使用配置文件作为远程开关。
在2025年3月7日至2026年10月10日期间,GitHub活动日志记录了该开关处于开启状态的九个时段。总计约571天。
代码于2026年6月25日从项目源代码中移除,但版本3.0.3至3.0.5的安装包仍包含该代码。每次解锁钱包时,它们都会检查一个目前处于关闭状态、但可能重新开启的远程开关。基金会建议用户先转移资金,然后卸载扩展程序。
八名用户报告 17,286 DOT 被未经授权转移
基金会表示,有八名用户报告了可能与漏洞利用相关的未经授权的交易,总计17,286 DOT。其案件日志指出,这些报告并不能证明有任何资产被盗。
日志中的第一个案例是2025年9月30日,Reddit帖子发布于2025年10月6日。一些用户表示,资金在他们解锁钱包后立刻就被转移走了,而他们本人并未采取任何操作。
截至10月21日,Chrome网上应用店仍有版本3.0.5,拥有6,000名用户。
Fearless Wallet是由独立团队开发的第三方应用程序。基金会表示,它从来不是、也从未是官方的Polkadot钱包。
其建议是生成一个新的密钥对,并存放在一个不同且维护良好的钱包中。建议使用 Nova Wallet。
需要将所有链上旧账户中的资金转移出去,最好无需再次解锁 Fearless 钱包。
已质押的代币、提名池存款以及用于治理的锁定资金无法立即转移。Polkadot 验证者最快可在一天到两天内解除绑定。公告引导用户前往由 polkadot-api 团队开发的 PAPI Rescue 工具进行解质押操作。
基金会表示,任何人(包括 PAPI Rescue 团队)都不需要用户的私钥。并警告称,任何合法人士都不会主动联系用户声称可以协助恢复资金。
本月早些时候,Polkadot的 dotUSD 稳定币正式上线。
截至发稿时,DOT 交易价格为 1.17 美元,过去七天内涨幅为 3%。该代币在过去一年中价值下跌了 62.7%。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










