


任务骗局运营商因Ledger植入物盗窃损失480万美元比特币



一名所谓的任务诈骗黑客因Ledger硬件钱包被黑事件损失了约60枚比特币——价值约480万美元。
根据Chainalysis的数据,该诈骗运营商于9月22日将犯罪所得转入三个Ledger钱包。黑客于10月9日将所有比特币转移到一个已知用于接收被盗资金的钱包中。
尽管该骗子已成为此次欺诈活动的最大受害者之一,但这并不意味着原始诈骗受害者的资金得以追回。
任务诈骗如何诱捕目标
该运营商被指控支付费用给个人以创建虚假的销售记录和评论,随后告知他们存在“负余额”,并诱导他们存入现金以领取报酬。
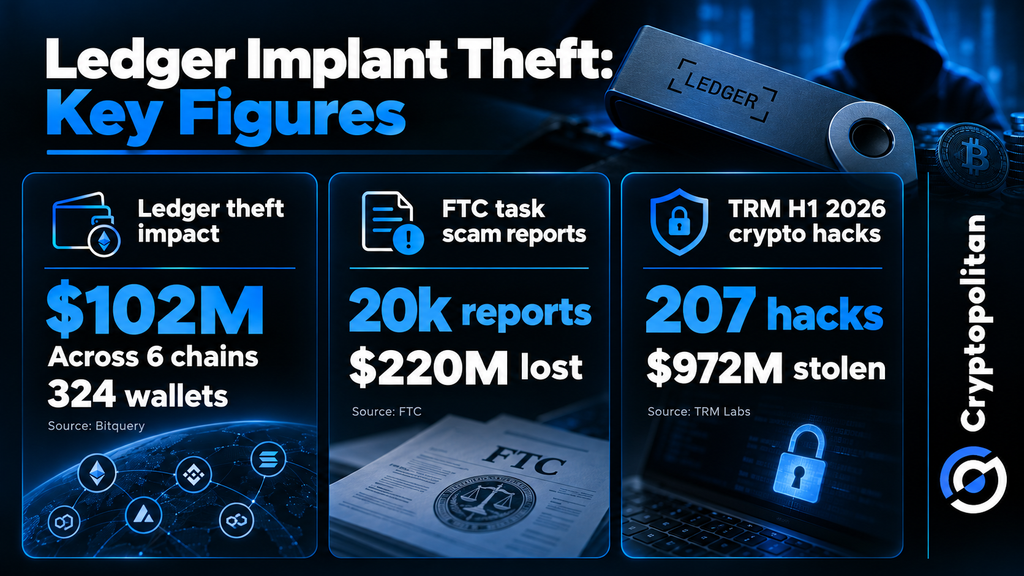
美国联邦贸易委员会(FTC)在2024年曾描述过一种类似的骗局:通过小额在线任务积累少量报酬以建立信任,直到要求参与者投入资金为止。该机构估计,2024年上半年关于“刷单诈骗”的报告数量约为2万起,而此类工作诈骗造成的总损失超过2.2亿美元。
根据Ledger的声明,犯罪分子购买了正品设备,将其内部组件替换为植入物,然后将篡改后的设备重新投放到东南亚的分销渠道中。这些植入物能够在安装过程中提取24词助记词,从而使犯罪分子能够远程访问钱包。
Ledger 表示其系统仍然安全。它已建议授权经销商停止公开展示该设备,仅在购买时提供。
在六个链上涉及 $102 百万
Ledger 尚未确定总体损失金额。Bitquery 估计,来自 TRON、比特币、以太坊、Solana、BNB 链和 Polygon 的 324 个钱包的 损失为 1.02 亿美元,此前约为 8600 万美元。
根据 Bitquery 的数据,受影响的设备是通过 CryptoBilis 获得的,这是一家在印度尼西亚、马来西亚和菲律宾运营的经销商。其调查还发现了协调一致的被盗资金流动,包括 Tether 随后冻结的 1000 万美元 USDT。其他被盗资产通过 Tornado Cash 和 THORChain 被追踪到。
此次盗窃对自我托管意味着什么
Ledger 被盗事件加剧了人们对加密货币安全的担忧。根据 TRM Labs的数据,黑客在 2026 年上半年实施了 207 次攻击,窃取了 9.72 亿美元。尽管基础设施和运营漏洞仅占这些事件的 15%,但它们却造成了总损失的 76%。
然而,Ledger 被盗事件并未引发全球加密货币价格的波动。Chainalysis发现,在加密货币市值下跌约 50% 的期间,链上经济活动仅下降了 1.6%。这些数据早于此次攻击。虽然此次盗窃对全球市场的影响尚不明确,但行业已采取措施应对供应链中的脆弱性。
正如Cryptopolitan所揭示的,Trezor 将从2027年1月1日起取消部分经销商的授权,而OneKey则决定与CryptoBilis分道扬镳。这些举措旨在解决硬件钱包分销中已识别的弱点,但是否能重建用户对自我托管的信心仍有待观察。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。










