


El NCSC advierte de que el ransomware impulsado por IA podría atacar la infraestructura del Reino Unido en 2028



La agencia de ciberseguridad de Reino Unido ha advertido que la IA podría ayudar pronto a los delincuentes a interrumpir servicios esenciales. El 3 de noviembre, el Centro Nacional de Ciberseguridad (NCSC) saindica que el malware basado en IA podría utilizarse en ataques de ransomware contra infraestructuras críticas del Reino Unido para 2028.
Esta advertencia aún no ha sido confirmada. La advertencia abarca la rapidez con la que los criminales podrían aprovechar las vulnerabilidades que resultaban difíciles de corregir para los operadores.
Por qué el peligro radica en la velocidad, no en un nuevo tipo de ataque
La IA está ayudando a los hackers a llevar a cabo ataques conocidos con mayor rapidez. El NCSC lo describe como un multiplicador de fuerza. Esto permite a los atacantes identificar objetivos, crear mensajes de phishing, descubrir vulnerabilidades y desarrollar exploits más rápidamente. Sin embargo, los humanos siguen dirigiendo estas operaciones. El Informe Internacional sobre Seguridad de la IA confirma que no se ha documentado ningún ciberataque completamente autónomo, llevado a cabo desde el inicio hasta el final sin intervención humana.
El jefe del NCSC, Richard Horne, señaló años de seguridad descuidada:
“Las vulnerabilidades que se han tolerado durante demasiado tiempo ahora pueden descubrirse y explotarse a una escala que antes era inimaginable.”
Britania ha comprometido 60 millones de libras esterlinas para un Escudo Cibernético y 70 millones de libras esterlinas para el centro de escaneo de vulnerabilidades NERV. Se planea un nuevo Centro de Excelencia en Ciberseguridad con IA en Mánchester. El NCSC también considera que China está particularmente bien posicionada para atacar infraestructuras estratégicas mediante IA.
Las intrusiones asistidas por IA ya están documentadas
Ya hay indicios de cómo se ven los ataques acelerados. En octubre, CrowdStrike documentó que Vapor Panda, vinculado a China, utilizó ARTEX contra más de 200 organizaciones en al menos 14 países. No obstante, confirmó la postexplotación solo en nueve casos. Ser objetivo no significa haber sido vulnerado, tal como reportó Cryptopolitan.
Los grupos de ransomware también están recurriendo a la IA para llevar a cabo ataques. Sophos encontró que los operadores de Aur0ra utilizaron Cursor y otros modelos de IA para obtener un acceso más profundo a las redes comprometidas. Los atacantes proporcionaron credenciales robadas e identificaron a sus objetivos. La IA luego les ayudó a explorar las redes y obtener privilegios de administrador con poca supervisión humana.
Los resultados indican la capacidad de la IA para mejorar los métodos de hacking actuales. Esta conclusión fue realizada también por Red Canary, que afirma que los atacantes pueden hackear sistemas más rápidamente mediante métodos conocidos utilizando IA en lugar de desarrollar nuevos métodos. Según el informe de amenazas de 2026 de CrowdStrike, el problema está empeorando, ya que el número de ataques llevados a cabo por hackers facilitados por IA aumentó un 89% en 2025.
¿Quién vende las palas cuando todos comienzan a cavar?
La creciente amenaza llega mientras las empresas se preparan para gastar más en ciberseguridad basada en IA. Gartner pronostica un gasto global de 51.300 millones de dólares en 2026, que aumentará a 86.000 millones de dólares en 2027. Nuestros cálculos muestran que la ciberseguridad con IA representa solo el 1,9% del gasto total proyectado en IA en 2026, frente al 1,5% en 2025.
Las preocupaciones por la ciberseguridad están creciendo a nivel mundial. Una encuesta del Foro Económico Mundial reveló que el 87% de los encuestados consideraron las vulnerabilidades relacionadas con la IA como el riesgo cibernético de más rápido crecimiento en 2025. Otro 94% esperaba que la IA tuviera el mayor impacto en la ciberseguridad durante el próximo año. Estos hallazgos muestran cuán seriamente las organizaciones ven la amenaza, aunque no miden los ataques reales. También se publicaron las previsiones de gasto de Gartner antes de la advertencia del NCSC del 3 de noviembre.
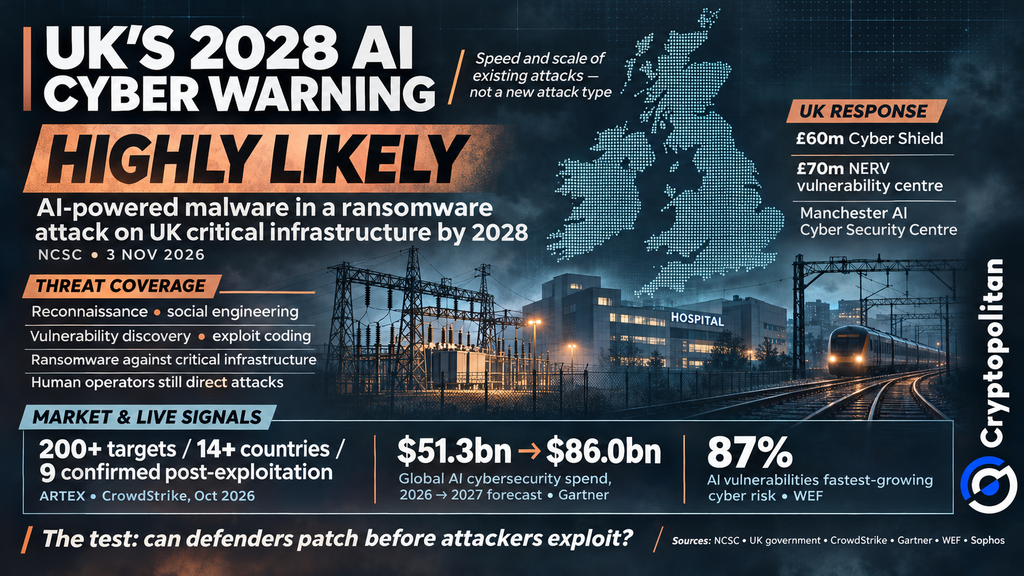
¿Pueden los defensores parchear más rápido de lo que los atacantes explotan?
Sin embargo, gastar más en ciberseguridad no hace automáticamente más segura la infraestructura crítica. El Cyber Shield británico y el centro NERV podrían ayudar a las organizaciones a identificar vulnerabilidades antes. Corregirlas es otro desafío. Los operadores aún necesitan dinero, trabajadores cualificados y tiempo para actualizar sistemas envejecidos. La NCSC advierte que la infraestructura antigua podría seguir siendo vulnerable a medida que la IA acelera y abarata los ataques. Para los servicios esenciales que ya luchan con presupuestos limitados, eso crea un problema grave. La pregunta ahora es si pueden corregir las vulnerabilidades antes de que los atacantes las exploten.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.