


El atacante accedió como administrador a antiguos servidores de BTCPay antes de vaciar las hot wallets, según el fundador



Los vaciados de billeteras calientes reportados el domingo parecen involucrar servidores que ejecutan versiones anteriores a la 2.4.2, dijo Nicolas Dorier, fundador de BTCPay Server.
El atacante inició sesión como administrador en esas instancias y el equipo aún está averiguando cómo.
La investigación señala el vector de ataque en las versiones 2.4.1 o anteriores
BTCPay envió una alerta a las 5:25 p. m. ET del domingo. Recomendó a cualquier persona que ejecutara una instancia que la apagara con ./btcpay-down.sh hasta que finalice la investigación.
Dorier publicó sobre 2 horas después. Los servidores públicos de BTCPay que ejecutaban la versión 2.4.7 no fueron atacados, dijo.
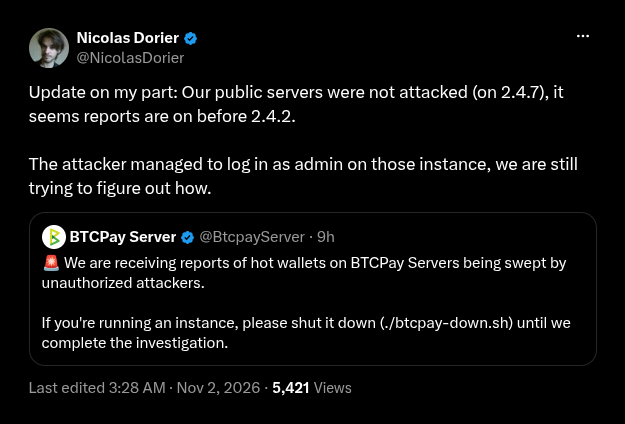
Dorier más tarde declaró que el equipo tenía rastros de que «se habían utilizado vulnerabilidades anteriores a la versión 2.4.2».
La actualización de BTCPay a las 11:07 p. m. ET acotó el objetivo. La investigación encontró un vector de ataque dirigido a instancias que ejecutan la versión 2.4.1 lanzada el 23 de julio o versiones anteriores.
El proyecto «no tenía informes creíbles de vaciado de carteras calientes» por parte de usuarios en la versión 2.4.7, lanzada el 29 de octubre. Recomendó a los operadores mantener el software actualizado y pidió a las víctimas enviar detalles y registros a su equipo de seguridad.
Algunos proveedores de alojamiento pueden haber apagado automáticamente las instancias para evitar que se exploten las versiones antiguas. BTCPay agradeció a LunaNode y a otros por su acción rápida.
Los operadores que hayan actualizado al menos una vez desde que se lanzó la versión 2.4.2 no tienen «motivo para entrar en pánico», según lo dijo Dorier también advirtió a los usuarios que no mantengan demasiado dinero en una billetera caliente, prometiendo publicar un artículo con más detalles.
Los vaciados del domingo alcanzaron fondos que la advertencia de agosto consideraba seguros
Dado que BTCPay es autoalojado, el proyecto no puede cambiar el servidor de un comerciante ni apagarlo. Su modo de billetera caliente firma pagos con una semilla almacenada en ese servidor, lo que significa que quien controle ese servidor puede mover las monedas.
La línea 2.4.2 se remonta a agosto. BTCPay lanzó la versión 2.4.2 el 7 de agosto para parchear una vulnerabilidad crítica que ya estaba siendo atacada, Cryptopolitan informó.
Todas las versiones anteriores, incluidas las candidatas a lanzamiento 2.4.2, permitían a un atacante no autenticado robar las credenciales macaroon de LND. Un atacante podía tomar el control de un nodo Lightning y usarlo para mover sus fondos.
La Fundación y Citadel21 reportaron ataques contra sus nodos Lightning. Craig Raw, desarrollador de Sparrow Wallet, dijo que también fue afectado.
Con el lanzamiento de la versión 2.4.2, los macaroons de LND se regeneraron automáticamente. Cuando los operadores exponían LND a través de su propio proxy, servicio Tor o puerto reenviado, tenían que cambiar esas credenciales manualmente.
La versión 2.4.2 también corrigió una vulnerabilidad separada de evasión de autenticación de dos factores TOTP mediante la Autenticación Básica de la API Greenfield, reportada el 4 de agosto. BTCPay indicó que el error no estaba relacionado con el robo de macaroons.
El aviso de BTCPay indicó que sus propias billeteras on-chain, incluidas las billeteras calientes, no se vieron afectadas por esa falla. Los informes del domingo indicaron que las billeteras calientes estaban siendo vaciadas.
Ni BTCPay ni Dorier han dicho si el atacante explotó el error de macaroon de agosto o alguna otra vulnerabilidad anterior a la 2.4.2. En agosto, los patrocinadores ofrecieron una recompensa de recuperación del 10% de los fondos devueltos, hasta 3 BTC.
River informó que el uso promedio de Bitcoin por parte de los comerciantes creció un 74% en 2025, con el volumen de Lightning superando los $1.000 millones mensuales.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.