


La puerta trasera del marketplace de Cursor pone a prueba la confianza en los asistentes de IA para programar



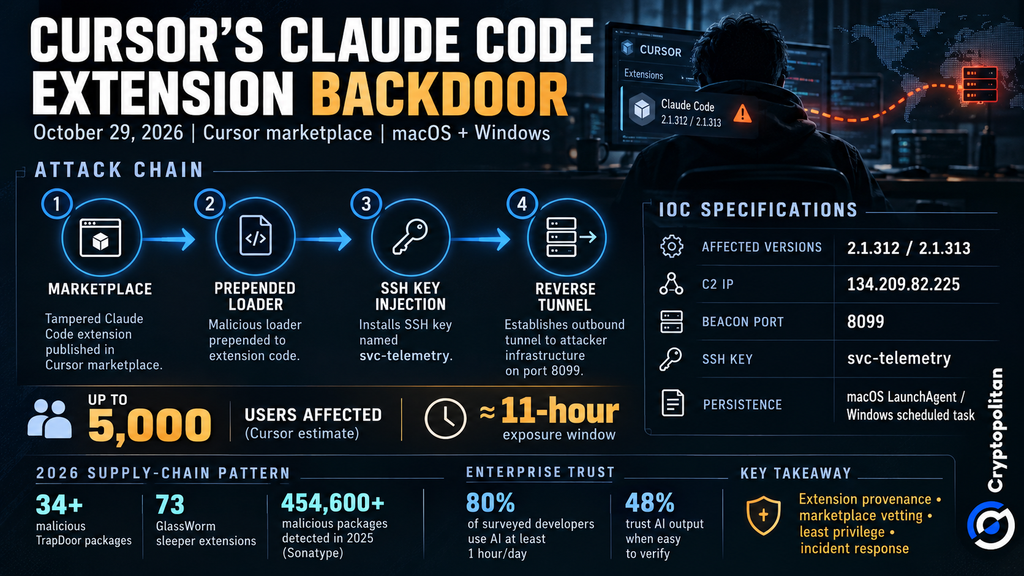
Cursor retiró una extensión comprometida de Claude Code de su mercado digital el 29 de octubre. Esto ocurrió después de que investigadores descubrieran que las extensiones maliciosas instalaban una puerta trasera SSH. Se estima que unos 5.000 usuarios podrían haber sido afectados. El problema no involucraba al modelo de IA de Anthropic, Claude. En cambio, el malware estuvo disponible para los desarrolladores a través del mercado de extensiones de Cursor.
Dos compilaciones envenenadas se colaron durante once horas
Dos versiones comprometidas de Anthropic.claude-code, las 2.1.312 y la 2.1.313, estuvieron disponibles para su descarga en el mercado de Cursor para Windows y macOS. Permanecieron accesibles durante aproximadamente once horas el 29 de octubre, desde las 2:27 a. m. hasta la 1:35 p. m. hora del Pacífico, según el aviso de Cursor.
Anthropic no creó ninguno de los complementos maliciosos. OpenSourceMalware examinó la versión 2.1.313 y descubrió que el paquete npm oficial, el listado de Open VSX y la versión del Marketplace de Microsoft VS Code no se vieron afectados.
Una puerta trasera insertada antes de la extensión legítima
El atacante ocultó un cargador de 66 líneas al inicio del archivo JavaScript de la extensión. Esto significaba que el código malicioso se ejecutaba antes que la extensión legítima. Como explicó OpenSourceMalware:
El usuario no necesita iniciar una conversación con Claude. Cargar el módulo de extensión es suficiente.
Tras la activación, el código fue capaz de recopilar información sobre el equipo junto con los tipos de credenciales presentes en él. También generó una clave SSH svc-telemetry e intentó crear un túnel inverso hacia 134.209.82.225. Al mismo tiempo, envió los datos del equipo mediante HTTP usando el puerto 8099.
Cursor afirma que los intentos de usar SSH típicamente fracasaban sin privilegios de administrador. Aun así, las claves espía y los scripts de persistencia pueden permanecer en el equipo. El código podría seguir recopilando y transmitiendo información sobre el equipo.
Por qué desinstalar puede no ser suficiente
Cursor eliminó el malware y cerró temporalmente su mercado. También revisó otras extensiones y colaboró con el proveedor de alojamiento para desconectar el servidor del atacante. Sin embargo, esto no significaba que los equipos afectados estuvieran seguros. Cursor advirtió en sus recomendaciones de seguridad lo siguiente:
«Desinstalar la extensión puede no ser suficiente: la carga útil deja scripts de persistencia independientes que siguen ejecutándose.»
Algunos ejemplos de estos scripts de persistencia son LaunchAgent en macOS y una tarea programada en Windows. Cursor aconsejó a los desarrolladores afectados eliminar la clave SSH svc-telemetry y ejecutar los scripts de limpieza de la empresa. Los desarrolladores deben utilizar un dispositivo de confianza separado para cambiar las credenciales a las que tienen acceso desde el equipo afectado.
Por qué esto se ajusta al patrón 2026
El incidente de Cursor forma parte de un problema más amplio. Los atacantes están dirigiendo sus esfuerzos cada vez más hacia las herramientas que los desarrolladores utilizan y en las que confían. La Alianza de Seguridad en la Nube informó sobre la campaña TrapDoor, que involucró a más de 34 paquetes maliciosos que insertaron instrucciones ocultas en los archivos de configuración de asistentes de IA.
Mientras tanto, la campaña GlassWorm utilizó extensiones camufladas para dirigirse a credenciales y carteras de criptomonedas de desarrolladores. Cryptopolitan informó previamente sobre 73 de estas extensiones identificadas por Socket.
El problema va más allá de las extensiones. Sonatype identificó más de 454.600 nuevos paquetes maliciosos en 2025. Cryptopolitan también cubrió sus hallazgos sobre bibliotecas npm envenenadas. Se trataron de ataques separados, sin vínculos confirmados entre sus autores.
La confianza se convierte en una partida en los contratos empresariales
La creciente amenaza es evidente con el aumento del uso de herramientas de IA entre los desarrolladores. GitHub’s Octoverse indica que las actividades de los desarrolladores han aumentado debido a la popularidad creciente de los sistemas de IA.
Según la encuesta de Stack Overflow realizada en 2026, al preguntar sobre su uso de herramientas de IA, el 80% de los encuestados declaró que las utiliza durante una hora o más al día. Sin embargo, la encuesta también mostró que el 48% de los encuestados confía únicamente en el contenido generado por IA si su validez es fácil de confirmar.
Para las empresas, el creciente uso de herramientas de IA genera nuevas preocupaciones de seguridad. Las compañías pueden empezar a exigir controles más estrictos del mercado, pruebas de que las extensiones provienen de fuentes legítimas y un mayor control de accesos. También pueden esperar que los proveedores respondan con mayor rapidez ante incidentes de seguridad.
Estas medidas de seguridad podrían ser otro coste adicional de la implementación de herramientas de IA. Sin embargo, se trata de costes potenciales, no de pérdidas financieras reales derivadas del incidente de Cursor.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.