


El hackeo con IA se globaliza: grupos chinos usan ARTEX para automatizar el espionaje cibernético



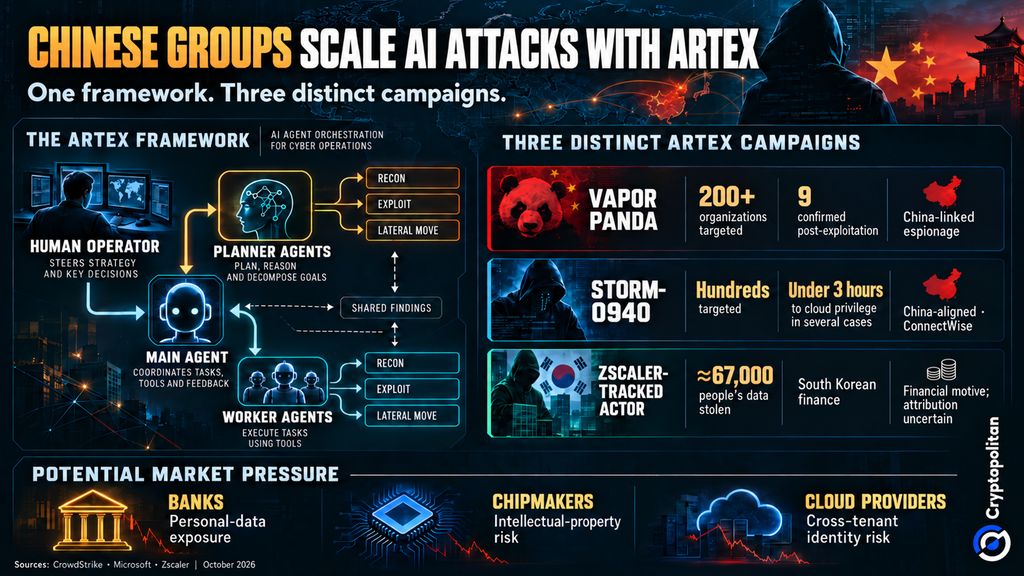
Los grupos de hackers vinculados a China están incrementando sus ataques con la ayuda de una tecnología de pruebas de penetración impulsada por IA llamada ARTEX. Según CrowdStrike, Vapor Panda ha estado utilizando esta herramienta desde el 17 de octubre de 2026 en sus ataques contra más de 200 organizaciones en todo el mundo. Gran parte del trabajo lo realiza la IA, mientras que la toma de decisiones final es realizada por humanos.
Agentes planificadores y ejecutores que exploran múltiples rutas simultáneamente
ARTEX se basa en un agente principal para gestionar a los agentes "planificadores", que diseñan los ataques, y a los agentes "ejecutores", que los llevan a cabo. Los agentes trabajan juntos compartiendo hallazgos mientras escanean sistemas, explotan vulnerabilidades y navegan por las redes. Según la información proporcionada por CrowdStrike, Vapor Panda utilizó DeepSeek junto con un sistema de IA comercial desconocido. Durante un solo ataque, los agentes planificadores utilizaron 1.400 millones de tokens de entrada.
La campaña alcanzó al menos 14 países. Los objetivos incluyeron ministerios de relaciones exteriores y proveedores de telecomunicaciones. En Estados Unidos, los atacantes se dirigieron a 19 organizaciones de los sectores farmacéutico, de semiconductores, defensa, nuclear y financiero.
Sin embargo, el que la operación fuera de gran escala no significaba que todos sus ataques fueran exitosos. CrowdStrike confirmó actividades postexplotación en solo nueve empresas, incluido el uso del backdoor BLOODALCHEMY. Posteriormente, operadores humanos tomaron el control mediante la creación de web shells, la extracción de contraseñas y la localización de máquinas desprotegidas.
De ConnectWise a Microsoft 365, un segundo grupo amplía su alcance
ARTEX también estaba siendo utilizado por Storm-0940, otro grupo de hackers vinculado a China. Según Microsoft, el grupo comenzó a usar la herramienta tan pronto como en septiembre de 2026. Atacó a cientos de organizaciones y obtuvo acceso privilegiado a la nube en menos de tres horas en varios casos. Microsoft también vinculó al grupo con la vulnerabilidad de ConnectWise Cloud Backup.
La magnitud de sus ataques fue impresionante. Microsoft registró más de 151.000 inicios de sesión fallidos entre el 10 y el 14 de octubre contra 327 cuentas en ocho empresas. Los picos alcanzaron los 2.900 intentos por minuto. Sin embargo, no se observó ningún inicio de sesión exitoso.
La vulnerabilidad de ConnectWise fue una parte separada de la actividad del grupo. Tras esa brecha, los atacantes también intentaron cambiar las credenciales de las aplicaciones en la nube, como previamente informó Cryptopolitan.
Un actor motivado por el dinero ataca bancos surcoreanos
Una tercera campaña de ARTEX tenía un motivo diferente. A finales de septiembre de 2026, los atacantes utilizaron la herramienta contra instituciones financieras surcoreanas, según informó Zscaler. Robaron información personal perteneciente a unas 67.000 personas.
Zscaler evaluó al atacante como hablante de chino y motivado financieramente, con moderada confianza. No confirmó ningún patrocinio estatal. CrowdStrike también encontró archivos de ARTEX y registros de Claude Code en sistemas controlados por los atacantes.
Cómo el hacking se volvió agéntico
Pero el avance hacia el hacking automatizado comenzó mucho antes de ARTEX. En 2025, Anthropic descubrió una campaña patrocinada por el Estado chino que utilizó Claude Code contra aproximadamente 30 objetivos. La IA manejó entre un 80% y un 90% estimado del trabajo.
Google también ha documentado cómo los atacantes están pasando más allá de simples prompts de IA hacia operaciones autónomas. Estas actividades anteriores fueron independientes de las campañas de ARTEX, pero muestran lo rápido que está evolucionando el hacking impulsado por IA.
Qué podría significar para los bancos, las empresas de chips y los proveedores de nube
Los riesgos se extienden más allá de las organizaciones ya objetivo. Los bancos enfrentan posibles brechas en los datos de sus clientes, mientras que los fabricantes de chips podrían perder propiedad intelectual valiosa. Los proveedores de nube enfrentan otra preocupación: credenciales de aplicaciones comprometidas que podrían exponer a múltiples clientes.
Los datos del sector explican por qué los ataques más rápidos preocupan a las empresas. Verizon encontró que la intrusión en sistemas representó el 61% de las violaciones en su informe de 2026. Microsoft informó que las cargas de trabajo en la nube expuestas enfrentaron ataques en un promedio de 5,3 horas.
Mientras tanto, el World Economic Forum encontró que el 65% de las grandes empresas consideraba las vulnerabilidades de terceros y de la cadena de suministro su mayor desafío de ciberseguridad, un aumento desde el 54% en 2025.
A medida que los ataques se vuelven más rápidos y automatizados, las empresas pueden desplazar el gasto en seguridad hacia controles de identidad más sólidos, detección más rápida y un monitoreo más estrecho de los proveedores.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.