


Un lote falso de root vacía el escrow de Ethereum de zkLink Nova hasta dejarlo en 0,001 ETH



La custodia de Ethereum de zkLink Nova fue vaciada hasta dejar unos 0,001 ETH el miércoles, cuando un atacante utilizó un relayer público para enviar una raíz de lote falsa.
Blockaid, una empresa de seguridad, indica que la cantidad de ETH y tokens ERC-20 robados hasta ahora asciende a aproximadamente 786.000 dólares.
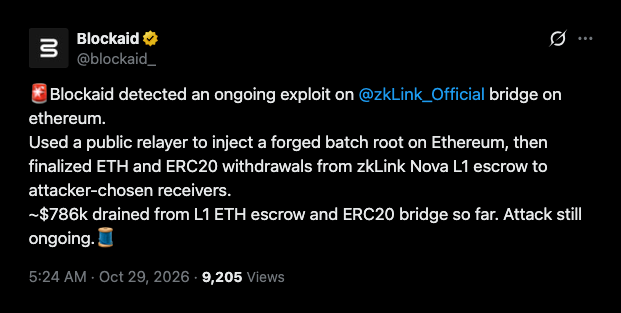
Blockaid detectó un ataque mediante relayer público a las 10:24 p.m. ET
Blockaid informó sobre el ataque en una publicación en X a las 10:24 p.m. ET del 28 de octubre. El atacante utilizó un relayer público para inyectar una raíz falsa en Ethereum y luego finalizó los retiros de ETH y tokens ERC-20 desde la custodia L1 de Nova hacia destinatarios de su elección.
“Hasta ahora, se han drenado ~$786k del escrow de ETH en L1 y del puente ERC20. El ataque aún está en curso”, escribió Blockaid.
Nova recibe activos de Ethereum y sus redes de Capa 2 y los agrupa. Cuando se realizan depósitos, permanecen en contratos en sus cadenas de origen y se acreditan en Nova a través de su puente canónico.
Una raíz de lote es el valor hash que utiliza un puente para verificar mensajes; en este caso, los retiros aprobados por Nova. La liquidación de zkLink requiere verificaciones de prueba y comprobaciones de consistencia entre cadenas antes de finalizar un lote.
Luego, los retiros solo pueden proceder después de que la raíz del lote se envíe a las cadenas conectadas. Blockaid indica que la raíz forjada se inyectó en Ethereum a través de un relé público en lugar de hacerlo por otros medios.
Se registró una nueva raíz de lote en la misma transacción que los retiros de ETH y tokens, justo antes de estos. Esto puede observarse en los registros de la transacción correspondientes al ataque.
Una transacción a las 6:21 p.m. envió $778,625.84 a un destinatario
La transacción ocurrió el 28 de octubre a las 6:21 p.m. ET, unas horas antes de que Blockaid enviara la alerta. Se retiraron 22.43 ETH del escrow de Ethereum de Nova y 11 tokens ERC-20 de su puente de tokens, y se enviaron todos a la misma dirección.
El hilo de Blockaid nombró dos direcciones que utilizó el hacker y enumeró el puente ERC-20 como segundo contrato objetivo.
La mayor cantidad fue de 245.74 pufETH, lo que equivale aproximadamente a $613,536 según los precios de Etherscan. Junto con ello, salieron alrededor de 18,113 USDC y 3,361 USDT.
Según los precios mostrados por Etherscan, las transferencias suman $778,625.84. Esta cifra solo cubre una transacción, por lo que es difícil determinar cuánto dinero se perdió en total.
Más tarde, Etherscan mostró que quedaba aproximadamente 0.001 ETH en el fideicomiso de ETH comprometido. Sin embargo, a las 10:29 p. m. ET, la bandera de pausa del fideicomiso aún no estaba activada, por lo que no está claro si otros controles evitaron más retiros.
Entradas falsificadas afectaron a otro puente 11 días antes. Cryptopolitan informó que el 17 de octubre se utilizó un mensaje de acuñación falso para crear 10 millones de tokens CYS no autorizados a través del puente cross-chain de Cysic.
El atacante de Cysic vendió 7,2 millones de tokens. Su billetera se utilizó para enviar aproximadamente $727.000 a Ethereum antes de que el proyecto la incluyera en la lista negra.
Alrededor de 7,54 millones de dólares salieron del puente Verus en Ethereum durante julio. Fue la segunda vez que el puente sufrió pérdidas. En mayo, se retiraron 11,58 millones de dólares por primera vez. Blockaid vinculó ambos ataques al mismo contrato y ruta de importación.
La causa de la vulnerabilidad de mayo fueron unas 10 líneas de validación de Solidity faltantes en la función checkCCEValues del puente. El mismo tipo de error de validación llevó a los ataques de Wormhole y Nomad en 2022.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.