


Volt Typhoon usó la red Silent Train en cuatro campañas confirmadas de exploits de día cero



Los investigadores de Black Lotus Labs de Lumen revelaron que el grupo de hackers vinculado a China, Volt Typhoon, utilizó una red encubierta llamada Silent Train en cuatro campañas confirmadas de día cero.
Los piratas informáticos atacaron plataformas que gestionan redes enteras, no solo computadoras individuales. Comprometer uno de estos sistemas podría darles acceso a las redes de telecomunicaciones, defensa y otras infraestructuras críticas.
Los investigadores advirtieron:
“Los sistemas con amplio alcance administrativo pueden convertirse en puertas de alto valor hacia toda la organización y sus clientes.”
Una red desechable diseñada para desaparecer
Silent Train fue diseñado para dejar pocas huellas. Sus operadores conectaron routers domésticos-oficina comprometidos, dispositivos conectados y sistemas empresariales para llevar a cabo los ataques. Una vez finalizada una operación, rompían esas conexiones y borraban las pruebas de su actividad. Las sesiones duraban unas cuatro horas, en promedio.
Silent Train fue descubierto por primera vez a finales de 2023. Su actividad aumentó después de que las autoridades desmantelaran la anterior KV-botnet de Volt Typhoon a principios de 2024.
Black Lotus Labs envió miles de notificaciones a víctimas durante tres años. Entre las industrias afectadas por el grupo de hackers se encuentran las telecomunicaciones, la defensa, las comunicaciones por satélite, la energía, el transporte y el sector de recursos hídricos. Mostraron un interés especial por objetivos ubicados en Hawái, Texas y California.
Cuatro campañas, cinco CVE
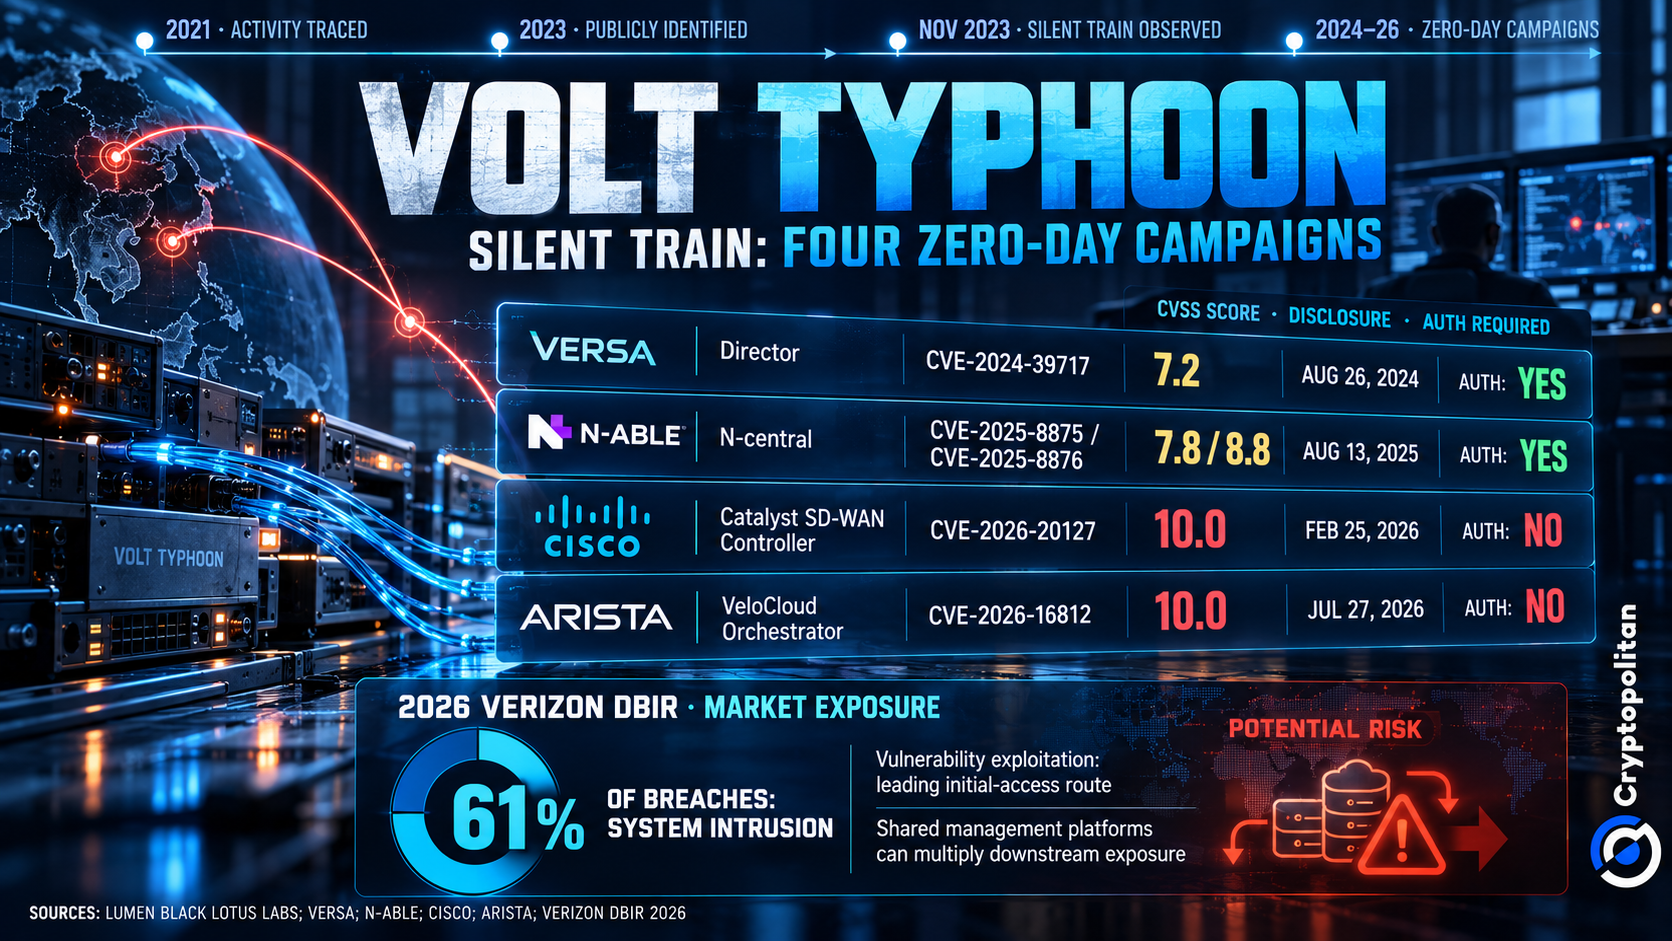
Las cuatro campañas confirmadas de Silent Train apuntaron al software utilizado para gestionar redes enteras.
El primero involucraba Versa Director, donde CVE-2024-39717 permitía a los atacantes con acceso privilegiado cargar archivos maliciosos. Versa reveló la vulnerabilidad en agosto de 2024.
En 2025, los atacantes dirigieron sus acciones contra N-able N-central a través de dos vulnerabilidades, CVE-2025-8875 y CVE-2025-8876. Ambas requerían autenticación.
Las campañas de 2026 involucraron dos plataformas de gestión SD-WAN. Cisco reveló CVE-2026-20127 el 25 de febrero. Con una puntuación de 10.0, la vulnerabilidad permitía a los atacantes obtener privilegios administrativos sin autenticación. Arista reveló otra vulnerabilidad calificada con 10.0, CVE-2026-16812, que afectaba a VeloCloud Orchestrator el 27 de julio.
Los cuatro proveedores publicaron correcciones. Sin embargo, Lumen observó una explotación continua de la vulnerabilidad de Cisco después de su divulgación.
Por qué el acceso es el punto clave
Las actividades de Volt Typhoon se remontan al menos a mediados de 2021. Microsoft identificó públicamente al grupo en mayo de 2023, informando sobre intrusiones en redes de infraestructura crítica en Guam y Estados Unidos continental.
La preocupación va más allá de la información robada.
En un análisis de enero de 2026, el investigador de IISS John Bruce observó:
La gran mayoría de las redes objetivo de Volt Typhoon ofrecían poco valor de inteligencia extranjera para el gobierno chino.
Bruce señaló la recopilación de diagramas de red y manuales de operación del grupo como evidencia de preparativos para posibles interrupciones. Guam es particularmente sensible porque sus instalaciones militares serían importantes en un posible conflicto sobre Taiwán.
Estas siguen siendo evaluaciones de las intenciones del grupo, no pruebas de un ataque ordenado.
La concentración es la exposición
El panorama general de ciberseguridad ayuda a explicar el peligro.
El informe de Verizon de 2026, que abarca más de 31.000 incidentes, reveló que la explotación de vulnerabilidades se ha convertido en la principal vía de acceso a las organizaciones. La intrusión en sistemas representó el 61% de las brechas confirmadas.
Cuando los atacantes comprometen software que gestiona múltiples redes, el daño potencial se extiende más allá de una sola organización.
Las implicaciones financieras siguen siendo inciertas. El FMI ha advertido que los sistemas financieros interconectados enfrentan riesgos cibernéticos crecientes. Sin embargo, no se han atribuido directamente pérdidas del mercado a Silent Train.
Por separado, Cryptopolitan informó sobre otra vulnerabilidad de VeloCloud explotada, CVE-2026-114625, con una puntuación de 9,9 y parcheada el 22 de octubre. Es distinta de la falla vinculada por Lumen a Silent Train.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.