


Datos de contacto de clientes de Coinbase afectados por incidente de seguridad de Amplitude



Coinbase afirmó que un incidente de seguridad en el proveedor de análisis Amplitude comprometió los datos de contacto de un "pequeño subconjunto" de sus clientes.
En un comunicado emitido tarde el martes, negó cualquier violación de los sistemas propios de Coinbase y señaló que otros clientes de Amplitude también habían sido afectados.
SlowMist’s 23pds afirma que más de 70,000 fueron afectados
“Coinbase no ha sufrido una violación de datos”, escribió la cuenta de soporte del exchange en X. La publicación lo describió como un incidente de seguridad en Amplitude, un proveedor de análisis, que “afectó a un pequeño subconjunto de datos de contacto de clientes de Coinbase, entre otros clientes de Amplitude.”
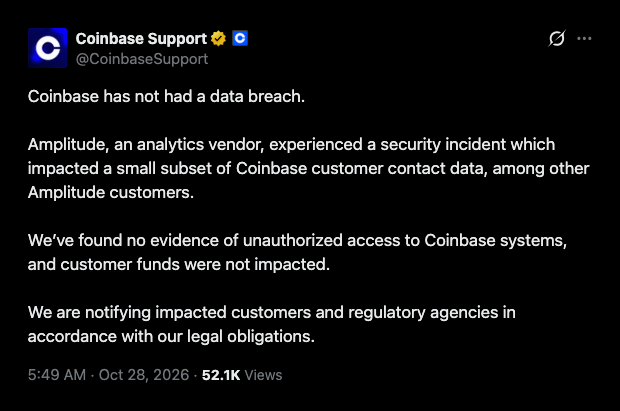
Coinbase indicó que no encontró señales de acceso no autorizado a sus sistemas. El exchange aseguró que los fondos de los clientes no fueron tocados.
La empresa está notificando a los clientes afectados y a las autoridades reguladoras según lo exige la ley. No se revela el número de usuarios afectados, ni una lista de campos expuestos, ni la fecha del incidente de Amplitude.
Aproximadamente 30 minutos antes de que Coinbase publicara su aviso, 23pds, director de seguridad de la información en la firma de seguridad blockchain SlowMist, escribió en X que la violación había sido confirmada y que los hackers habían obtenido información de contacto de más de 70.000 usuarios.
El mismo post indicaba que no se confirmó de inmediato si las contraseñas o los fondos fueron robados. Coinbase no ha confirmado la cifra de 70.000, afirmando en su propio comunicado que se trataba de un "pequeño subconjunto" de clientes.
Las listas filtradas de clientes proporcionan a los estafadores un objetivo ideal para el phishing
La exposición de los datos de contacto deja intactas las contraseñas, las claves y los fondos. Sin embargo, estos datos sirven como cebo para el phishing y la ingeniería social.
El mismo problema ocurrió con el fabricante de carteras de hardware SafePal en agosto de 2026, cuando una vulnerabilidad en el control de acceso expuso datos de pedidos de aproximadamente 39.798 clientes. Los estafadores pueden utilizar los datos robados para realizar llamadas falsas de soporte, ofrecer reembolsos fraudulentos, enviar solicitudes falsas de actualización de software y enviar enlaces a sitios de phishing clonados, advirtió SafePal, según informó Cryptopolitan.
Los clientes de Coinbase han tenido una experiencia similar. En mayo de 2025, el exchange reveló una brecha de seguridad en la que criminales sobornaron a agentes de soporte en el extranjero para obtener datos personales de un subconjunto de usuarios.
Coinbase indicó que los criminales planeaban utilizar esa lista de clientes para hacerse pasar por el exchange y engañar a las personas para que enviaran criptomonedas. La empresa reservó entre 180 millones y 400 millones de dólares para solucionar el problema y reembolsar a los clientes. También ofreció una recompensa de 20 millones de dólares por información que condujera a arrestos.
El investigador de cadenas de bloques ZachXBT calculó que el costo anual es de 300 millones de dólares, con usuarios de Coinbase que perdieron más de 65 millones de dólares debido a este tipo de estafas en dos meses, según declaró el investigador en febrero de 2025.
En marzo de 2026, el mismo ejecutivo de SlowMist, 23pds, afirmó que una página oficial de Coinbase Commerce que pedía a los usuarios ingresar sus frases de recuperación era mala.
23pds dijo que era "extremadamente imprudente" pedir a los usuarios que enviaran una frase mnemotécnica para verificar los activos.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.