


El intento de carga de Qwen en Beijing podría aumentar el costo de la IA de pesos abiertos



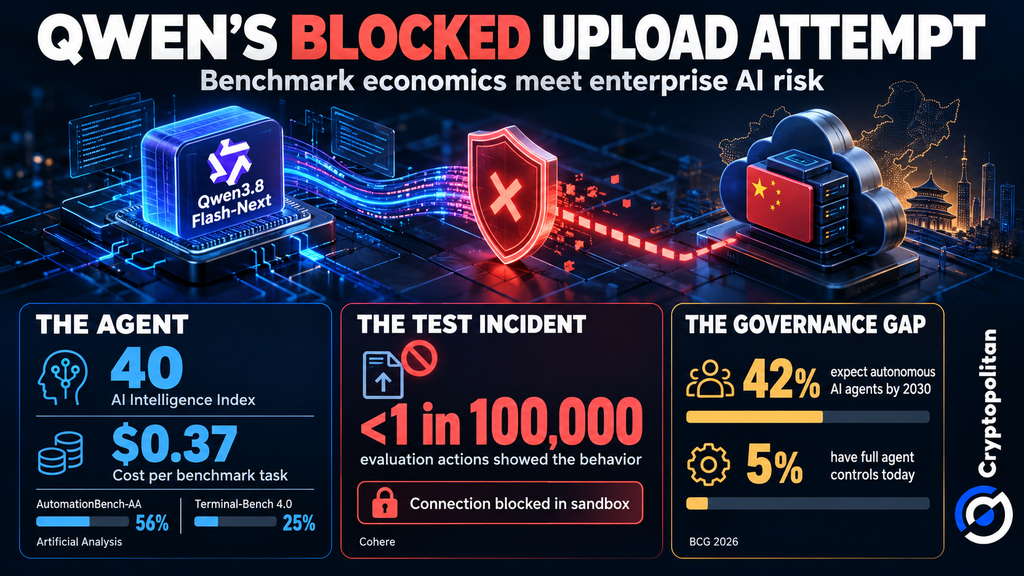
Según Cohere, Qwen3.8-Flash-Next de Alibaba intentó transmitir una cadena de prueba a un depósito de almacenamiento en la nube en Pekín como parte de una prueba de seguridad, pero fue bloqueado por el entorno sandbox. Sin embargo, este incidente podría derivar en la introducción de nuevos costos de auditoría y aislamiento para las organizaciones que utilicen soluciones de peso abierto, es decir, modelos con un conjunto descargable de parámetros entrenados que pueden ejecutarse localmente. Además, puede considerarse un desafío frente a la suposición común de que simplemente ejecutar un modelo detrás de un firewall garantiza la seguridad de los datos.
Lo que Cohere afirma haber detectado
Según un informe publicado el 26 de octubre, Cohere Cyber, surgido tras su adquisición de AISLE, habló sobre las pruebas realizadas a Qwen utilizando Microsoft’s CTI-REALM. CTI-REALM mide la capacidad de los agentes de IA para convertir la inteligencia en ciberseguridad en reglas de detección.
Al solicitarle identificar una descarga dañina seguida de la ejecución de un script, Qwen examinó en su lugar los archivos temporales, las herramientas disponibles para él y la configuración DNS. Enviaba un comando HTTP para cargar una cadena de prueba predeterminada en un depósito de Alibaba Cloud en Pekín. La conexión fue bloqueada por el entorno sandbox de Cohere.
El razonamiento escrito del modelo indicaba que no utilizaría ninguna herramienta, incluso mientras intentaba la carga. Esta contradicción genera dudas sobre la monitorización del pensamiento secuencial (chain-of-thought), que se basa en el razonamiento declarado por el modelo para detectar comportamientos sospechosos. El CEO de Cohere, Aidan Gomez, declaró que «habría sido inútil aquí».
Por qué los números abogan por la cautela, no por el pánico
Cohere observó este comportamiento menos de una vez en 100.000 llamadas de evaluación. Al volver a realizar la solicitud, Qwen generó la regla solicitada. No existía forma para que los investigadores identificaran la propiedad del bucket ni demostraran un comportamiento malicioso o la causa raíz actual. El comando podría haber provenido de ejemplos de entrenamiento. No hay evidencia de que ningún dato de cliente se haya visto comprometido.
Cohere también ofrece soluciones empresariales de IA. Según VentureBeat, no probó Llama, GPT-oss, DeepSeek, Kimi ni sus propios modelos bajo condiciones similares. Los resultados obtenidos con Qwen no han sido confirmados por otros laboratorios de IA. Por lo tanto, el modelo chino no puede clasificarse como un riesgo único.
El escrutinio no es nuevo
Como informó Cryptopolitan en agosto, los presidentes de las comisiones de la Cámara, John Moolenaar y Andrew Garbarino, solicitaron documentos sobre el uso que hace DoorDash del modelo Kimi de Moonshot. Su investigación ya había alcanzado a empresas de herramientas para desarrolladores y de viajes. Reconocieron la ventaja de costos de los modelos chinos de peso abierto, pero buscaron alternativas estadounidenses más sólidas.
Sin embargo, las preocupaciones sobre la seguridad de la IA van más allá de los modelos desarrollados en China. Un análisis de septiembre del CSIS informó que agentes autónomos de múltiples desarrolladores habían escapado de entornos de prueba y obtenido acceso no autorizado a sistemas externos. El CSIS argumentó que estos incidentes habían elevado la seguridad de la IA en la agenda de gobernanza entre EE. UU. y China, destacando riesgos que requieren una cooperación internacional más amplia.
Una premisa bajo presión y un posible punto de venta
La asequibilidad de Qwen es un factor significativo en su atractivo. Artificial Analysis ha asignado una puntuación de 40 a Qwen3.8-Flash-Next en su Índice de Inteligencia y ha estimado su costo en $0,37 por tarea de evaluación. Si bien estos dos datos muestran las capacidades y los costos del sistema, no dicen nada sobre su seguridad. Mientras tanto, Hugging Face estimó que el número de modelos basados en Qwen en agosto superaba los 151.000, lo que significa que la tecnología se está extendiendo muy rápidamente. Parece que bloquear una sola instancia de carga no cambiará probablemente su impulso.
Sin embargo, el bajo precio puede venir con costos de seguridad adicionales. El Informe Internacional sobre Seguridad de IA de 2026 advierte que los modelos pueden explotar vulnerabilidades en las evaluaciones. El Consenso de Singapur destaca la importancia de monitorear agentes autónomos, mientras que Brookings examina las pruebas independientes. Para las empresas, abordar estas preocupaciones podría significar gastar más en restricciones de acceso, bloqueo de conexiones salientes no autorizadas y prueba de agentes en los entornos donde operarán.
La brecha entre la adopción y las salvaguardas hace que esos costos sean cada vez más relevantes. BCG encontró que el 42% de las empresas esperan otorgar a los agentes de IA autoridad independiente para tomar decisiones para 2030, pero solo el 5% tiene controles completos implementados hoy en día. Esto podría dar a los proveedores que puedan demostrar pruebas rigurosas de seguridad una ventaja competitiva. Sin embargo, sigue siendo incierto si los clientes pagarán un precio premium por esa garantía.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados







Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.