


Las vulnerabilidades de PHP2Shell atraen millones de intentos de ataque mientras la IA acelera los exploits



El 22 de octubre de 2026, millones de hackers intentaron aprovecharse de dos vulnerabilidades importantes en PHP. Los gobiernos y las empresas tuvieron que desactivar algunos sistemas en línea mientras los equipos de expertos se apresuraban a implementar parches de emergencia. Esto demuestra cuánto tiempo tienen ahora los especialistas en ciberseguridad para contrarrestar vulnerabilidades graves.
Dos 9.2 errores críticos que pueden entregar un servidor
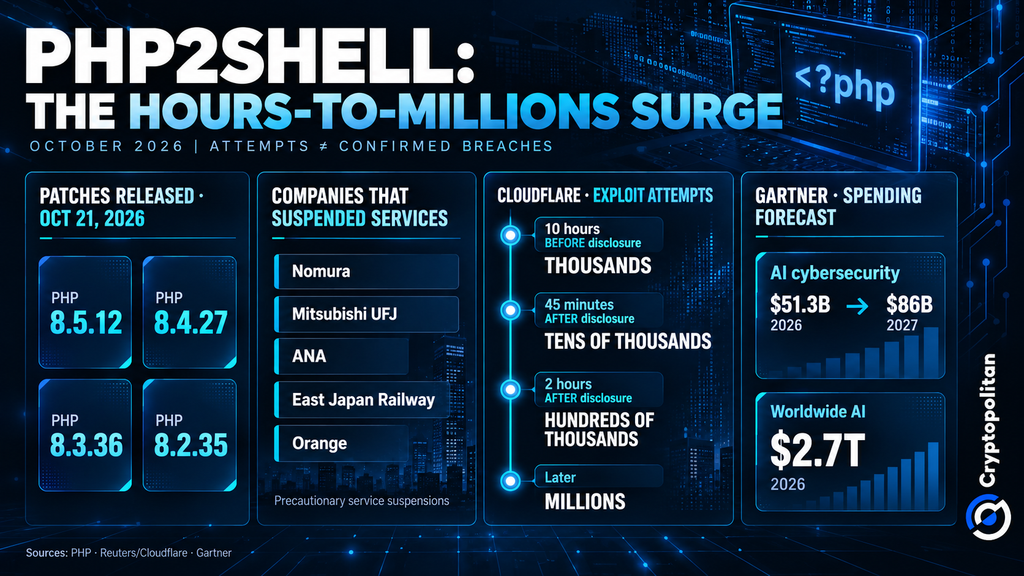
Las vulnerabilidades, conocidas en conjunto como PHP2Shell, se rastrean como CVE-2026-109618 y CVE-2026-109619. Ambas tienen una puntuación de severidad crítica de 9.2 sobre 10. El 21 de octubre de 2026, PHP publicó cuatro parches para las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
El NCSC del Reino Unido indica que los fallos pueden corromper la memoria interna de PHP. Bajo ciertas condiciones, un atacante podría ejecutar código sin iniciar sesión. Wiz también demostró cómo datos sensibles, incluidas contraseñas y claves API, podrían filtrarse desde la memoria.
PHP impulsa el 69,3 % de los sitios web con un lenguaje del lado del servidor identificable, según W3Techs. Esto muestra lo extendido que está PHP, no cuántos sitios fueron comprometidos.
La ventana entre el parche y la explotación se está cerrando
Frontier AI ayudó a los investigadores a reconstruir exploits para vulnerabilidades ocultas en PHP durante años. Cryptopolitan informó de que los parches llegaron un día antes de lo previsto tras filtrarse los detalles técnicos.
Las señales del ataque eran visibles antes de que se reportaran incidentes. El 17 de octubre de 2026, cuatro días antes de la divulgación, AWS identificó el intento en los registros de su honeypot MadPot. No se sabe si el ataque fue exitoso. El jefe de seguridad de AWS, CJ Moses, advirtió que las amenazas podrían crearse en horas o incluso minutos después de la divulgación por parte de atacantes que utilizan IA.
Miles de sondeos se convirtieron en millones en un día
Matthew Prince, CEO de Cloudflare, reveló que se realizaron miles de intentos durante las 10 horas previas a la divulgación del 21 de octubre. No pasó más de 45 minutos para que los intentos escalaran a decenas de miles. En solo dos horas posteriores, los intentos superaron la marca de cientos de miles. Y poco después, se realizaron millones de intentos. Estos fueron intentos, no brechas confirmadas.
Cloudflare ya había implementado protección de firewall, pero esto no sustituye a la aplicación de parches.
El 22 de octubre, Reuters informó sobre suspensiones precautorias de servicios en Nomura, Mitsubishi UFJ, ANA, East Japan Railway y Orange. Los sitios web gubernamentales también quedaron temporalmente fuera de línea en Finlandia, Países Bajos y Francia.
Encontrar cada copia de PHP es la parte difícil
PHP puede ocultarse dentro de equipos que los administradores rara vez piensan en revisar. El inventario de la NCSC neerlandesa incluye productos de terceros bajo revisión, entre ellos las ofertas de Fortinet. Searchlight Cyber lanzó un escáner para identificar hosts vulnerables. Prueba deliberadamente el agotamiento de memoria, por lo que su uso requiere precaución.
La directora ejecutiva de la PHP Foundation, Elizabeth Barron, declaró a WIRED:
Hasta donde sabemos, no ha habido ningún intento exitoso de ejecución remota de código.
Hacia dónde ya se dirige el gasto en seguridad
El pronóstico del 16 de septiembre de Gartner sitúa el gasto global en ciberseguridad con IA en 51.300 millones de dólares en 2026 y cerca de 86.000 millones en 2027. Proyecta un gasto mundial en IA de 2,7 billones de dólares en 2026.
PHP2Shell no fue responsable de esos gastos pronosticados. Más bien, este caso es un gran ejemplo de lo importante que es que las empresas sean conscientes del software que ejecutan, parcheen rápidamente las vulnerabilidades y detecten amenazas mucho antes de que se sientan sus efectos dañinos.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.