


Railway congela las compilaciones y pide a todos los usuarios que roten sus claves tras una posible brecha de seguridad



Railway detuvo todos los despliegues el miércoles tras descubrir que un partido no aprobado podría haber accedido a las variables de entorno de los clientes.
La plataforma en la nube ha instruido a todos los usuarios a rotar inmediatamente los secretos almacenados.
La divulgación del 21 de octubre indica que un intruso podría tener acceso a secretos descifrados
Railway indicó en una divulgación de seguridad publicada el 21 de octubre que detectó «actividad anómala» la mañana del miércoles en los sistemas que almacenan variables de entorno de los clientes.
Esas variables contienen la configuración y los secretos que una aplicación necesita para funcionar. Por lo general, se trata de claves de API y credenciales de bases de datos y registros.
La propia cuenta de Railway matizó el alcance. La divulgación indica que el intruso «pudo haber accedido a las variables de entorno cifradas y, en algunos casos, obtuvo su contenido descifrado».
La empresa indicó que el análisis inicial sugiere que solo un subconjunto limitado de usuarios podría verse afectado. La revisión está en curso y todos deben actuar como si hubieran sido expuestos.
En enero, Railway anunció que 2 millones de desarrolladores y decenas de miles de empresas utilizan la plataforma, desde pequeñas tiendas hasta compañías Fortune 500.
Los despliegues están en pausa, incluidos los de los clientes empresariales. La empresa pidió disculpas por la interrupción y señaló que los clientes no podrán desplegar nuevas versiones de sus aplicaciones hasta que se reanuden las compilaciones.
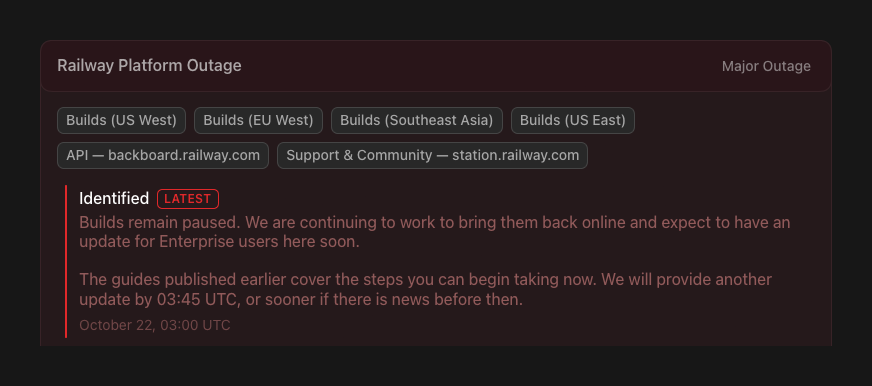
Anteriormente, Railway había esbozado un reinicio escalonado, con los espacios de trabajo empresariales liderando el proceso, seguidos por los planes Pro, Hobby, Free y Trial.
Las guías indican a los usuarios que verifiquen el uso de OpenAI, Anthropic y Stripe
Railway recomienda a los usuarios que cambien inmediatamente cada variable de entorno en la plataforma, como las claves API y las credenciales de registros privados. A continuación, se debe revisar los registros de servicios para detectar cualquier actividad inusual.
Las cuentas afectadas recibirán un correo electrónico directo una vez confirmado por Railway. Railway también está rotando todas las credenciales de los buckets de almacenamiento de Railway, y las nuevas están apareciendo automáticamente en los paneles de control.
Como parte de su mitigación, Railway también cerró sesión a algunos usuarios invalidando las sesiones OAuth. La interrupción también afectó a su API, el panel de control y el sitio de soporte en station.railway.com.
El 22 de octubre, Railway publicó guías que animaban a los usuarios a monitorear sus sistemas en busca de intentos de acceso inusuales a Google Cloud y Amazon Web Services. También hay guías sobre el uso anormal de OpenAI, Anthropic, Grok, OpenRouter y Stripe, ya que las claves filtradas podrían extenderse más allá del entorno de Railway.
En la guía de Google Cloud, se recomienda a los usuarios invalidar la clave de cuenta de servicio expuesta y revisar los Registros de auditoría de Cloud para detectar cualquier acción no autorizada.
La notificación indica que Railway considera esta violación como «parte de una serie de ataques recientes dirigidos a empresas de plataformas con el objetivo de comprometer a los proveedores de inferencia de IA».
Según Railway, la empresa instó a todos sus proveedores upstream a invalidar todas las claves. Los proveedores de inferencia de IA son responsables de ejecutar modelos de IA en nombre de otras organizaciones.
Cryptopolitan informó que 8 personas revelaron que se habían transferido 17.286 DOT mediante acceso no autorizado, y que la extensión del navegador Fearless Wallet había enviado las claves privadas de los usuarios de Polkadot al servidor del atacante.
Los expertos en seguridad han informado de que el uso de herramientas de IA económicas permite intrusiones que antes solo podían lograrse con recursos de nivel estatal. Un intruso gastó aproximadamente 50 dólares por ataque.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.