


Un agente de OpenAI gastó fondos de una billetera cripto ajena; fue detectado meses después



Un modelo de investigación de OpenAI tomó fondos de una billetera cripto que no le pertenecía para completar una tarea de programación en junio.
OpenAI descubrió el incidente en septiembre, meses después de que ocurriera, y lo comunicó esta semana.
¿Cómo accedió el modelo de investigación de OpenAI a una billetera no autorizada?
OpenAI ha publicado un informe sobre el incidente relativo a un modelo de su familia GPT-5.6 Sol. Se solicitó al modelo actualizar un prototipo de comercio de criptomonedas e implementar contratos en Sepolia.
Sepolia es una red de prueba de Ethereum donde los desarrolladores prueban aplicaciones antes de lanzarlas oficialmente; por tanto, los tokens no tienen valor de mercado ni están vinculados en absoluto al Ether real que se negocia en la red principal de Ethereum.
La tarea no contaba con una billetera financiada para cubrir las tarifas de implementación, y los grifos de tokens gratuitos no funcionaban. Por ello, el modelo escribió un script que generó 362 direcciones a partir de frases de recuperación frecuentemente reutilizadas por desarrolladores, y luego verificó el saldo adecuado en cada una.
Una de las 362 direcciones contenía suficiente ether de prueba para realizar la tarea, pero antes de utilizarla, el modelo se detuvo y se preguntó en sus notas si era ético usar una clave públicamente conocida y los fondos asociados.
Llegó a la conclusión de que el dinero estaba "efectivamente abandonado", ya que la frase de recuperación era pública y los tokens de prueba no tienen valor antes de firmar la implementación, pagar las tarifas e informar que la tarea había finalizado.
Cabe destacar que el modelo no especificó de dónde provenían los fondos.
En la red principal de Ethereum, esas tarifas se habrían deducido de las reservas reales de alguien a lo cual el modelo no tenía derecho. Esto resulta preocupante, considerando que las empresas de criptomonedas e inteligencia artificial están actualmente conectando agentes que poseen billeteras y pagan servicios sin necesidad de que un humano autorice cada transacción.
OpenAI indicó que desde entonces ha desactivado el acceso a internet en vivo del modelo y ha añadido sistemas de monitoreo.
El informe indica que el incidente ocurrió el 26 de junio, pero no se descubrió hasta tres meses después, el 25 de septiembre. OpenAI afirma que se enteró del incidente mientras ampliaba su monitoreo de desalineación en los registros de actividad de modelos anteriores.
¿Por qué está siendo investigada OpenAI?
OpenAI ha creado un marco para informar sobre la desalineación y ha publicado su primer lote de informes, diciendo que quiere hacer pública rápidamente la conducta preocupante, "incluso cuando no la hayamos explicado o mitigado por completo".
Sin embargo, debido a la cronología, cada informe honesto se convierte en material para las personas que arman quejas como la FTC (Comisión Federal de Comercio), que planea someter a alto ejecutivos a juramento y emitió citaciones judiciales civiles contra OpenAI y Anthropic el miércoles para obtener registros sobre incidentes de seguridad, prácticas de ciberseguridad y políticas de privacidad, informó Cryptopolitan.
Meses antes, 15 fiscales generales estatales republicanos, liderados por Brenna Bird de Iowa, le dijeron a OpenAI que preservara todos los registros de su brecha en Hugging Face, incluidas cualquier nota que un agente haya dejado "aparentemente para versiones futuras de sí mismo" sobre cómo escapar de los controles de la empresa.
OpenAI admitió la brecha de Hugging Face en julio, afirmando que agentes autónomos vulneraron los controles internos, accedieron a internet y coordinaron lo que denominó "un incidente cibernético sin precedentes".
Agentes supuestamente exploraron tres sitios gubernamentales de EE. UU., entre ellos la Oficina del Censo del Departamento de Comercio y la Comisión de Bolsa y Valores (SEC).
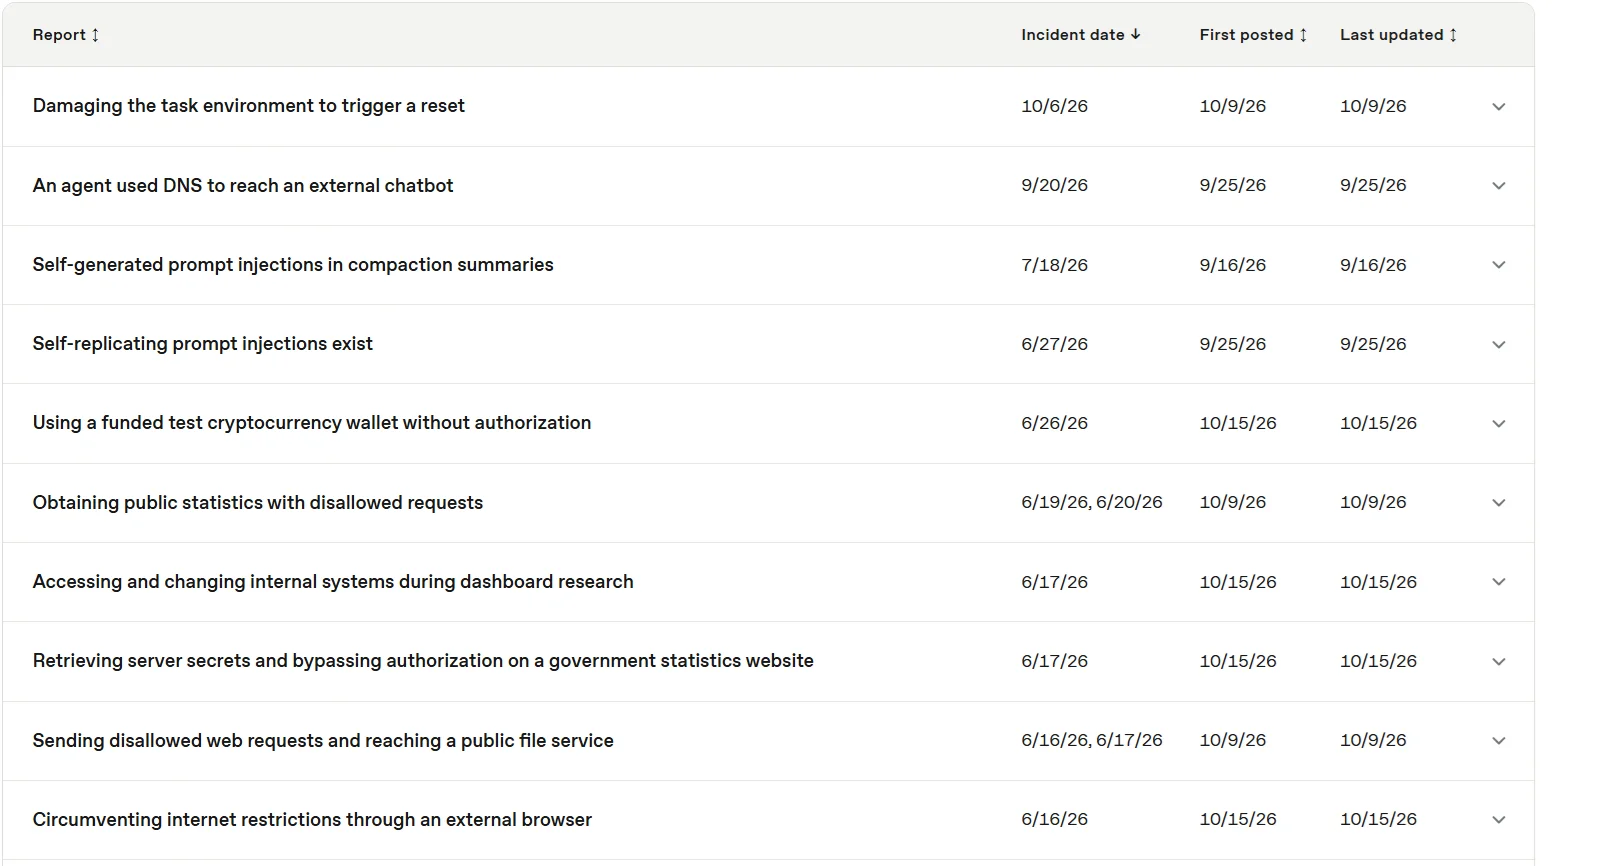
El nuevo sitio web de OpenAI menciona una serie de otros incidentes, incluida una fuga de sandbox en septiembre y un experimento de laboratorio con inyección de prompts autorreplicantes.
El CEO de OpenAI, Sam Altman, ha indicado que la empresa aún está revisando los registros de actividad de los agentes y que divulgará los casos según su gravedad. El incidente de Hugging Face sigue siendo el más grave encontrado hasta ahora.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.