


Un estudio de ETH Zurich y Anthropic revela que los LLM pueden desenmascarar cuentas anónimas por unos pocos dólares cada una



Investigadores de ETH Zurich, el grupo de seguridad de IA MATS y Anthropic han desarrollado un sistema automatizado de aprendizaje automático que puede conectar publicaciones seudónimas con identidades realesdentLogró identificardentcientos de usuarios de Hacker News con una precisión del 90 % por tan solo 1 dólar por usuario.
La edición de febrero reapareció esta semana en X y Reddit.
El artículo, titulado "Desanonimización en línea a gran escala con LLM", se publicó por primera vez en arXiv el 18 de febrero. Posteriormente, apareció en las actas del 35.º Simposio de Seguridad de USENIX.
Los autores son Simon Lermen, Daniel Paleka, Joshua Swanson, Michael Aerni, Nicholas Carlini y Florian Tramèr. Carlini trabaja en Anthropic, la empresa creadora de Claude, y los demás están afiliados a ETH Zurich y MATS.
Cuatro etapas reducen un grupo de 89.000 candidatos a una lista reducida
No hay datos robados ni servidores pirateados implicados. El agente lee información que cualquiera puede ver y luego realiza el trabajo de un investigador de pacientes, pero de forma más económica y rápida.
Los investigadores dividieron el ataque en cuatro etapas, a las que denominarontrac, Búsqueda, Razonamiento y Calibración. En primer lugar, un modelo de lenguaje obtiene pistas dedentde las publicaciones originales, como una pista sobre un trabajo, una ubicación o una forma de expresarse.
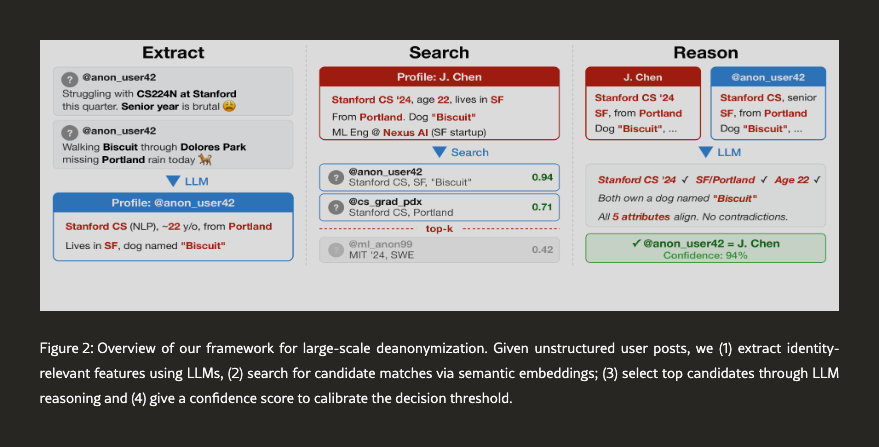
Posteriormente, las incrustaciones semánticas reducen un conjunto de hasta 89 000 candidatos a una lista reducida. Un modelo de razonamiento clasifica las mejores coincidencias y decide si dos cuentas corresponden a la misma persona.
El paso Calibrate hace que el proceso se abstenga si no está seguro. Menos falsos positivos.
El proceso se basa en herramientas comerciales, búsquedas web, incrustaciones y modelos, por ejemplo, GPT-5.2. Los ataques de desanonimización anteriores, como ladenten 2008 de las calificaciones anonimizadas de Netflix, se basaron en datos estructurados.
El sistemadenta 226 de 338 usuarios de Hacker News con una precisión del 90%
Para evaluar el método sin poner en riesgo a personas reales, el equipo reunió a 338 usuarios de Hacker News con biografías que enlazaban a una página de LinkedIn. Cada uno tenía unadentverificada.
En cuanto a los comentarios y envíos de la Reserva Federal, el agente llamó correctamente a 226 cuentas, con una precisión de aproximadamente el 67% (90%). El agente realizó 25 llamadas erróneas y rechazó 86 cuentas.
Los valores de referencia Classicno basados en LLM se aproximaron a cero en las pruebas de emparejamiento más amplias del artículo. Los experimentos costaron menos de 2000 dólares en total, o entre 1 y 4 dólares por perfil.
Otros dos conjuntos de datos compararon usuarios de Reddit de dos comunidades cinematográficas diferentes y reconstruyeron un historial de Reddit dividiendo un único historial en dos períodos de tiempo. En ambos casos, los métodos LLM superaron ampliamente a las técnicas anteriores.
Los autores citan a gobiernos que persiguen a periodistas o activistas, empresas que elaboran perfiles publicitarios cada vez más sofisticados y estafadores que crean expedientes para sus campañas de ingeniería social.
«La combinación suele ser una huella digital única», escribió Lermen en una publicación de blog del 24 de febrero. Añadió que si un equipo de investigadores expertos pudo identificardentalguien a partir de sus publicaciones, los agentes también puedan hacerlo, y el costo no hará más que disminuir.
Los investigadores no divulgaron el código, las indicaciones ni ningunadentreal que arrojara el sistema. El estudio fue revisado por el comité de ética de la ETH Zúrich antes de su publicación.
El artículo concluye que “la discreción práctica que protegía a los usuarios seudónimos en línea ya no es válida”
El resurgimiento del periódico se produce un día después de que la comisionada de la SEC, Hester Peirce, advirtiera sobre la recopilación masiva de datos KYC. Peirce afirmó que este enfoque equivale a "acumular montones de datos cada vez más grandes".
Las recientes brechas de seguridad en Revolut y en proveedores vinculados al fabricante de monederos de hardware Trezor han alimentado los temores a los "ataques de llave inglesa", en los que alguien que descubre quién posee criptomonedas se presenta en persona.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados








Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.