


Según Galaxy, alrededor del 40% de las salidas de capital de la segunda ola de Coldcard fueron rescates de hackers éticos



Alex Thorn, jefe de investigación de Galaxy Digital, afirma que la segunda oleada de ataques relacionados con la vulnerabilidad de la billetera Coldcard consistió en un 40 % de actividad ética.
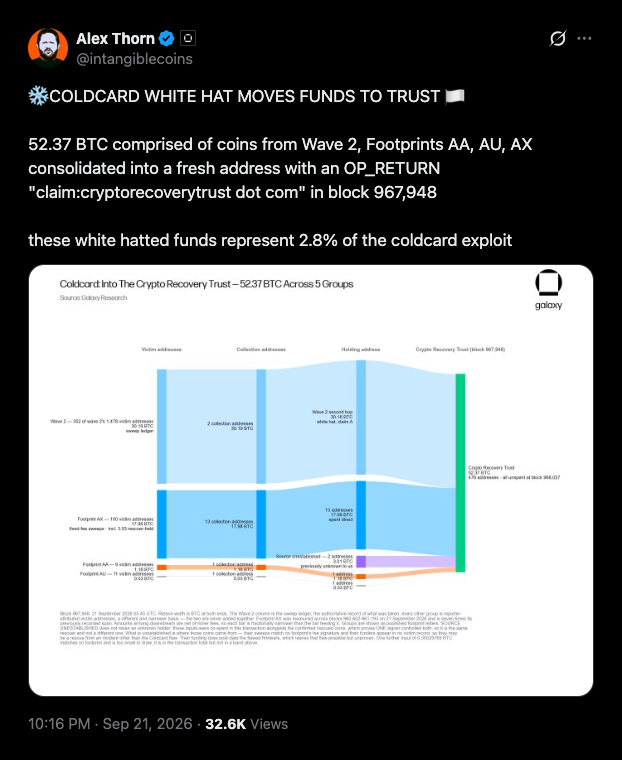
Thorn tracel envío de 52,37 BTC a una dirección etiquetada para un nuevo fideicomiso de recuperación.
Se depositaron 52,37 BTC en una nueva dirección en el bloque 967.948
Según Thorn, los 52,37 BTC procedían de monedas de la Ola 2 y de tres grupos de atacantes que Galaxy denominó Footprint AA, AU y AX. Los fondos llegaron a una nueva dirección confirmada en el bloque 967.948.
La transacción incluía una nota OP_RETURN, un breve mensaje incrustado en una transacción Bitcoin . Decía: “claim:cryptorecoverytrust dot com”
Thorn estimó que el botín ascendía al 2,8% de los fondos tracprovenientes de la explotación. La misma transacción también envió otros 3,0134 BTC sin historial de tracprevio a la misma dirección de recuperación.
Thorn afirmó que probablemente se trataba de dinero recuperado por hackers éticos de Coldcard. Marcó el enlace como no confirmado.
Como parte de su monitoreo de blockchain, Galaxy Research también detectó una transferencia relacionada de 40,71 BTC, por un valor aproximado de 3,31 millones de dólares, el 21 de septiembre.
En esa transacción había 11 direcciones, 20 entradas y 480 salidas, y también contenía el mismo mensaje de recuperación-confianza.
Las pérdidas alcanzaron un máximo de casi 130 millones de dólares debido a un fallo en el firmware en marzo de 2021
Los hackers éticos son investigadores de seguridad que emplean técnicas de atacantes para robar criptomonedas expuestas antes de que lo hagan los delincuentes. Algunas de las retiradas de fondos de las carteras de las víctimas fueron rescates, con criptomonedas retenidas hasta que aparezcan sus dueños.
Las víctimas pueden consultar las direcciones de las carteras en cryptorecoverytrust.com para comprobar si sus fondos se han puesto a salvo. La mayor parte bitcoin robado permanece inactivo en las carteras de los atacantes.
La vulnerabilidad Coldcard comenzó el 30 de julio y se desarrolló en varias fases durante los días siguientes. Las estimaciones de daños oscilan entre más de 100 millones de dólares y un máximo de aproximadamente 130 millones de dólares.
Un informe anterior de Cryptopolitancontabilizó aproximadamente 1.816 BTC robados de más de 5.200 direcciones, con un valor de entre 114 y 116 millones de dólares en ese momento.
Algunas semillas generadas por el firmware de Coldcard utilizaban una fuente de números aleatorios de software en lugar del generador de hardware del dispositivo, y los atacantes reconstruían esas semillas sin conexión para vaciar las carteras.
Cryptopolitan ya tracla vulnerabilidad a un cambio de firmware en marzo de 2021. Coinkite, fabricante de Coldcard, ya ha actualizado su firmware, pero las criptomonedas que ya estaban expuestas con semillas antiguas siguen en riesgo.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados










Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.