


Trezor advierte a los usuarios después de que unos hackers vulneraran la seguridad de su proveedor de correo electrónico para enviar alertas de phishing



Trezor alertó a sus usuarios sobre unos hackers que estaban utilizando a su proveedor de correo electrónico externo para distribuir un aviso de seguridad falso. Sin embargo, la billetera Trezor no se vio afectada por el ataque. Los delincuentes apuntaban a algo aún más difícil de proteger que un programa informático: la confianza del usuario en un correo electrónico de un proveedor de confianza.
El asunto de la advertencia decía lo siguiente: «Alerta de seguridad crítica: Vulnerabilidad de entropía en STM32». El mensaje indicaba que los ingenieros de Trezor habían descubierto un defecto de diseño en los chips STM32 utilizados en sus productos. Decrypt informó que Trezor reconoció el mensaje como falso y advirtió a los lectores que no hicieran clic en los enlaces.
Un fallo falso enviado desde una dirección real
Lo que hizo efectiva la campaña no fue la vulnerabilidad simulada, sino la forma en que se recibió el correo electrónico. Un destinatario reveló que el correo provenía de [email protected], seguía la ruta de la campaña Sendinblue y superaba las comprobaciones DKIM, SPF y DMARC.
La alerta especificaba que uno de cada cuatro dispositivos podría verse comprometido y que las frases de recuperación podrían carecer de suficiente aleatoriedad o entropía. Este lenguaje guardaba un gran parecido con los problemas descritos en el reciente ataque a Coldcard.
Trezor informó que bloqueó el dominio utilizado para enviar las alertas y comenzó a investigar cómo los estafadores lograron usar su infraestructura de envío legítima. La alerta pública de la compañía se emitió justo después de las 4:30 p. m. (hora del este) del 9 de septiembre, apenas unas horas después de que sus usuarios comenzaran a alertar sobre los correos electrónicos.
La brecha podría llegar más allá de Trezor
Según Nick Neuman, cofundador y director ejecutivo de Casa, parece estar produciéndose una tendencia similar entre los usuarios de BitBox y es posible que un proveedor común de correo electrónico de marketing haya sufrido una brecha de seguridad.
Ese es el problema principal. Los fabricantes de billeteras digitales pueden hacer que sus dispositivos sean más seguros, pero su marca aún puede ser robada a través de medios que no controlan por completo, desde proveedores de servicios de correo electrónico hasta empresas de envío y procesadores de pagos.
Las filtraciones de datos no son vulnerabilidades de los dispositivos
En un informe anterior de Cryptopolitan, se reveló que los intentos de phishing contra usuarios de Ledger también han llegado al correo postal. Sin embargo, cabe destacar que estos casos difieren de los de las vulnerabilidades de los dispositivos, ya que una filtración de datos compromete ladenty la información de contacto, mientras que una vulnerabilidad de un dispositivo también puede poner en riesgo los activos financieros.
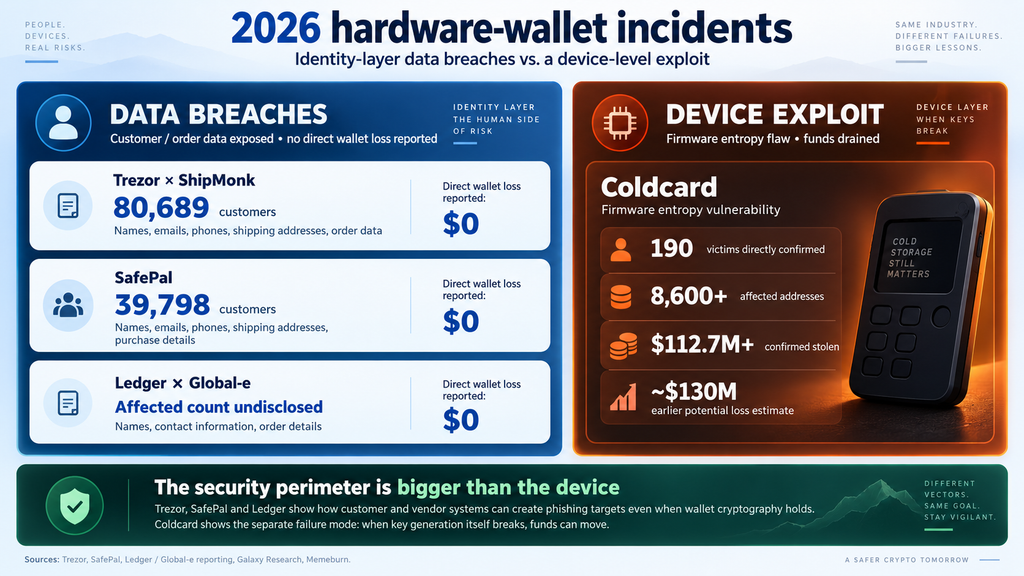
Los ataques a monederos de hardware ocurridos en 2026 dejan clara esta distinción. SafePal admitió que hubo un error de autorización en uno de sus tracque provocó la exposición de datos de aproximadamente 39.798 clientes, y que las frases semilla, las claves privadas y las credenciales de monederodentestos clientes no se vieron comprometidas.
La filtración de datos de ShipMonk de Trezor aumentó finalmente el número de clientes afectados a 80.689 después de que la empresa descubriera que los antiguos registros de pedidos de EE. UU., que datan de 2019 a 2021, también estaban almacenados y expuestos. De manera similar, en enero, el Global-edent en Ledger también provocó la exposición de los detalles de los pedidos y la información de contacto de sus clientes, aunque no se reveló el número exacto de clientes.
En su análisis comparativo de agosto, Memeburn clasificó correctamente a Ledger, Trezor y SafePal como "filtraciones de datos", mientras quedenta Coldcard como una "vulnerabilidad de dispositivo". Sin embargo, la cifra de 13.689 mencionada por Memeburn en referencia a Trezor corresponde a un caso anterior a la actualización de Trezor del 4 de septiembre.
Coldcard se distingue del resto. Según Galaxy Research , el 14 de agosto confirmó 190 víctimas directas, más de 86 000 direcciones afectadas y un robo de al menos 112,7 millones de dólares en 1778,84 BTC debido a fallos en el firmware. Otras estimaciones situaban las posibles pérdidas en torno a los 130 millones de dólares.
El contexto filtrado alimenta el phishing industrializado
El peligro de una lista de envíos filtrada radica en lo que sucede después. Chainalysis estimó que las estafas y el fraude con criptomonedas robaron 17 mil millones de dólares en 2025, mientras que las estafas de suplantación de identidad crecieron más del 1400 % interanual. También descubrió que las estafas con vínculos en la cadena de bloques a proveedores de IA generaron 4,5 veces más ingresos por operación que aquellas sin dichos vínculos.
Por lo tanto, el registro de compra de una billetera de hardware puede convertirse en un archivo de objetivos. Un nombre junto con un correo electrónico, un número de teléfono, una dirección particular y la confirmación de que alguien posee un dispositivo de criptoseguridad proporciona a los delincuentes el contexto necesario para elaborar correos electrónicos, llamadas, cartas o incluso intentos de contacto físico convincentes.
La lección del últimodent de Trezor no es que las carteras de hardware hayan fallado, sino que el perímetro de seguridad ahora incluye los sistemas que las rodean, y los atacantes cada vez necesitan más un mensaje que parezca fiable para infiltrarse.
Si estás leyendo esto, ya llevas ventaja. Mantente al día con nuestro boletín informativo.
Artículos Recomendados











Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.