


 优惠


n0n在截止日期后公布摩根大通、Visa和万事达卡客户数据


勒索组织n0n于2026年11月19日在其48小时最后通牒到期后,公开了与摩根大通、Visa和万事达卡相关的客户营销记录。这三家公司将事件原因追溯至外部服务提供商,并保证它们的支付系统未被攻破。然而,泄露的营销记录可能使犯罪分子能够对客户实施更具欺骗性的网络钓鱼攻击。
数千封电子邮件,无银行卡号
RansomNews 于11月16日16:27 UTC在n0n的泄露网站上记录了三个文件列表。这些文件于三天后的11月19日向公众发布。
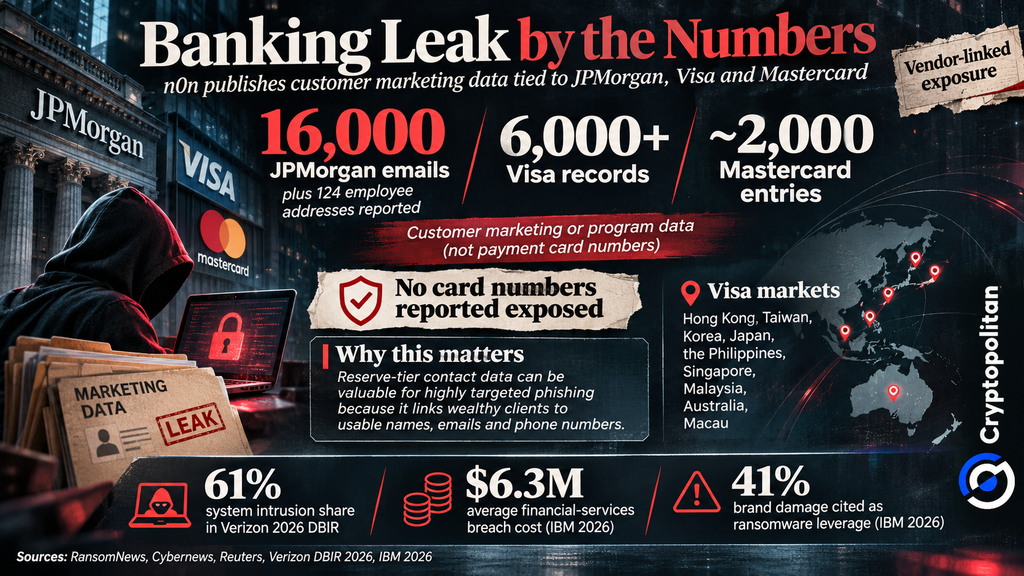
据Cybernews报道,JPMorgan的文件中包含了近16,000个Reserve卡持卡人的电子邮件地址。Reuters称,还发现了约124个员工邮箱地址。
对于Visa,文件中包含超过6,000名高端客户信息。而Mastercard的文件中约有2,000条记录,但Cybernews指出,这些结构混乱的记录很可能是测试数据。
据报道,所有数据集均不包含任何银行卡号。路透社无法独立核实相关数据的真实性。
归咎于供应商,支付通道未受影响
据摩根大通称,此次漏洞与外部服务提供商有关,而非银行自身的系统。该行于11月19日向路透社表示:
“我们认为攻击者访问了这些供应商持有的某些营销数据。”
摩根大通还宣布,将与受影响的客户取得联系。
11月17日,Visa给出了类似的解释,并引用了其亚太地区的服务提供商。该公司强调:
“Visa的系统未参与此次事件,也未受到影响。”
Mastercard还发现了一起涉及外部供应商的风险事件,该供应商正在为其某项客户福利项目工作。该公司在11月19日发布的statement中表示:
“Mastercard支付网络未受影响,用户仍可正常使用其卡片。”
尽管这些公司承认它们正面临与第三方供应商相关的问题,但均未披露受影响供应商的名称。
摩根大通的文件是一个富豪名录
JPMorgan Reserve 代表一张专属信用卡,仅面向在该银行拥有至少1000万美元投资资金的特定客户。
这使得泄露的记录对骗子极具利用价值。即使没有卡号,犯罪分子也能利用姓名、电子邮件地址和电话号码冒充银行员工,发送令人信服的钓鱼信息。
来自Visa的信息在亚太地区九个国家和地区构成了同样的威胁,特别是香港、台湾、韩国、日本、菲律宾、新加坡、马来西亚、澳大利亚和澳门。
一个供应商,泄露网站上的多个名称
这三个数据集可能来自同一提供商。Cybernews 研究员 Aras Nazarovas 发现它们的文件格式存在相似之处,尽管这些公司均未证实有共同来源。
SOCRadar也记录了n0n的勒索活动。此次事件表明,一家服务提供商遭受入侵可能会暴露与多家主要金融机构相关的客户信息。
为何供应商漏洞事件频频波及银行
第三方安全问题已成为金融机构日益关注的重点。Verizon的2026年报告发现,48%的安全漏洞涉及外部提供商。
财务后果可能非常严重。IBM估计,金融服务业数据泄露的平均成本为630万美元。其研究还发现,在41%的勒索软件案件中,品牌声誉受损被用作谈判筹码。与此同时,Visa报告称,第三方安全事件增加了62%。
这一问题不仅限于银行业。Cryptopolitan 报道称,在一次云供应商安全事件后,黑客据称试图以 3 BTC 的价格出售近 46,000 条台积电员工记录。
在这两种情况下,都提出了同一个问题:企业仍然容易受到涉及负责敏感数据的第三方供应商的任何漏洞影响。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。








