


Ledger确认CryptoBilis植入,其他钱包买家寻求答案



在对之前认证的经销商进行全面审查后,OneKey 创始人兼首席执行官王一石宣布,该硬件钱包制造商的“经销商网络将大幅缩减”,而那些“运营实体不可验证或最终受益人不明”的经销商将被撤销授权并从官方网站上移除。
王一石还表示,OneKey 已 撤销了 CryptoBilis 的授权 作为其设备的经销商。
这一警告是在东南亚经销商 CryptoBilis 销售的一款 Ledger 钱包被发现含有未经授权的硬件植入物之后发出的,随着对一起加密盗窃案的调查继续进行,目前损失估计在 8600 万美元至 9300 万美元之间。
Ledger 对 CryptoBilis 钱包黑客事件有何回应?
Ledger 在其支持页面上于 10 月 10 日发布的一项更新确认,在调查结束之前,CryptoBilis 不会出售任何来自该硬件钱包制造商的产品。这一声明是在 Ledger 表示至少“一名受影响用户的设备中包含未经授权的硬件植入物”之后作出的。
Ledger 强调 其自身的系统和直接销售渠道未受影响,并指出所有暴露的设备均可追溯至 CryptoBilis。
Ledger 建议任何从东南亚经销商处购买钱包的用户,不要初始化尚未设置的任何设备。对于已经设置好的用户,建议他们将资金转移到由 Ledger 直接发行的钱包中,而不是从经销商处购买的钱包。
截至目前,安全分析师估计约有 300 个 Ledger 钱包被盗,损失金额估计在 8600 万至 9300 万美元之间。
为什么 OneKey 和 SafePal 的买家感到紧张
虽然目前只有 Ledger 钱包报告了盗窃事件,但这次安全恐慌已蔓延至其他钱包制造商的客户群体。 CryptoBilis 自称 作为马来西亚的授权 Ledger 经销商,我们销售 Ledger、Trezor、OneKey、Tangem、SafePal、imKey 及其他钱包产品,同时在印度尼西亚和菲律宾开展业务。
OneKey 创始人兼 首席执行官王易石 在 X 平台上发文平息恐慌,称“我们已终止与 CryptoBilis 的合作关系;它不再是 OneKey 的授权经销商。”
王易石还详细说明了 OneKey 为降低当前风险并防止事态进一步升级而采取的三步应对措施。
- 第一步: 自 10 月 12 日声明发布之日起,OneKey 已停止新增经销商。
- 第二步: 所有现有经销商(包括此前已认证的经销商)都将接受重新审核。对于“运营实体无法核实或最终受益人不清晰”的经销商,将取消其授权资格。OneKey 将在官方网站公布完整的授权经销商名单。
- 第三步: 凡在 2026 年 3 月 1 日至 10 月 12 日期间从 CryptoBilis 购买 OneKey 设备的用户,均有资格免费更换设备。即使已激活或使用过设备的用户,也可享受免费更换服务。
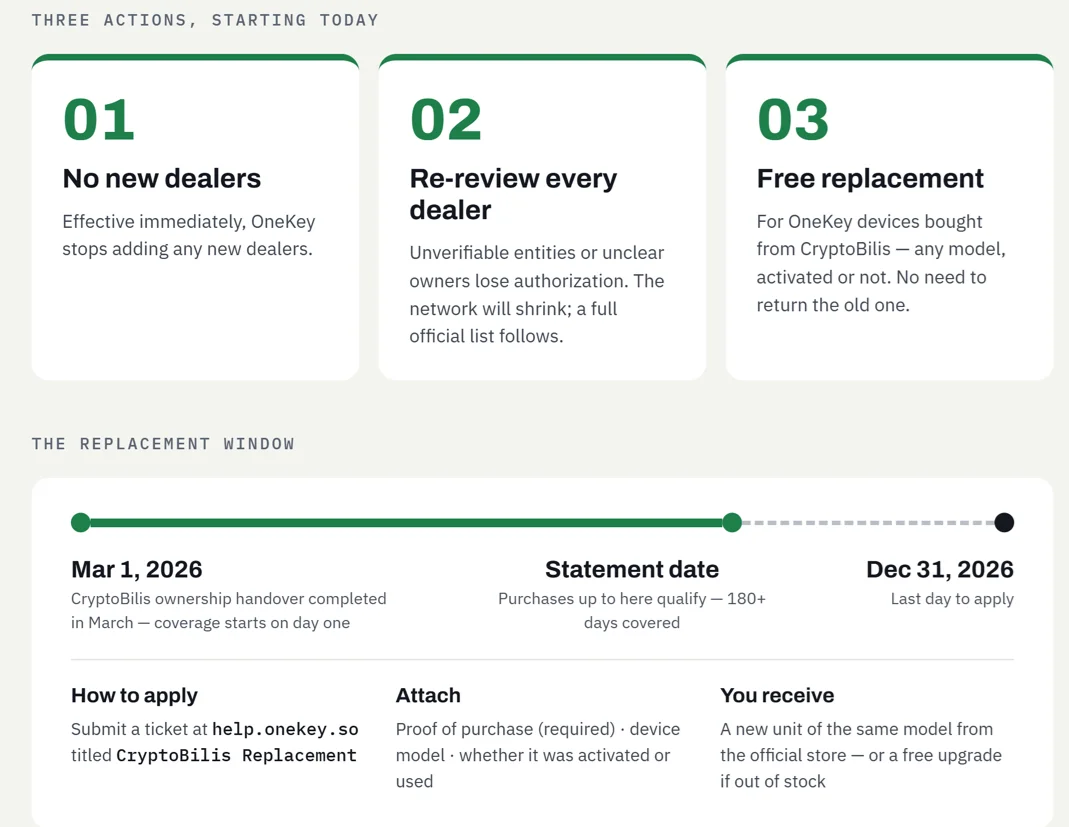
对于Yishi而言,OneKey选择3月1日作为截止日期,是因为CryptoBilis的原联合创始人公开表示,该公司在今年早些时候被收购后,于3月完成了运营管理权的交接。
OneKey唯一被公开报道的硬件漏洞发生在2023年,当时安全公司Unciphered在一次实验室攻击中提取了设备的助记词。OneKey修补了该漏洞,支付了赏金,并表示没有用户受到影响。
CryptoBilis现在由谁拥有?
最新的公司记录显示,在疑似供应链攻击发生之前,马来西亚经销商的控制权发生了变化。CryptoBilis的前联合创始人在LinkedIn上表示,他们于3月将公司交给了新所有者,据报道,所有权转移给了一个名为Jiaming的中国籍个人。
目前没有任何确凿的报告将新的所有权与此安全事件联系起来。
截至目前,在2026中,已有六个硬件钱包品牌披露了 安全问题Galaxy Research 将损失估计超过115百万美元 Coldcard 事件今年10月初 Ledger 披露的这一事件是第二起资金丢失案例。
Cryptopolitan 报道 上周发生的 BasedApp 漏洞事件也暴露了客户的 KYC 记录。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。








