AI驱动的攻击针对韩国金融机构


近期对韩国金融机构的攻击揭示了黑客如何利用人工智能技术比以往更快地实施犯罪。CrowdStrike 于10月7日开展的调查发现了 AI 辅助黑客行为的痕迹,引发担忧:其影响可能蔓延至整个金融系统,而不仅限于受攻击的银行。
ARTEX 和 Claude Code 遗留在攻击者自己的文件中
攻击者因留下宝贵线索而犯错。CrowdStrike的Ashley Campion发现了一些公开暴露的服务器目录,其中包含Claude Code会话记录、内存文件以及与ARTEX(一款在中国开发的开源渗透测试工具)相关的配置信息。
从9月下旬到10月初这段时间内,黑客利用ARTEX结合大语言模型对金融机构发动了攻击。
CrowdStrike 无法确定 负责此次攻击的组织以及受害者人数。该公司以中等置信度声称,黑客使用中文交流,且动机为获取经济利益。未发现任何国家参与迹象。
七家企业,数万条记录
根据 Cryptopolitan 此前的报道,七家银行遭到入侵。
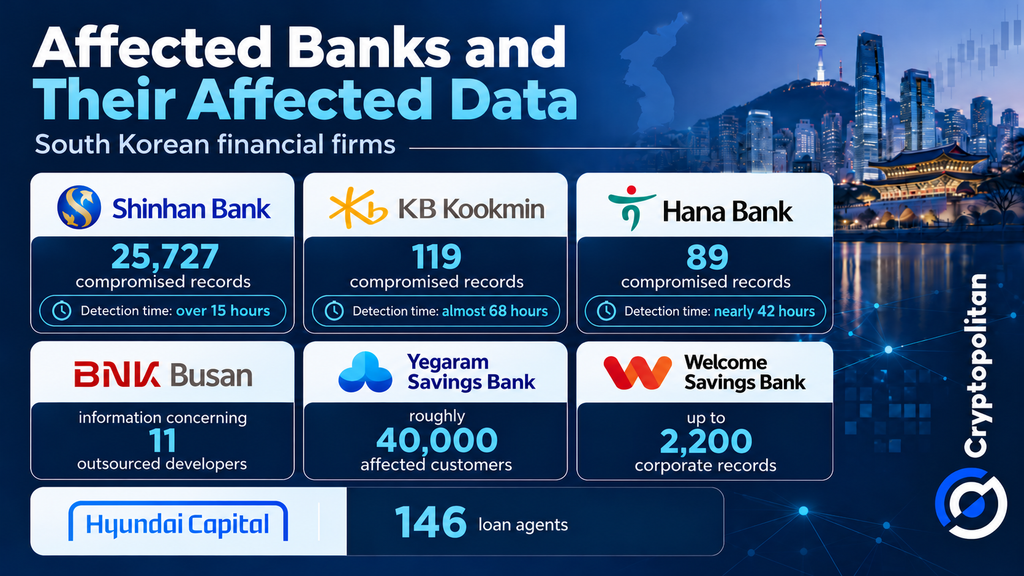
新韩银行报告有25,727条记录泄露,KB国民银行报告119条,韩亚银行记录89条,BNK釜山银行报告11名外包开发人员的数据泄露。Yearam储蓄银行通知约40,000名受影响客户,Welcome储蓄银行报告2,200条企业记录遭泄露,现代资本报告146名贷款代理受到影响。
攻击被发现耗时较长。据报道,新韩银行在15小时内成功检测到入侵,韩亚银行几乎用了42小时,KB国民银行则在68小时后才检测到此次数据泄露。
韩国政府取消了扩大其网络隔离规则豁免范围的计划。在10月4日的一次会议上,金融委员会(FSC)主席李愕元主张加强警惕。监管机构下令对约500家公司进行安全检查。
来自韩国的报道指出,攻击者使用的是保护级别较低的外部服务,而非银行实际控制的银行系统本身。
为何更快的攻击成本更高
国际货币基金组织(IMF)6月的报告显示,2024年至2025年间,由人工智能支持的对手活动增加了89%。平均突破时间缩短至29分钟。
人工智能可以帮助攻击者更快地发现并利用漏洞,从而留给银行的反应时间更少。
BIS研究员胡安·卡洛斯·克里斯桑托、阿德里安·库拉特和杰弗里·永在他们的9月论文中警告称:
“检测、决策和响应此类攻击的时间窗口已大幅缩小。”
与此同时,普华永道2027年调查发现,84%的安全和金融领导者预计网络安全预算将增加。然而,只有22%的人允许AI在防御中完全自主行动。
一家银行的漏洞如何波及其余机构
经合组织警告称,网络攻击可能通过共享技术提供商和金融网络蔓延。此类数据泄露事件还与存款提取、信贷收紧、资产估值下跌以及融资成本上升有关。
国际清算银行也提出了类似担忧,指出银行对同一云服务和人工智能提供商的依赖问题。
尽管如此,韩国发生的数据泄露事件尚未引发可证实的金融传染或直接盗取银行资金。监管机构现被要求制定更严格的安全标准,加强对第三方供应商的监督,并确保金融机构能够在网络攻击蔓延之前迅速恢复运营。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。