微软推出执行容器以限制AI智能体的访问权限


微软在周三于旧金山举行的活动中,论证了在Windows安全控制下运行AI代理的必要性。其 Microsoft Execution Containers (MXC)技术现已在Windows 11上全面可用,为企业提供了一种限制代理可访问和执行内容的方法。
MXC平台是Windows混合智能的核心,这是微软在PC和云环境之间分配AI工作负载的策略,同时保持对关键数据的安全性和控制权。
为什么微软称当前的代理不安全
据GeekWire报道,微软高管Pavan Davuluri警告称,PC代理“本质上是不安全的,因为它们拥有广泛的系统访问权限”。
与传统应用程序相比,代理可以读取文件、执行指令,并在无需持续监督的情况下自主操作。
微软的解决方案包含三个步骤:隔离限制访问,身份验证跟踪智能体活动,可管理性为 Agent 365 和 Intune 提供监督。
执行容器实际限制了什么
MXC 使公司能够确定 AI 智能体可以访问哪些文件和网络。Windows 会对智能体施加这些限制,无论其是否超出允许的访问范围。
MXC 提供了多个层级的安全性,包括分离不同进程或会话的能力,以及利用通过虚拟机或 Windows 365 for Agents 运行的智能体。虽然该技术不仅限于 Windows 系统,但微软认为在操作系统中建立 MXC 能赋予公司对智能体活动更强的控制权。
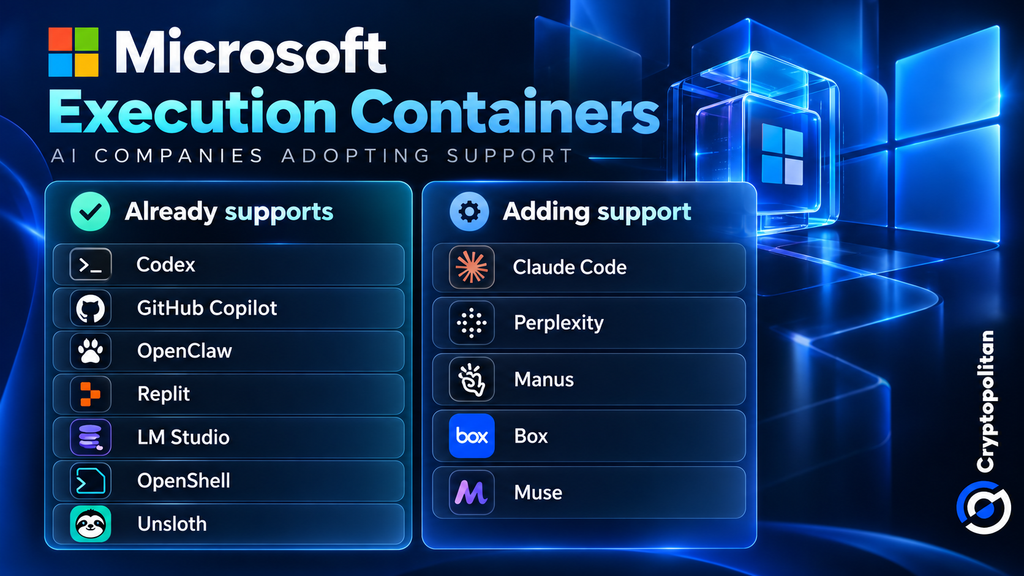
Microsoft表示Codex、GitHub Copilot、OpenClaw、Replit、LM Studio、OpenShell和Unsloth AI均已支持MXC。
Claude Code、Perplexity、Manus 和 Box 正在努力添加支持。Meta 还计划将 Muse 作为原生应用引入 Windows。
然而,更多公司的加入并不自动意味着 AI 智能体会更安全。关键在于这些安全控制在实践中效果如何。
云经济学的切入点
微软旨在降低企业的云计算成本。在本地执行合适的AI任务可能减少令牌费用,并让云端模型处理更复杂的任务。
微软首席执行官Satya Nadella将这一目标称为“让每个办公桌和每个家庭都能获得无计量的智能”,GeekWire写道。
为了实现这一目标,微软将用于本地使用的MAI Code 1.1 Flash模型体积缩小了近80%,同时保留了256,000个token的上下文窗口能力。
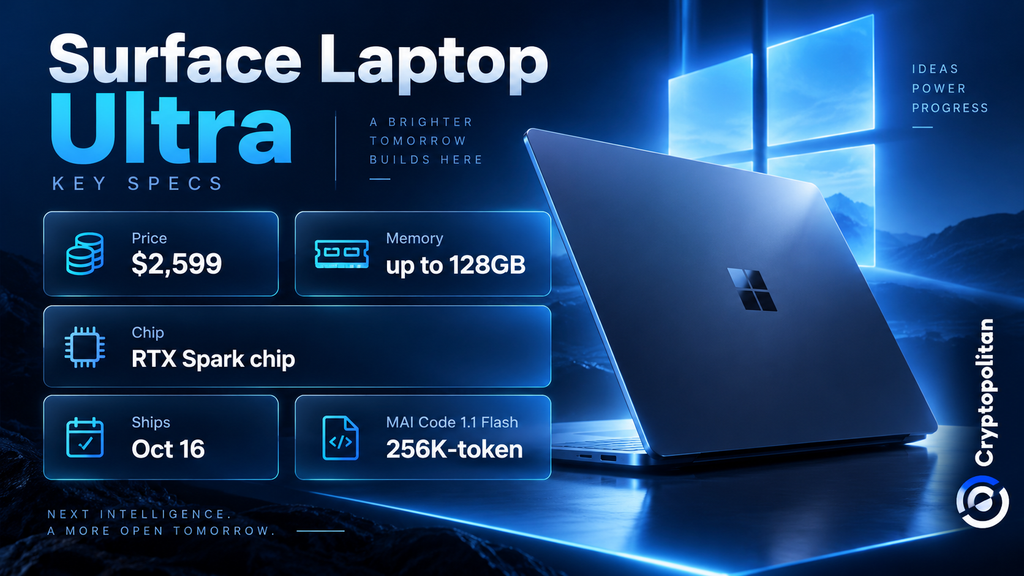
此外,该公司还投资于可用于本地AI操作的硬件。例如,搭载Nvidia RTX Spark芯片并配备128 GB内存的Surface Laptop Ultra。该型号将于10月16日起以2,599美元起售。
但在本地运行AI仍需承担成本。正如Lenovo的2026年成本分析所示,企业需要支付硬件、电力和维护费用。公司能否实现节省,取决于其能够替代多少云计算资源。
Recall阴影下的本地AI
在Recall之后,微软仍面临隐私担忧。Recall是一项基于截图的争议性功能,因安全批评而推迟发布,后来改为可选安装。
此次,微软表示Copilot仅在获得授权的情况下才会访问文件和近期活动。
The Verge报道称,Copilot将处理更多本地任务,混合功能将在未来几个月内覆盖Copilot PC。
真正的考验在于Windows能否在不赋予用户未打算授予的更多权限的前提下,使AI代理变得有用。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。