


以太坊研究员警告潜在ECDSA破解,加密货币面临新的安全风险


- 以太坊研究员 Justin Drake 呼吁大型加密货币持有者将资金转移到公钥仍处于隐藏状态的新地址。
- 他警告称,ECDSA 可能会在量子计算里程碑到来之前失效,使得可利用现有硬件快速解密私钥。
- 以太坊联合创始人 Vitalik Buterin 警告称,存在因“操作失误”的转账而损失资金的风险。
以太坊(ETH)研究员 Justin Drake 呼吁加密货币行业开始为可能削弱保障数字资产安全的加密系统的突破做准备。
Drake 呼吁有序迁移至新地址
在周三发布的一则 X 帖子中,Drake 呼吁行业冷静进入他所称的“bunker mode”。他建议大型加密货币持有者考虑将资产转移到公钥尚未暴露的新地址。
“我个人的建议是,启动一场受控的大规模资产迁移,转移到新地址,”Drake 写道。
他建议大型持有者将大部分资金转移到从未签署过交易的地址。他还表示,一旦某个地址用于签署交易,任何剩余资金都应转移到另一个新地址。
这位以太坊开发者强调,这一过程不应仓促进行,也不应由恐慌驱动。他将拟议中的迁移描述为一种预防性措施,无需新的钱包或新的加密技术。
Drake 指出,他现在认为,为 ECDSA 可能在未来量子计算里程碑到来之前被破解的可能性做准备是合理的。
“在我看来,现在为 ECDSA 可能在 qday 之前失效做好准备是合理的,”Drake 写道。
他将自己的担忧与人工智能(AI)和数学研究的最新进展联系起来,并指出近期若干数学成果挑战了长期以来的假设。
“最近几天让人类的数学直觉受到了打击。长期以来被视为理所当然的假设已经倒下,”他补充道。
在更广泛的讨论中,人们正在探讨日益强大的计算系统是否会挑战现有的加密保护,这些担忧也随之而来。
量子计算长期以来一直被视为比特币(BTC)和其他区块链网络所使用的加密系统的潜在威胁,因为足够强大的量子计算机可以利用诸如 Shor 算法之类的算法来攻击加密方案。
这一威胁促使研究人员和区块链开发者探索后量子替代方案,包括旨在抵御量子攻击的加密系统。
Drake 认为,基于哈希的加密可能为区块链系统提供一条更强的路径,以应对他所描述的后 AI 环境。他表示,自己会倾向于采用基于成熟哈希函数的加密方法,包括 SHA 和 BLAKE 系列中的算法。
他还呼吁主要加密公司和基础设施提供商加强防御。Drake 特别提到了 Binance、Bitbank、Robinhood、Bitfinex 和 Tether,并敦促它们考虑加固其冷存储系统。
对于以太坊基础设施,Drake 指出,预言机和 Layer-2 安全委员会等实体可以考虑更频繁地轮换 ECDSA 公钥,或使用涉及基于哈希方案的多重签名,例如 SPHINCS+。
Drake 还指出,鉴于 AI 的进步以及更广泛的量子威胁,有必要重新评估并加快以太坊的加密路线图。
“要安全地走出堡垒模式,将需要后 AI 加密。我倾向于全力押注基于哈希的加密,并完全避免结构化数学假设,”他写道。
对此,以太坊联合创始人 Vitalik Buterin 在周三的一则 X 帖子中指出,该网络一直在转向更简单的基于哈希的签名,以降低 AI 加速推进对加密系统变更所带来的风险。他强调,许多人认为安全的基于格的加密也面临风险。
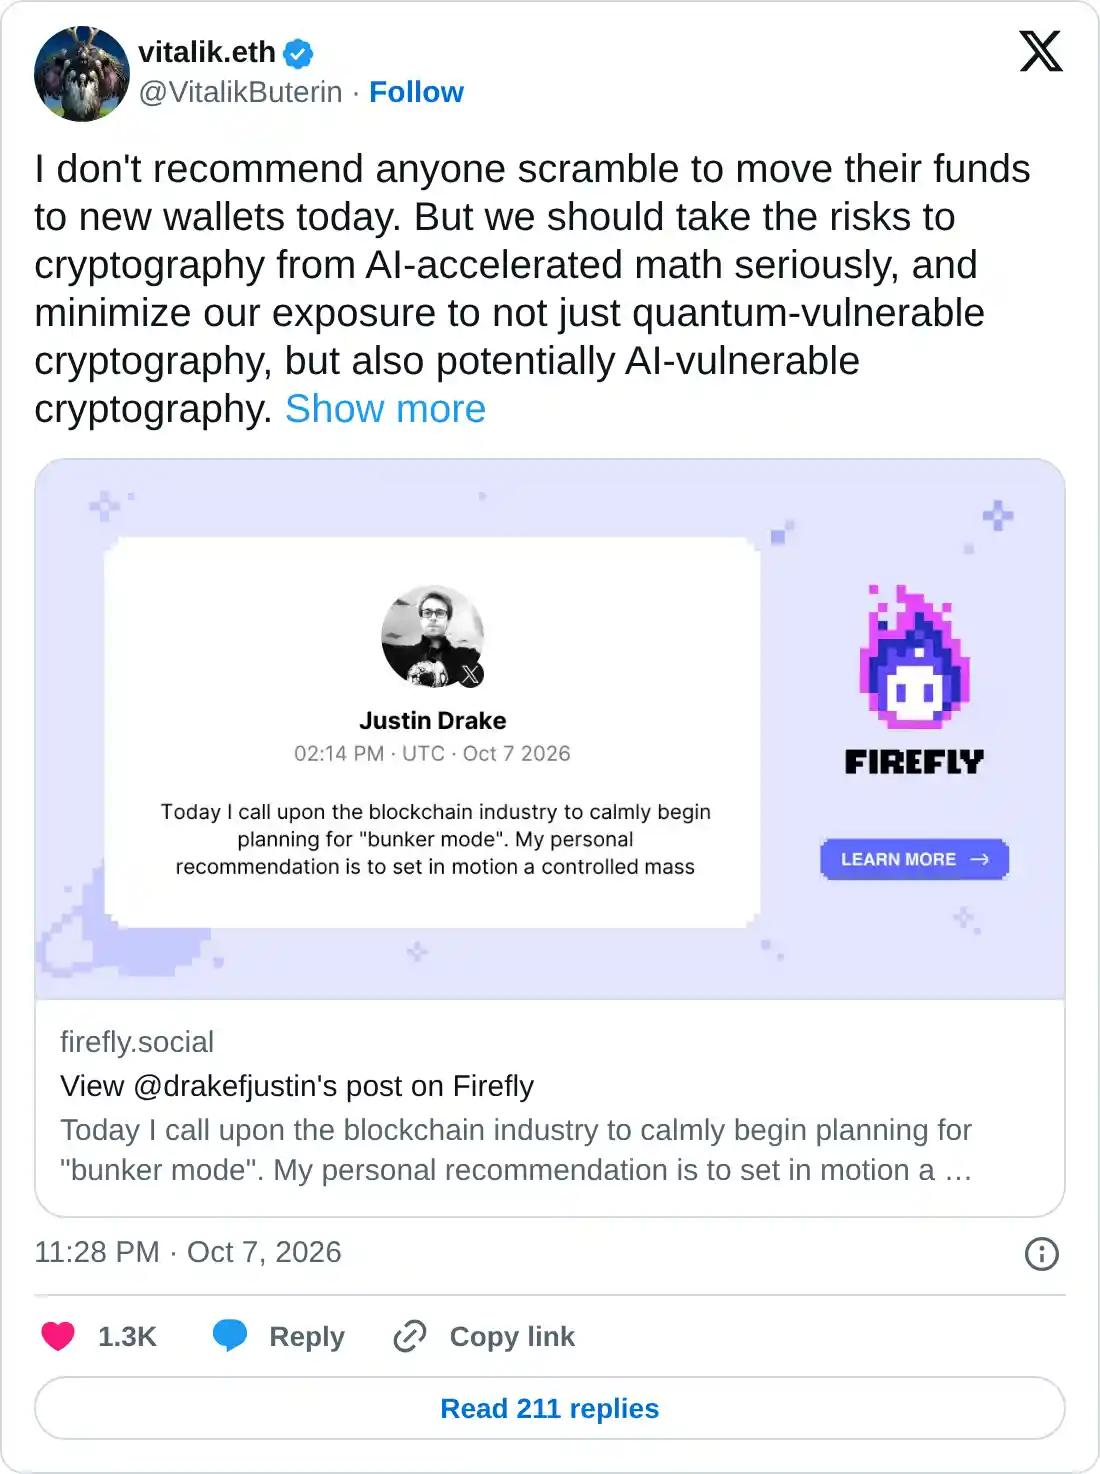
虽然 Buterin 支持将资金转移到新的地址,但他强调了资产损失的风险。
“但迁移时要小心;我个人在糟糕的迁移中损失的钱,比我在所有黑客攻击中损失的钱加起来还要多,”Buterin 写道。










