


77.5万美元的Ajna漏洞暴露了 DeFi 价格预言机以外的风险



据报道,不使用价格预言机的借贷平台 Ajna Protocol 损失了约 77.5 万美元的以太坊。攻击者利用了该平台的内部清算系统,而不是使用第三方价格数据源。.
此次攻击影响了多个流动性池,例如 syrupUSDC、wstETH、rETH、cbETH、WBTC、WETH/USDC 和 sDAI。然而,这也引发了人们对 Ajna 理念中一个重要方面的质疑——即缺乏预言机和治理机制,以及市场自我定价。.
攻击者正是利用了这种假设而获利。.
神谕阿耆那故意省略了
大多数借贷协议都使用 Chainlink 来确定抵押品的价格。然而,Ajna有意避免这样做。事实上,其 白皮书 对该协议的描述如下:
“Ajna 协议是一个非托管、点对点、无需许可的借贷和交易系统,无需任何治理或外部价格信息即可运行。”
相反,贷款机构通过将资金存入固定金额的“资金池”来确定贷款利率,而协议中的合同trac则规定了贷款何时清算。启动清算程序时,发起清算程序的一方还需缴纳清算保证金,以防无正当理由进行清算,并需支付相应的罚款。.
MixBytes解释了取消预言机的想法:
“针对 DeFi 协议的攻击中,很大一部分源于预言机价格操纵、配置错误和访问控制问题。”
Ajna的补救措施是消除攻击面并信任资金池的运作。Defi mon的 Defi暗示,攻击者瞄准了这一内部机制——通过操纵清算账目进行窃取,而不是破坏外部价格预言机。.
一个小时的警告无人回应
Defimon 声称 ,它在首次漏洞利用交易发生前一个多小时就检测到了“预先准备的攻击”,并通过项目的 Discord 聊天群通知了 Ajna。攻击开始时,该协议尚未得到安全保护。
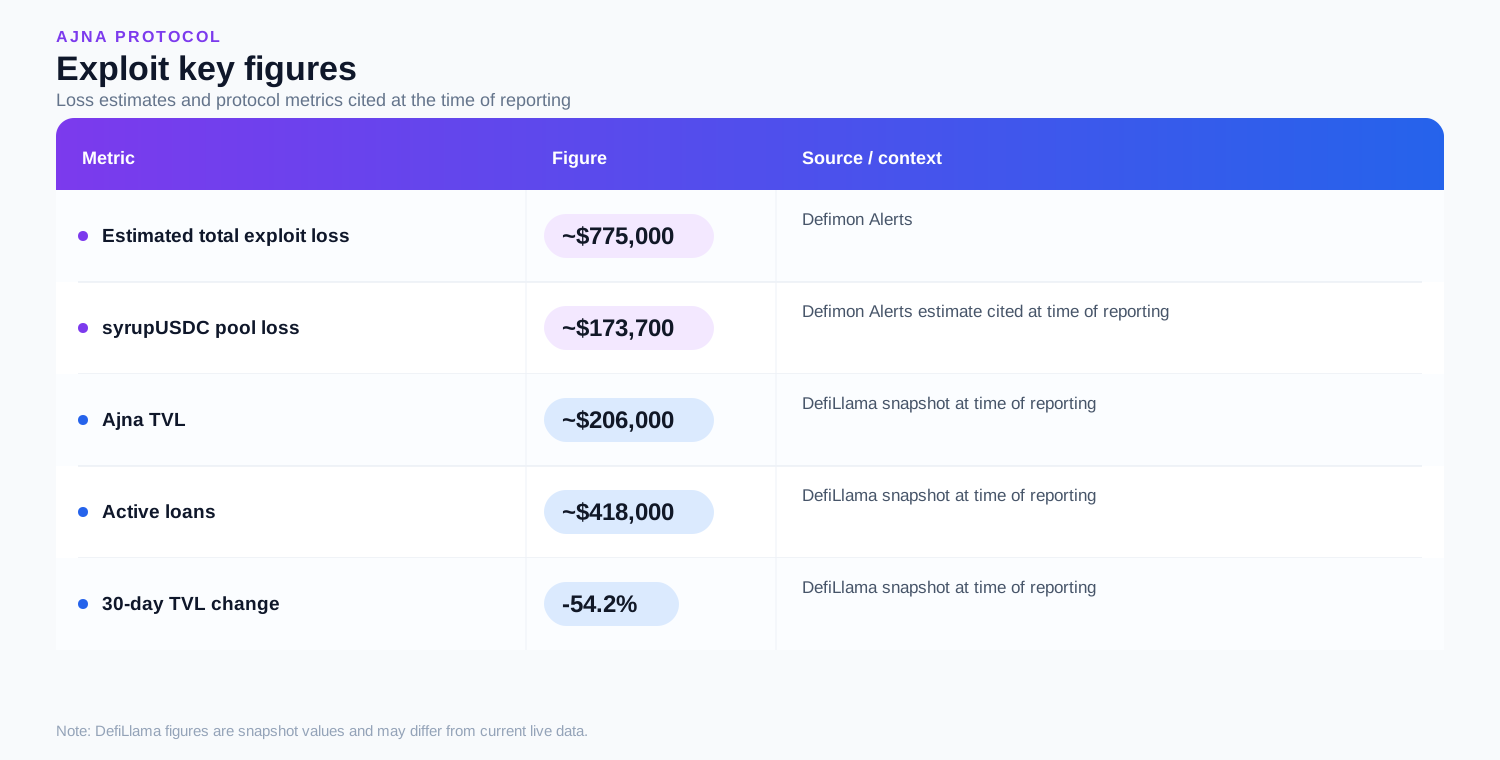
随后,黑客攻击了多个资金池。据报道,syrupUSDC资金池损失约17.37万美元,总损失约为77.5万美元。.
Ajna 的损失相当巨大。根据 DefiLlama 当时的报告,Ajna V2 的总锁定价值 (TVL) 约为 20.6 万美元。其活跃贷款约为 41.8 万美元,30 天 TVL 波动率为 -54.2%。当时,此次攻击造成的损失超过了 Ajna 的 TVL。此后, DefiLlama 的实时数据有所变化。.
破解密码,或者让它相信不可能的事
更重要的问题是,攻击者是入侵了 Ajna 的代码,还是欺骗系统将虚假数据视为有效数据。.
证据表明后一种情况属实。Ajna公布的审计历史记录包括以往在清算过程中与“提取”计算相关的问题,以及在账簿状态的会计处理方面出现错误等情况。这些问题已被认定为已得到解决;然而,它们仍然证明了清算和会计逻辑方面存在问题。.
这种模式很常见。Cryptopolitan Cryptopolitan 此前曾报道过 , 攻击者先是花费约 700 万美元将流动性极差的 MAMO 代币价格翻了八倍,然后又借入了近 1000 万美元的实物资产,最终携款近 600 万美元潜逃。
据 Nethermind,这些攻击方法的工作原理如下:
“他们强迫trac计算出一个扭曲的价格,并在交易结束前利用这个价格牟利。”
阿耆那摆脱了神谕,但它仍然需要trac者信任它的计算结果。.
V2的架构才是真正的故事所在。
| 阶段 | 数据点 |
|---|---|
| 攻击前 | Ajna V2 TVL / 受影响的资金池流动性 |
| 扳机 | 首次异常交易 |
| 开发 | trac功能 资产操纵 |
| trac | 从协议转移的资产 |
| 转换 | DEX 互换/稳定币获取 |
| 逃脱 | 桥接器/CEX/其他协议 |
| 残留暴露 | 剩余坏账或流动性受损 |
| 恢复 | 冻结资产/白帽恢复/协议响应 |
| 指标 | 当前数据 | 30天变化 | 为什么这很重要 |
|---|---|---|---|
| 报告的漏洞利用损失 | 待定 | — | 等待Ajna的调查/已确认链上会计核算 |
| 电视线 | $449,783 | -17.1% | 衡量仍持有在V2trac中的资本 |
| 活跃贷款 | $30,198 | 未报告 | 表明未偿借款人风险敞口 |
| Trac池 | 5 | — | 可用于判断dent 是孤立性的还是系统性的有用分母 |
| Ethereum TVL | $425,825 | — | 94.7% V2 TVL |
| 仲裁电视 | $8,552 | — | 较小的交叉链暴露 |
| 基本电视线 | $7,354 | — | 较小的交叉链暴露 |
| Rari TVL | $3,555 | — | 较小的交叉链暴露 |
| OP 主网 TVL | $3,227 | — | 较小的交叉链暴露 |
Ajna V2 目前的总抵押价值约为 45 万美元,而活跃贷款为 30,200 美元,总抵押价值在 30 天内下降了 17.1%。.
一项有用的分析统计数据是,活跃贷款仅占报告总贷款额的约 6.7%。这使得关键的调查问题尤为引人关注:疑似漏洞是否影响了未偿债务的核算、存款流动性,还是两者都影响?因此,问题就变成了:“V2 引入了哪些假设,使得攻击者能够利用这些假设牟利?”
在漏洞利用创纪录的一年里,资金池却很小。
与 2026 年最大的加密货币黑客攻击事件相比,77.5 万美元的损失并不算大,但这符合一种更广泛的模式。.
TRM Labs 统计 207 起黑客攻击事件 ,这是六个月内记录到的最高数字,平均每次事件dent 约为 21.9 万美元。其中 100 多起涉及较小的智能合约trac利用。
基础设施和运营方面的损害仅占事故dent的约 15%,但却造成了约 76% 的总损失。.
因此,Ajna 事件揭示了安全问题的另一面:损失并非一定源于引人注目的交易所安全漏洞或私钥泄露,也可能源于 DeFi日益复杂的借贷逻辑中隐藏的种种假设。.
如果你正在阅读这篇文章,你已经领先一步了。 订阅我们的新闻简报,继续保持领先优势。







