


StarkWares quantensichere Bitcoin Transaktion erreicht das Mainnet



StarkWare gab am Mittwoch bekannt, die erste quantensichere Bitcoin Transaktion im Mainnet bestätigt zu haben. Dies gewährleistet, dass die in eine Hash-basierte Struktur übertragenen Coins vor Angriffen geschützt sind, die Shors Algorithmus ausnutzen. Dies ist nicht nur für Bitcoin , sondern auch für andere große Blockchains von Bedeutung, die auf elliptischen Kurvensignaturen basieren und letztendlich vor demselben Problem stehen.
Warum hat der gesamte Markt das beobachtet?
Die potenzielle Gefahr ist nichts Ungewöhnliches. Wenn der öffentliche Bitcoin Schlüssel einer Person in öffentlichen Registern auftaucht, könnte ein ausreichend leistungsstarker Quantencomputer mithilfe von Shors Algorithmus potenziell deren private Schlüssel ermitteln und einen Hacking-Angriff starten.
Laut Glassnode Researchsind insgesamt 6,04 Millionen BTC, was 30,2 % des gesamten Bitcoin-Angebots entspricht, im Ruhezustand quantenmechanisch exponiert. Von diesen 6,04 Millionen BTC sind 1,92 Millionen BTC aufgrund ihrer Ausgabemethode strukturell exponiert, während 4,12 Millionen BTC aufgrund von Praktiken wie Adresswiederverwendung und Verwahrungsverhalten operativ exponiert sind.
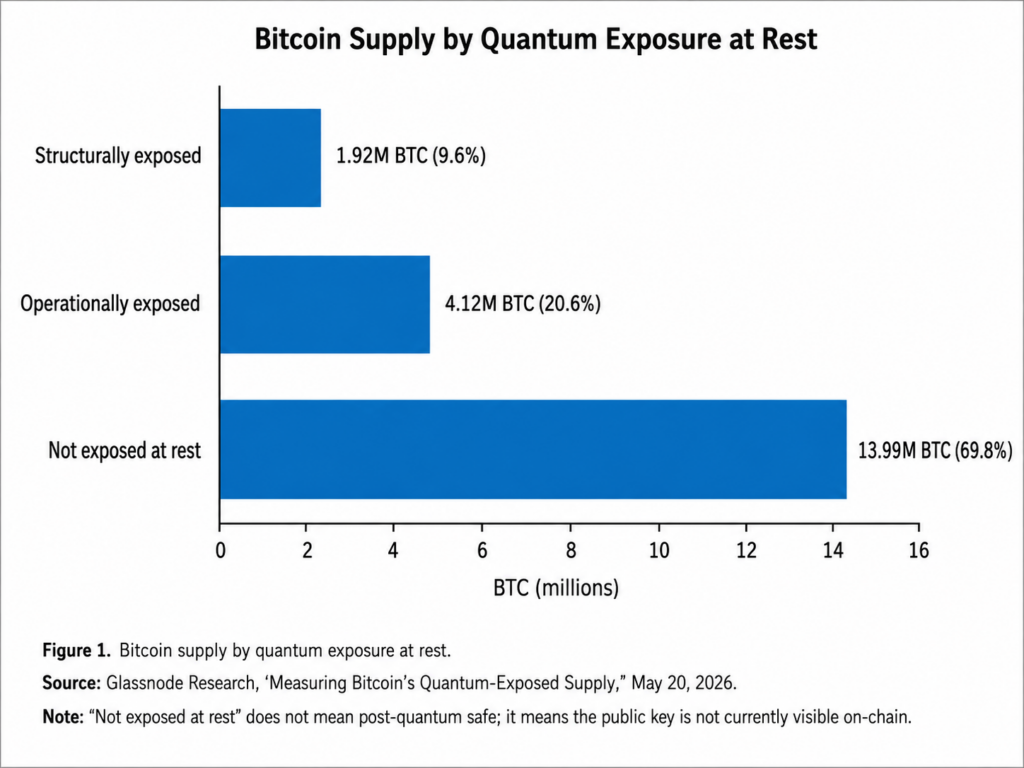
Diese Unterscheidung ist notwendig. Glassnode misst die Gefährdung ruhender Kryptowährungen: Coins mit öffentlichen Schlüsseln, die bereits vor der Übertragung durch ihre Besitzer bekannt sind. Eine neue Gefahr entsteht jedoch beim Ausgeben von Kryptowährungen, wenn ein verborgener öffentlicher Schlüssel während des Transaktionsprozesses offengelegt wird.
Aktuell existiert keine Quantenmaschine, die einen solchen Angriff durchführen könnte. Google-Experten berechneten jedoch für 2026, dass zum Durchbrechen Bitcoinder secp256k1-Kurve von entweder 1.200 logische Qubits und 90 Millionen Toffoli-Gatter oder 1.450 logische Qubits und 70 Millionen Gatter benötigt würden. Laut einer Simulation einer supraleitenden Architektur wären weniger als eine halbe Million physikalischer Qubits ausreichend.
Wie Signature Grinding das Mempool-Fenster schließt
Hier kommt die Demonstration von StarkWare ins Spiel. Bei regulären Bitcoin offengelegt werden der Übertragung. Daher könnte ein Quantenhacker den privaten Schlüssel der Transaktion berechnen, bevor diese bestätigt wird, und die ursprüngliche Transaktion somit schneller abschließen.
Avihu Levy, Anwendungsleiter bei StarkWare, entwickelte Quantum-Safe Bitcoin (QSB), um diese Schwäche zu beheben, ohne Bitcoin-Konsensprotokoll zu verändern. Das QSB-Konzept basiert auf Binohash und wandelt den quantenanfälligen Teil des Protokolls in ein Hash-zu-Signatur-Rätsel um, das auf der Präimage-Resistenz von RIPEMD-160 beruht und nicht auf den Annahmen über elliptische Kurven basiert, die Shors Algorithmus verletzt.
Vor dem Absenden der Transaktion führt der Absender ressourcenintensive Berechnungen außerhalb der Plattformen durch. Mit Levys vorgeschlagenem Setup kann QSB theoretisch etwa 118 Bit an zweiter Vorabbildresistenz gegen Shors Bedrohungsmodell bieten. Ein Quantenhacker würde weiterhin von der quadratischen Verbesserung durch Grovers Algorithmus profitieren, auch wenn er nicht den exponentiell höheren Vorteil von Shors Algorithmus gegenüber elliptischer Kurvenkryptographie erlangen würde.
Levys Erkenntnisse wurden im April 2026 bekannt, wobei der StarkWare-Ingenieur Tomer Giladi eine entscheidende Rolle bei der Durchführung der ersten Mainnet-Transaktion mit dieser Methode spielte.
Der Haken: ein direkter Pfad zum Miner und stundenlange Rechenzeit
Es gibt tatsächliche Grenzen. Laut Levys Studien belaufen sich die Kosten für die zur Durchführung einer Transaktion notwendige Off-Chain-GPU-Berechnung auf etwa 75 bis 200 US-Dollar, während dietracder Studie von einigen Hundert Dollar ausgeht. Je nach Anzahl der verfügbaren GPUs kann die Berechnung mehrere Stunden dauern.
QSB-Transaktionen gelten gemäß der Relay-Richtlinie von Bitcoinals nicht standardmäßig und können daher nicht dem üblichen Mempool-Pfad folgen. StarkWare sendete seine Transaktion daher direkt an einen Miner, und MARA fügte sie über den Slipstream-Dienst ein.
Wichtig ist, dass QSB bei den 6,04 Millionen BTC, die laut Glassnode bereits offengelegt wurden, nicht helfen kann. Wenn ein Angreifer den öffentlichen Schlüssel lange genug einsehen kann, um später den privaten Schlüssel zu ermitteln, kann der Angriff erfolgen, ohne auf den Eingang der betreffenden Transaktion warten zu müssen. QSB dient der sicheren Aufbewahrung geschützter Coins, nicht der Sicherung aller aktuell vorhandenen Bitcoin.
Warum StarkWare immer noch eine weiche Gabel will
Levy und StarkWare-CEO Eli Ben-Sasson betonen übereinstimmend, dass die dauerhafte Lösung ein Upgrade auf Protokollebene ist. BIP 360 schlägt Pay-to-Merkle-Root (P2MR) als neuen Ausgabetyp vor, der die Migration von quantenanfälligen Signaturpfaden unterstützen soll. BIP 361 schlägt eine schrittweise Abschaffung der älteren ECDSA- und Schnorr-Signaturen vor und weist darauf hin, dass bis zum 1. März 2026 mehr als 34 % aller bitcoin einen öffentlichen Schlüssel in der Blockchain hinterlegt haben.
Ben-Sasson präsentierte die Demonstration vorerst eher als eine vorübergehende Atempause denn als eine dauerhafte Lösung.
Avihus Durchbruch ist wichtig, weil er die psychologische Sicherheit bietet, die wir und das Asset selbst benötigen.“
Er hatte zuvor den Umgang der Kryptowährung mit der Bedrohung mit den Passagieren der Titanic verglichen. Nach dem Test am Mittwoch sagte er, die Demonstration habe Folgendes gezeigt:
„Es gibt Rettungsboote.“
Bitcoin notierte zum Zeitpunkt der Veröffentlichung der Nachricht bei etwa 78.620 US-Dollar.
Die klügsten Köpfe der Krypto-Szene lesen bereits unseren Newsletter. Möchten Sie auch dabei sein? Dann schließen Sie sich ihnen an.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.